Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
X-Spam-Checker-Version: SpamAssassin 3.3.1 (2010-03-16)

X-Spam-Report:
	*  2.9 HELO_OEM HELO_OEM
	*  0.2 STOX_REPLY_TYPE STOX_REPLY_TYPE
	*  1.9 STOX_REPLY_TYPE_WITHOUT_QUOTES STOX_REPLY_TYPE_WITHOUT_QUOTES
	*  1.0 FREEMAIL_REPLY From and body contain different freemails
	*  3.1 DOS_OE_TO_MX Delivered direct to MX with OE headers
Zkopíroval jsem jen nenulová hodnocení.
 22.8.2016 21:45
stativ | skóre: 54
| blog: SlaNé roury
22.8.2016 21:55
stativ | skóre: 54
| blog: SlaNé roury

Odosielatel (email client na pc)
 |
 v
Email server odosielatela
 |
 v
Email server prijemcu
 |
 v
Prijemnca (email client na pc)
Aj ked samotny protokol dovoluje obchadzat prvy server v komunikacii, tak to je v dnesnej dobe zle. Bez toho prveho servra sa neda overit pravost emailu a tym padom je viac nes ocakavane, ze taky email skonci v spame.
Pokial si kontaktoval majitela zakaznickeho smtp servra, tak places na nespravnom mieste ... a ano, ma pravo oznacovat emaile za spam.
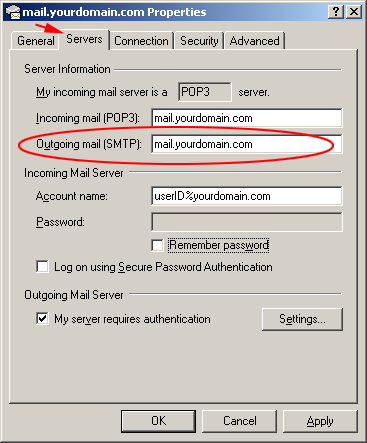
Podla toho reportu to vyzera, ze pouzivas Outlook Express mas ho zle nastaveny. V skratke:
Mám několik adres, ale ani jedna není od poskytovatele smtp, ten mejly nevede.Toto mam ako chapat ?
 POP3 a SMTP mám podle přílohy nastaveno správně.
Mám několik adres, ale ani jedna není od poskytovatele smtp, ten mejlové adresy neposkytuje. To znamená, že moje emailové adresy jsou od různých poskytovatelů, jedna třeba i od google kvůli telefonu, ale smtp pro všechny používám od firmy, která poskytuje připojení k internetu. Je to přesně dle jejich návodu, dokonce mě to nastavoval jejich technik, akorát se Salixem, ze kterého sem píšu si nevěděl nějak rady. Nastavil jen ty Win.
Mám několik adres, ale ani jedna není od poskytovatele smtp, ten mejlové adresy neposkytuje. To znamená, že moje emailové adresy jsou od různých poskytovatelů, jedna třeba i od google kvůli telefonu, ale smtp pro všechny používám od firmy, která poskytuje připojení k internetu. Je to přesně dle jejich návodu, dokonce mě to nastavoval jejich technik, akorát se Salixem, ze kterého sem píšu si nevěděl nějak rady. Nastavil jen ty Win.... a tuto to zacina byt cele zle. Hoci protokol takuto moznost zvladne (a niekedy sa to dost pouzivalo), tak v dnesnej dobe tato schema nie je doporucovana. V pripade takto zaslaneho emailu nie je mozne nalezite overit legitimnost odosielatela a preto email rovno padne do spamu.
FREEMAIL_FROM,STOX_REPLY_TYPE,STOX_REPLY_TYPE_WITHOUT_QUOTES,UNPARSEABLE_RELAY.
Ano, jako SPAM označuje mejly SMTP server mého poskytovatele magnalink, což je vlastně první v řadě.Tak toto je tak akurat tak na facepalm :D Takze magnalink vam nastavil ich SMTP server a teraz Vasu postu oznacuje ako spam ? To sa ani vymysliet neda. Pokial teda trvate na tom, ze budete posielat emaile cez nich (aj ked to nie je spravne), tak treba kontaktovat ich podporu a riesit s nimi problem.
Přejít na normální email? Mám za to, že seznam.cz je dost normální.Bohuzial nie je. Kedze je to zadarmo sluzba, tak tak aj funguje. Domena @seznam.cz je dost zneuzivana na rozosielanie spamu. Konfiguracia ich servra nie je uplne idealna a ked sluzba nefunguje, tak sa neni u koho stazovat. Z pohladu "znalejsich" ludi je to sluzba tak pre studenta na intraku, ked nedostane skolsky email. Ak chcete email vyuzivat na nejaku serioznu robotu, tak to bez domeny a nejakeho schopneho email/web hostingu ani nejde. Zakladny poriadny hosting sa da zohnat uz za cenu cca 35 EUR / rok (cca 950 CZK) + domena. Neverim tomu, ze toto si podnikatel / firma nedokaze zaplatit. Uz len cas staveny s riesenim problemu a mozno nejake stratene emaile stali urcite viac.
smtp.seznam.cz, šifrované spojení SSL a port 465. Přihlašovací údaje jsou ty, které máte pro webové rozhraní Seznam.cz. V šifrovaném spojení nemůže váš poskytovatel internetu čmuchat, a takhle odešlete ty e-maily přímo přes Seznam (který navíc může ověřit a podepsat, že pochází od jejich autentizovaného uživatele).
Doporucujem skontrolovat nastavenie email clienta a hlavne sekciu "Outgoing server". Musi tam byt vyplneny presne ten isty, ktory sa pouziva na prijem posty + meno/heslo na utorizaciu.a můžu mít jeden server smtp.example.com a druhý imap.example.com?
(fyi 1: ja nastavujem email server tak, ze ak pride nespravny hostname v "HELLO" prikaze, tak rovno odmietne spojenie.)Toto zajistím jak?
Doporucujem skontrolovat nastavenie email clienta a hlavne sekciu "Outgoing server". Musi tam byt vyplneny presne ten isty, ktory sa pouziva na prijem posty + meno/heslo na utorizaciu.Mozes, preto som hore pisal, ze to moze byt aj zlozitejsie. Od zaciatku to vyzeralo, ze 1) nepouzival SMTP server, alebo 2) pouzival nespravny. Nakoniec sa potvrdila moznost 2.
a můžu mít jeden server smtp.example.com a druhý imap.example.com?
(fyi 1: ja nastavujem email server tak, ze ak pride nespravny hostname v "HELLO" prikaze, tak rovno odmietne spojenie.)Email sa vrati ako rejected (permanent error), alebo sa nepodari odoslat (ked sa client snazi dorucit email priamo). Ked si dobre pamtam, tak chybovy kod je 554.
Toto zajistím jak?
a můžu mít jeden server smtp.example.com a druhý imap.example.com?
Mozes, preto som hore pisal, ze to moze byt aj zlozitejsie. Od zaciatku to vyzeralo, ze 1) nepouzival SMTP server, alebo 2) pouzival nespravny. Nakoniec sa potvrdila moznost 2.Mám asi 20 domén a jeden smtp server smtp.example.com a druhý imap.example.com. Všechny domény posílají poštu přes ten smtp server. Ale na smtp server z nich odkazuje jen MX záznam. Stačí to tak? Nebo jak to má být nastavené, aby ostatní servery věděli, že smtp server patří k nim? SPF, DKIM apod.?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 2.9.2016 08:29