Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
upgradoval jsem kubuntu 16.4 na 18.4 a teď nenabootuje. PC začne rovnou bootovat, zmizela nabídka boot manageru (myslím, že to byl GRUB), po nějaké době se objeví logo KUBUNTU, pomalu u něj bliká podsvícení, to je vše.
Lze přepnout na jiné screeny, ale nelze se nalogovat, obrazovka je celá černá, jen v rohu bliká kurzor, na nic nereaguje, jen někdy na enter odřádkuje.
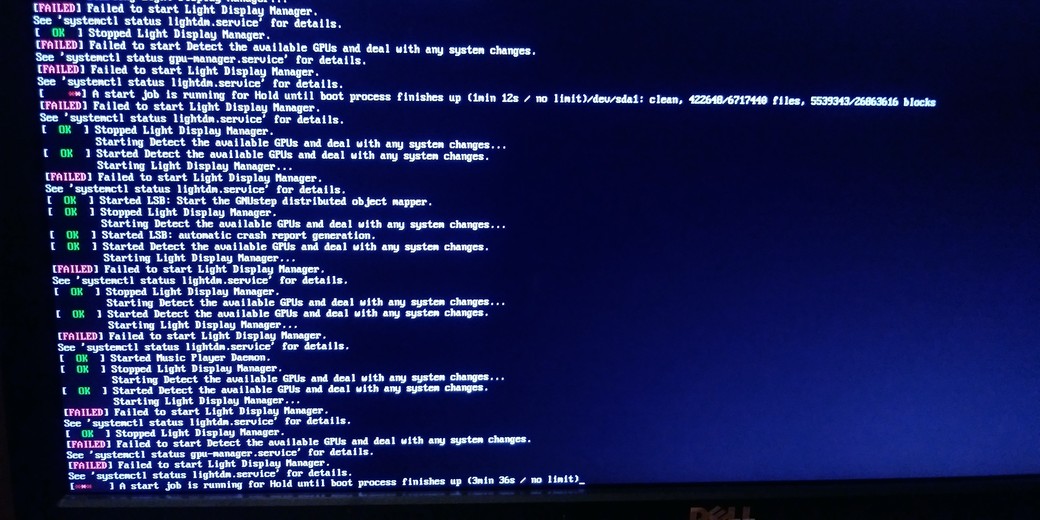
Na obrazovce s logem lze pomoci ALT-TAB přepnout na výpis bootu, opakují se tam hlášky:
Failed to start Light Display Manager.
a
Failed to start Detect the available GPUs and deal with any system changes.
Nepodařilo se mi na té obrazovace skrolovat, tak nevím, jestli vypsal i něco jiného.
Potřeboval bych poradit co s tím, připravím si bootovací flešku s 18.4, lze tam pustit nějaký repair? Kde po bootu s flešky najdu nějaké logy z bootu z disku?
Budu rád za jakékoliv nasměrování a rady.
MartinPočítač:
ASUS P7P55D-E, P55
MSI VN210-MD512H, 512MB DDR2 (800MHz), NVIDIA GeForce 210
Procesor INTEL Core i7-870
Seagate Barracuda 3TB, 64MB, 7200
HD INTEL 330 Series 120GB SSD disk
systém je na SSDŘešení dotazu:
 2.12.2019 08:13
k3dAR | skóre: 63
sudo apt purge nvidia*pokud bys nebyl jistej zda to nebude chtit odebrat vice baliku, udelej foto, o dej ho sem v priloze a odinstalaci odloz dokud to tu nekdo neoveri...
 2.12.2019 17:49
Jendа | skóre: 78
| blog: Jenda
| JO70FB
2.12.2019 18:27
Jendа | skóre: 78
| blog: Jenda
| JO70FB
3.12.2019 06:58
Jendа | skóre: 78
| blog: Jenda
| JO70FB
3.12.2019 21:39
k3dAR | skóre: 63
 3.12.2019 23:24
k3dAR | skóre: 63
 ale logicky, vzdyt by preci bylo strasne jednoduche to zmenit (skoro) v dokonalost:
Sluzba X ceka na Y [ 0:05 z cokoliv ]...
(press: S-Skip, A-Add30sec, E-Emergency, R-Reboot, P-Poweroff)
+ by slo by se pripojit vzdalene pres ssh idealne/ne_nutne se napojit i na screen, nebo alespon tail logu z ktereho by bylo jasne co na obrazovce je...
3.12.2019 23:27
k3dAR | skóre: 63
5.12.2019 00:30
k3dAR | skóre: 63
Martin
 5.12.2019 14:26
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
jsem někde slyšela že je jako rozumný se kubuntu zdálky vyhnout a když někdo chce KDE tak je jako lepší si to nainstalovat do jinýho distra a nejlíp do obyč ubunta. nevim.
5.12.2019 23:13
k3dAR | skóre: 63
6.12.2019 00:27
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
hej to by mohlo bejt dobrý jako!! kdybych už chtěla ubuntu s kde tak šáhnu po tomhle. díkec!!
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz