Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Do základního systému NetBSD -current byl přidán nový editor atto jako alternativa k editorům vi a xedit.
Společnost System76 představila kompaktní 11litrový Thelio Prime Desktop. S procesorem AMD Ryzen 9000. S Pop!_OS 24.04 LTS s desktopovým prostředím COSMIC nebo Ubuntu 24.04 LTS.
Čínská státní televize pozastavila vysílání španělské La Ligy a čínské internetové platformy omezily obsah s Kylianem Mbappém poté, co slavný fotbalista ve francouzském pořadu The Bridge mluvil o svém oblíbeném memu, v němž je jeho tvář vložena do portrétu zobrazujícího diktátora Mao Ce-tunga. 'Můj oblíbený mem je ten, na kterém dali můj obličej na čínského diktátora. To mě opravdu rozesmívá. S přáteli ho používám pořád' řekl,
… více »Při příležitosti oslav Dne vzniku samostatného československého státu (28. října) byly uděleny medaile Za zásluhy tvůrci aplikace Záchranka Filipu Maleňákovi, vědci v oblasti umělé inteligence Tomáši Mikolovovi a Olze Štěpánkové, vědkyni zabývající se kybernetikou, robotikou a strojovým učením, průkopnici v oblastech výuky a využití umělé inteligence v medicínském inženýrství.
Apple představil nový iPad mini, iMac s čipem M6, 14palcový MacBook Pro s čipem M6 a MacBook Pro s PROLED XDR displejem – první Mac s dotykovým ovládáním.
Nedávno představený projekt mapSTL.com řeší budoucnost. 𝕏: "Netušil jsem, kolik patentů na generování map existuje. Existují patenty na generování fantasy map 🫣. Cokoliv je na 3D tiskárnu a tvoří to produkt, bude to mít patenty. Tak bacha na to!" … více »
Multiplatformní emulátor terminálu Ghostty byl vydán ve verzi 1.4 (𝕏). Přehled novinek a vylepšení v poznámkách k vydání.
Byla objevena zranitelnost Tailworm v Tailscale a Headscale umožňující lokální eskalaci práv přihlášeného uživatele. Následně byla v Tailscale v opravené verzi 1.104.4+ změněna architektura aplikace. Viz příspěvek na blogu Tailscale.
 22.8.2020 22:33
Jendа | skóre: 78
| blog: Jenda
| JO70FB
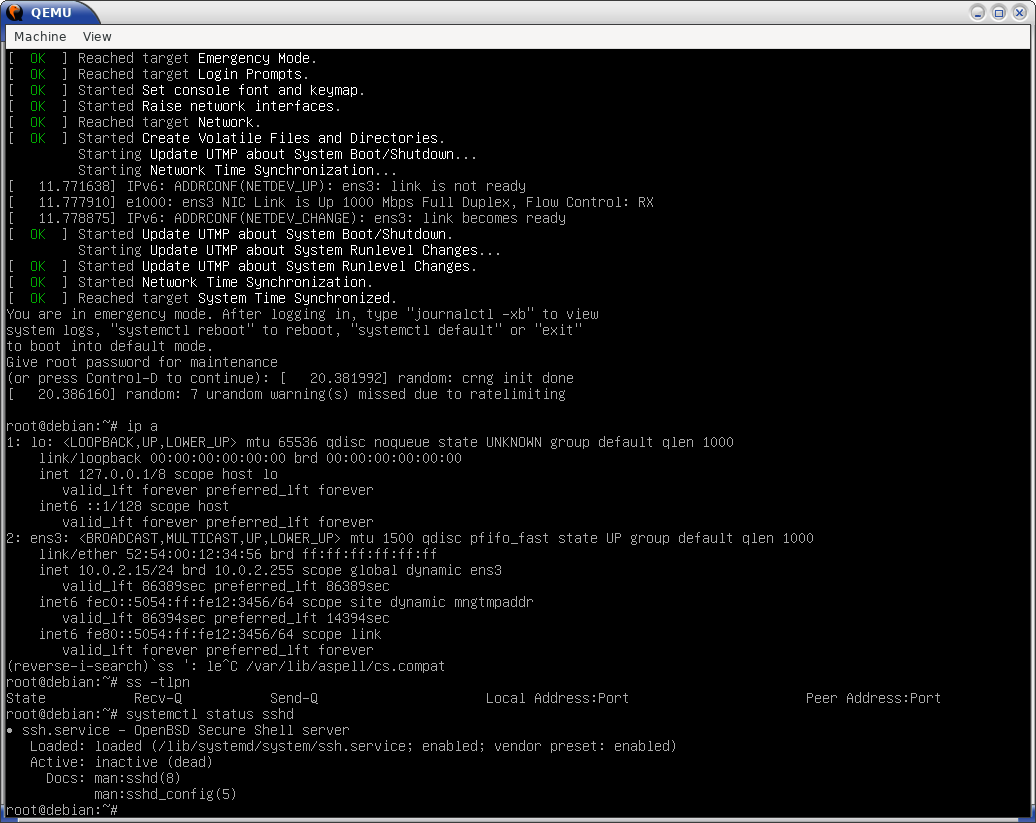
echo "LABEL=TestLabel /mnt/label xfs defaults 1 1" >> /etc/fstab, a rebootnout), tak spustí síť ale nespustí sshd. Takže stroj normálně pingá, je vidět, že naběhl, ale nedá se tam přihlásit a opravit to, a protože nemám přístup na konzoli, tak mám smůlu. Je to poněkud frustrující. Když v konzoli spustím sshd ručně, tak samozřejmě normálně naběhne a funguje.
Googlil jsem, překvapilo mě, že jsem toho moc nenašel, a nejnadějněji vypadá udělat
systemctl add-wants emergency.target sshd.serviceJenže to emergency mode zdá se komplet přeskočí (wtf), tak se bojím, že pokud bude k emergency mode nějaký jiný/závažnější důvod, tak se to kreativně rozbije nějak jinak a třeba to ani nespustí shell a nepůjde to tak opravit ani pokud konzoli mám. Jak se tohle má správně řešit? A myslíte si, že je to na bugreport? Podle mě když to spustí síť, tak to má rovnou zkusit spustit i sshd. Je to Debian stable, ale řešili to třeba i v redhatu.
Řešení dotazu:
22.8.2020 23:45
Jendа | skóre: 78
| blog: Jenda
| JO70FB
ssh závisí, jako „obyčejná“ unita, na sysinit.target (což není explicitně napsané, je to Default Dependencies), jak můžeme vidět v systemctl list-dependencies ssh. sysinit.target závisí na local-fs.target a různých dalších věcech, a když něco z toho selže, tak se sysinit nestane, a tím se nespustí žádné ostatní „obyčejné“ unity.
Řešení je třeba následující: vyrobím unitu /etc/systemd/system/sshd-rescue.service, která bude přesnou kopií distribuční ssh unity (systemctl cat ssh), až na vyznačené změny:
[Unit]
Description=OpenBSD Secure Shell server
Documentation=man:sshd(8) man:sshd_config(5)
After=network.target auditd.service
ConditionPathExists=!/etc/ssh/sshd_not_to_be_run
DefaultDependencies=no

[Service]
EnvironmentFile=-/etc/default/ssh
ExecStartPre=/usr/sbin/sshd -t
ExecStart=/usr/sbin/sshd -D $SSHD_OPTS
ExecReload=/usr/sbin/sshd -t
ExecReload=/bin/kill -HUP $MAINPID
KillMode=process
Restart=on-failure
RestartPreventExitStatus=255
Type=notify
RuntimeDirectory=sshd
RuntimeDirectoryMode=0755

[Install]
WantedBy=emergency.target
#Alias=sshd.service
Tu pak stačí enablovat (
systemctl enable sshd-rescue) a pak už se sshd v rescue spustí, a „normální“ ssh se spustí při úspěšném bootu.
Ještě upozornění, že do toho rescue sshd se nedá přihlásit jako ne-root: vypíše to
System is booting up. Unprivileged users are not permitted to log in yet. Please come back later. For technical details, see pam_nologin(8).Já mám přihlášení roota klíčem povolené, ale pokud ho zakazujete, tak si v té rescue unitě asi dejte extra konfigurák, kde bude povolené.
14.1.2022 00:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
25.1.2024 21:11
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz