V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).
Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
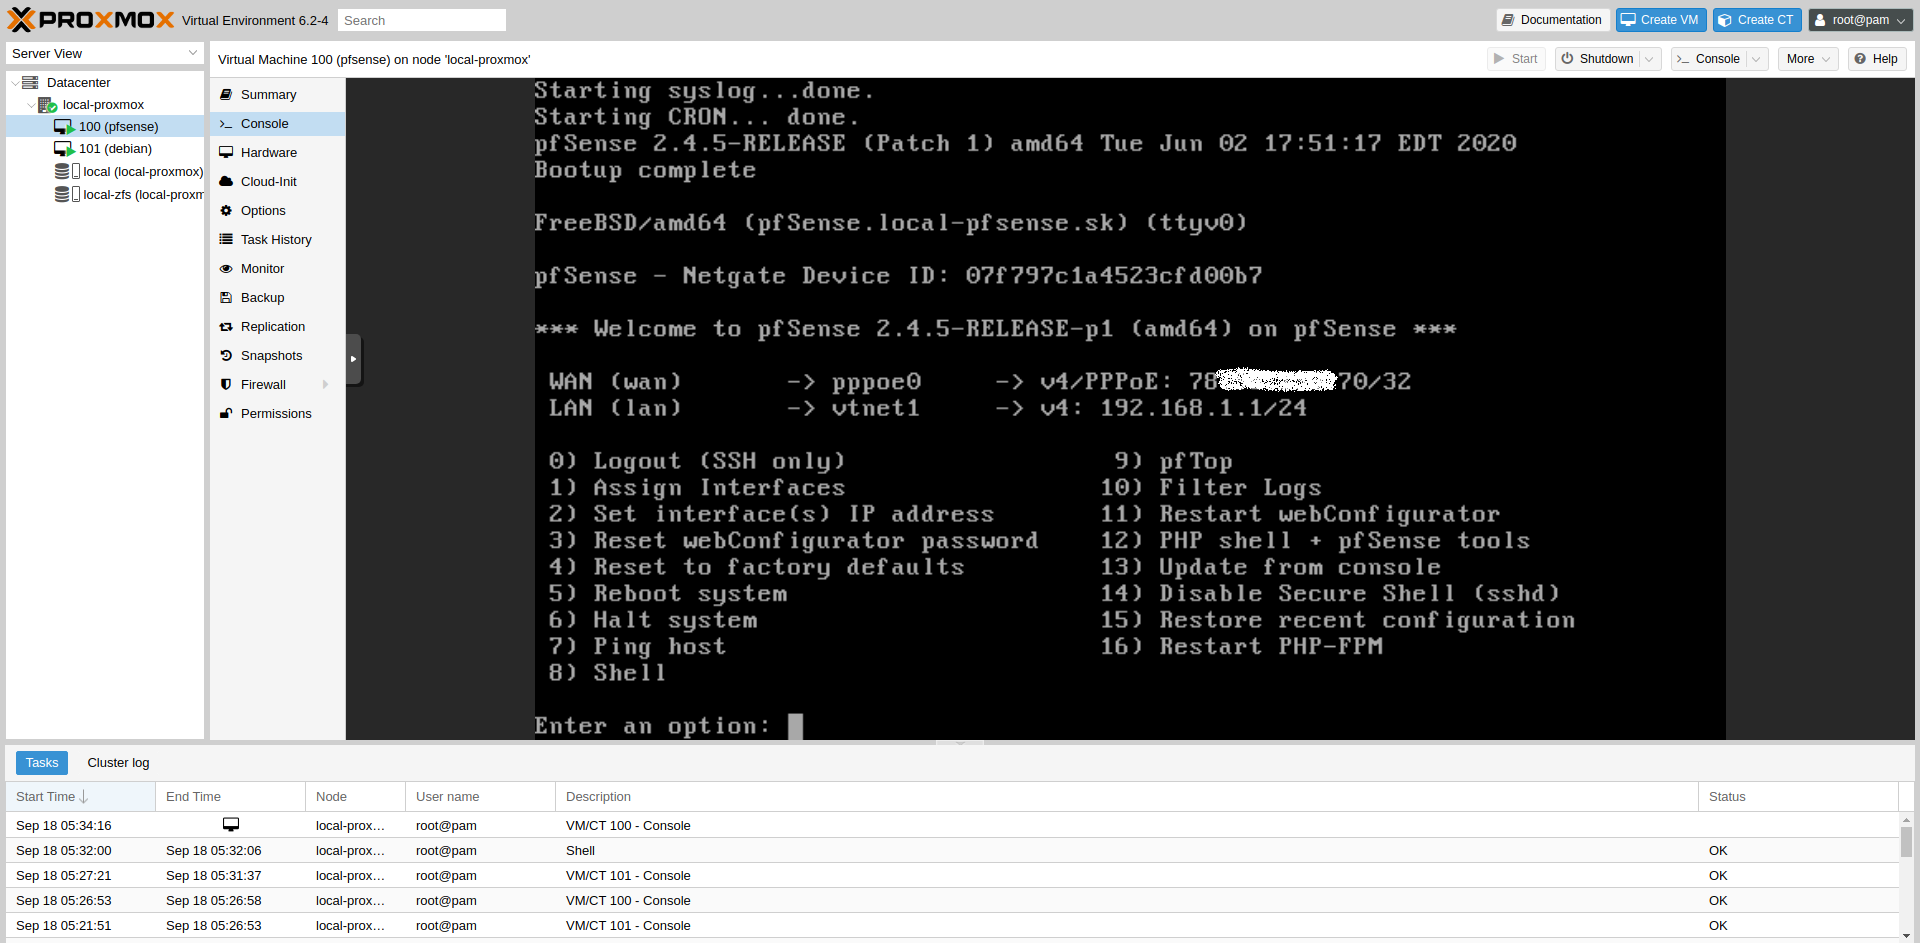
Inet <----> VDSL_modem_bridge <----> RB450-MK-PPPoE <----> Switch <----> LAN_192.168.1.0/24Na RB450 som vyuzival 2 ETH porty, jeden nastaveny ako WAN a druhy ako LAN. RB450 musi ist prec, lebo je zastaraly a nestiha. Najprv som uvazoval o novom RB50Gx4 ale potom som si povedal, ze mam doma jeden volny Odroid H2. Ten ma 2x gigabit sietovky. Neviem ci moje uvahy su dobre, ale chcel by som to spravit nejak takto. Vid Obr BTW pfsense uz skusali na proxmoxe . Len som teraz z toho nejaky jelen
 Zatial mam siet, kde mam stary mikrotik (vid prvy model siete hore). Cize pripojim sa cez jeden ETH port s Odroid doskou do LAN siete 192.168.1.0/24, nainstalujem proxmox a dostanem IP adresu z rozsahu (napr. 192.168.1.10). V proxmoxe vytvorim KVM, kde nainstalujem pfsense (dostane IP adresu napr. 192.168.1.11). Ak sa mi to vsetko podari, tak v pfsense budem mat pripravene 2 ETH porty. Fyzycky siet prepojim do takeho stavu
Inet <----> (Odroid ETH1 (KVM PFSense-ETH1-PPPoE --ETH2) Odroid ETH2) <----> SwitchZ ETH2 uz bude konektivita tiect priamo do switchu z ktoreho budu napojene dalsie fyzicke stroje (PC atd ...). Tym padom v pfsense bude na strane LAN spusteny DHCP server (napr. 192.168.0.0/24) ktory bude rozdavat IP adresy fyzickym strojom. Ak bude v pfsense na WAN rozhrani spravne nastaveny PPPoE a na LAN rozhrani spravne DHCP server, tak stroje budu dostavat IP adresy z rozsahu 192.168.0.0/24. Teraz je otazka, ako sa zo siete 192.168.0.0/24 dostanem na IP adresy do siete (na ktorej bude proxmox a pfsense (+ dalsie KVM a LXC) 192.168.1.0/24 ? Zrejme to budem musiet nejako bridgovat, resp. routovat, ale zatial s tym nemam ziadne skusenosti, viete mi poradit? vdaka
Zatial ale uvazujem ako by to fungovalo
thx
Pripada mi to take divne, ze by vyrtual poskytoval IP adresu fyzickemu stroju na ktorom hostujeProč nevyhradit(nastavit) OH2 serveru a stejně tak pfsense ve VM statické IP adresy v LAN?
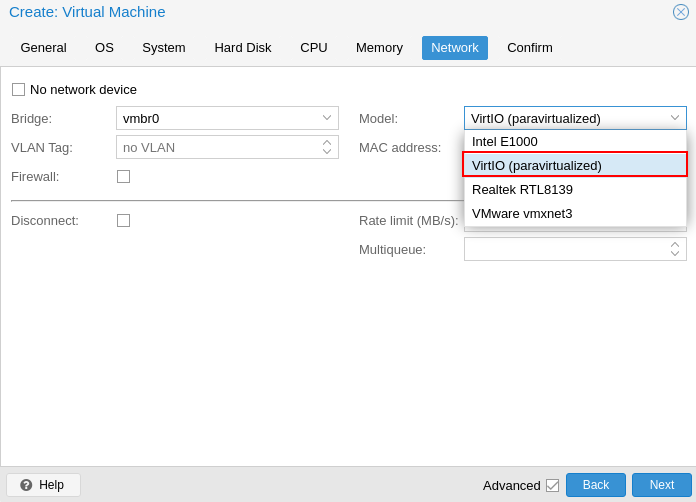
Default Configuration using a Bridge Bridges are like physical network switches implemented in software. All virtual guests can share a single bridge, or you can create multiple bridges to separate network domains. Each host can have up to 4094 bridges. The installation program creates a single bridge named vmbr0, which is connected to the first Ethernet card. Virtual machines behave as if they were directly connected to the physical network. The network, in turn, sees each virtual machine as having its own MAC, even though there is only one network cable connecting all of these VMs to the network.Z dokumentace Proxmox.
 20.9.2020 13:50
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog

Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 10.9.2020 13:28
 21.9.2020 17:42