Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
Soutěž Pwn2Own Ireland 2026 skončila 9. října. Bezpečnostní výzkumníci získali celkem 1 262 000 dolarů na odměnách. Během soutěže bylo předvedeno zneužití 98 zero-day zranitelností. Testování zahrnovalo různé kategorie zařízení a software. Výzkumníci předváděli prakticky fungující útoky podle pravidel soutěže. Výsledky následně slouží výrobcům při přípravě oprav. Mezi pokořenými jsou: Samsung Galaxy S26, OpenAI Codex, Oracle Autonomous AI Database, Google Pixel 10, u iPhone 17 neuspěli.
Programovací jazyk Python byl vydán v nové verzi 3.15.0. Podrobný přehled novinek v aktualizované dokumentaci.
 17.8.2022 20:12
Petr Maleček | skóre: 29
| Plzeň - Bolevec
PING google.com(prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e)) 56 data bytes
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=1 ttl=121 time=3.33 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=2 ttl=121 time=3.59 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=3 ttl=121 time=3.23 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=4 ttl=121 time=3.21 ms
^C
--- google.com ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 6ms
rtt min/avg/max/mdev = 3.211/3.339/3.592/0.167 msinet6 fe80::265e:beff:fe57:f18b prefixlen 64 scopeid 0x20<link>Řešení dotazu:
17.8.2022 20:15
Petr Maleček | skóre: 29
| Plzeň - Bolevec
ping6 fe80::265e:beff:fe57:f18b
PING6(56=40+8+8 bytes) fe80::83b:6bf:74d3:3ad0%en0 --> fe80::265e:beff:fe57:f18b
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
^C
--- fe80::265e:beff:fe57:f18b ping6 statistics ---
3 packets transmitted, 0 packets received, 100.0% packet loss
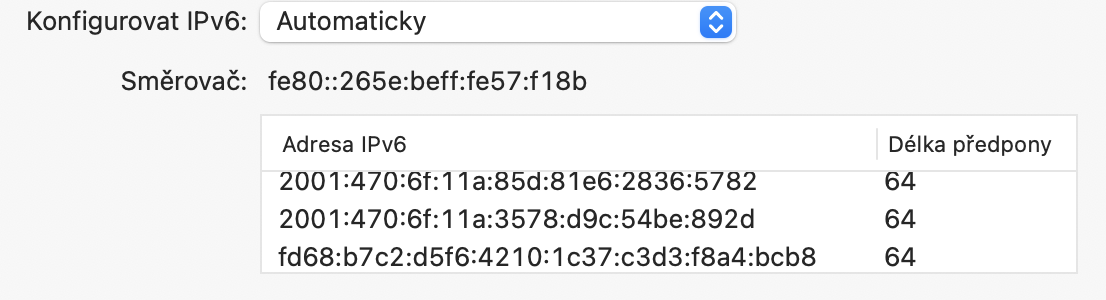
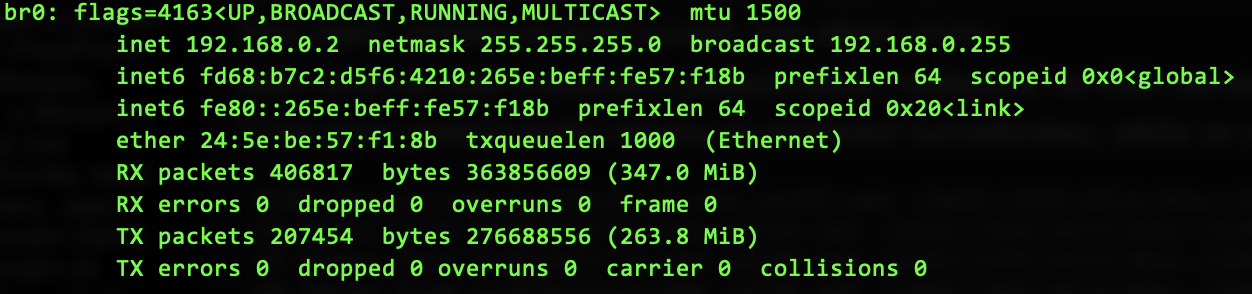
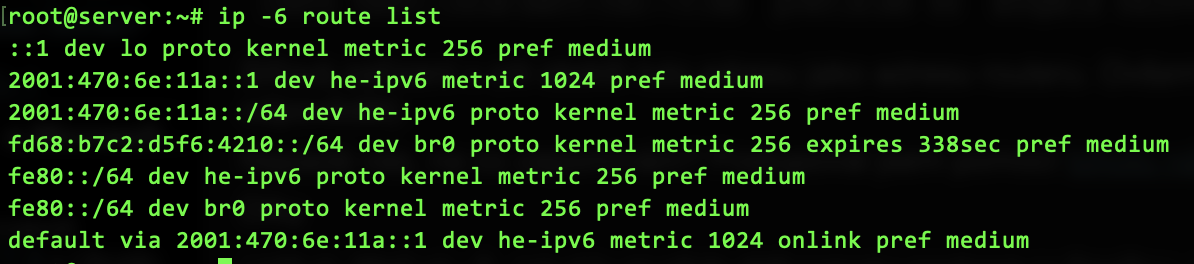
Ví server, jak (kterým síťovým zařízením) by mohl routovat do té vnitřní sítě?
ip -6 route add 2001:470:6f:11a::/64 dev br0
Pro jistotu bych zkontroloval ip -6 route show table all; některý software (například IPSec frameworky typu StrongSwan a kdoví, možná i některý tunnel broker) má ve zvyku schovávat („svá“) routovací pravidla do nestandardních tabulek.
Mimochodem, jestli ten poskytovatel přiděluje jenom /64 rozsahy, je to dobrý důvod utíkat od něj pryč tempem gepardím. Normální poskytovatelé mají dávat /48; což je takový základ / zlatý standard. Naprosté minimum je (dejme tomu) /62. Pokud jde o /64, něco takového je dost těžko použitelné pro nasazení jiná než triviální a člověk řeší (nesmyslné) dilemma, jestli (a) nemít žádné interní routování ani víc podsítí (aby byl k dispozici celý /64 rozsah) nebo (b) zrušit podporu IPv6 pro klientská zařízení s Androidem (protože pro ně je /64 minimum).
17.8.2022 20:54
Petr Maleček | skóre: 29
| Plzeň - Bolevec
 18.8.2022 00:16
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Petr@Petr-MBP ~ % traceroute6 d32-a.sdn.cz
traceroute6: Warning: lb.sdn.cz has multiple addresses; using 2a02:598:a::79:195
traceroute6 to lb.sdn.cz (2a02:598:a::79:195) from 2001:470:6f:11a:d16a:9f3d:c698:6ab9, 64 hops max, 12 byte packets
 1  tunnel778912-pt.tunnel.tserv27.prg1.ipv6.he.net  2.103 ms  2.919 ms  2.013 ms
 2  tunnel778912.tunnel.tserv27.prg1.ipv6.he.net  8.054 ms  7.202 ms  7.523 ms
 3  * *^C
Petr@Petr-MBP ~ %
PING d32-a.sdn.cz(2a02:598:2::1195 (2a02:598:2::1195)) 56 data bytes
64 bytes from 2a02:598:2::1195 (2a02:598:2::1195): icmp_seq=1 ttl=59 time=3.45 ms
Tak tohle bych zase hned z kraje nesváděl na poskytovatele.
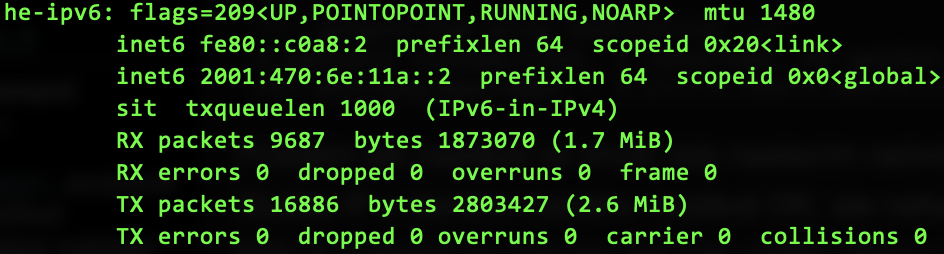
Problém je zpravidla v MTU 1480. Za to (tunelový) poskytovatel nemůže. To chce buď mít nativní IPv6 s MTU 1500 a pak všechno jde, jak má, nebo u tunelu zkusit drobný trik pro případy, že některé stroje po cestě mají problém s ICMPv6 a/nebo s různými detaily NDP. Typický symptom bývá, že
V té souvislosti bych se ještě pozastavil nad touto částí původního dotazu:
V ip6tables nejsou žádná pravidla (čili nic, co by mu mělo bránit odpovědět).
ip6tables se používaly v minulém desetiletí nejpozději. V tomto desetiletí máme nftables (příkaz nft). A právě tam by občas nějaká pravidla měla být./etc/nftables.conf něco jako table inet filter {
chain forward {
type filter hook forward priority filter; policy accept;
oif "he-ipv6" tcp flags syn tcp option maxseg size set rt mtu
}
}
a pak bych na to zavolat nftables -f /etc/nftables.conf.Ještě další otázka je, jestli je vůbec 1480 správné číslo. 1480 je obvykle u 6to4. Brokeři s jinými (složitějšími) protokoly můžou mít všemožné různé hodnoty typu 1460, 1420, …, 1280 atd. atp. Doporučuji dohledat MTU v dokumentaci poskytovatele tunelu. Taky není od věci trochu experimentovat s ping -s.
22.8.2022 14:16
Petr Maleček | skóre: 29
| Plzeň - Bolevec
/etc/nftables.conf:10:51-56: Error: syntax error, unexpected string, expecting - or number
                type filter hook forward priority filter; policy accept;
                                                                ^^^^^^
 28.8.2022 09:31
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz