Americká společnost Reflection AI světu představila Beam, open-weight model s 501 miliardami parametrů (z toho 23 miliard aktivních), určený především pro programování a práci autonomních agentů. Podle autorů jejich model nabízí výkon srovnatelný s většími modely při výrazně nižších nárocích na výpočetní výkon. Beam nyní ještě prochází závěrečným testováním, na stránkách Reflection AI se však lze zaregistrovat a získat předběžný přístup. Váhy modelu, dokumentace a nástroje pro vývojáře mají být zveřejněny v průběhu tohoto měsíce.
OpenCourant je komunitní fork OpenRadioss, tj. open source softwaru pro simulace havárií, nárazů a vysoce nelineárních dynamických dějů metodou konečných prvků. Společnost Siemens v loňském roce dokončila akvizici společnosti Altair Engineering, jež před čtyřmi lety uvolnila open source verzi OpenRadioss svého proprietárního softwaru Radioss. Minulý týden Siemens OpenRadioss pohřbil. Integroval jej do svého softwaru Simcenter, webovou stránku OpenRadioss přesměroval na Simcenter a repozitář OpenRadioss na GitHubu odstranil.
Pořadatelé devátého ročníku komunitního setkání správců nejen českých a slovenských sítí – CSNOG 2027, které se uskuteční 20. a 21. ledna, vyhlásili Call for Abstracts. Náměty na vystoupení mohou zájemci přihlašovat do 31. října na webu akce a vybírat mohou ze tří sekcí – správa sítí, legislativa a regulace a akademické projekty. Zveřejněny byly také Call of Partners určené sponzorům a partnerům setkání, kteří by například chtěli mít na
… více »Strata je open-source inferenční engine, který umožňuje lokálně provozovat rozsáhlý čínský model Qwen3.8-Flash-Next, který by jinak nejspíše vyžadoval serverovou infrastrukturu, na běžném herním počítači s alespoň 12 GB VRAM, 32 GB RAM a dostatkem místa na SSD. Nároky na paměť a rychlost generování se liší s použitou variantou modelu Qwen. Zdrojový kód je dostupný na GitHubu, pod licencí MIT.
Americký prezident Donald Trump oznámil vznik federální Jednotky pro superinteligenci (Super Intelligence Force), která má koordinovat postup vlády, technologických firem, náboženských organizací a dalších institucí v oblasti rychle se rozvíjející umělé inteligence (Trumpem oficiálně nazývanou superinteligencí). SIF, podřízená přímo Trumpovi, má pomoci Spojeným státům udržet v oblasti SI technologický náskok nad světem a
… více »Klient je e-mailový klient pro GNOME s nativní podporou Proton Mailu, PGP a spamfiltrem řízeným AI. Napsaný je v Go s GTK4 a libadwaita. Připojuje se přímo k Proton Mailu (bez Proton Bridge), ke Gmailu, k Seznam.cz a k libovolné schránce IMAP/SMTP. Každou novou zprávu nejdřív posoudí spamfiltr a teprve potom ji ukáže a ohlásí. Rozhraní je česky a anglicky.
Hra Doom nově běží také v SQL databázi CedarDB. Představen byl SQLDoom. Vyzkoušet lze online demo. Zdrojové kódy jsou k dispozici na GitHubu.
Multiplatformní open source aplikace scrcpy (Wikipedie) pro zrcadlení připojeného zařízení se systémem Android na desktopu a umožňující ovládání tohoto zařízení z desktopu, byla vydána v nové verzi 5.0. S podporou hardwarového dekódování videa na desktopu.
Moderní linker mold, rychlejší alternativa k LLVM lld nebo wild, byl vydán v nové major verzi 3.0.0. Přepsán byl z C++ do Rustu.
Po osmi letech od vydání verze 2.0 byla vydána nová major verze 3.0 multiplatformního editoru tagů MusicBrainz Picard (Wikipedie). Přehled novinek, vylepšení a oprav v changelogu.
 17.8.2022 20:12
Petr Maleček | skóre: 29
| Plzeň - Bolevec
PING google.com(prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e)) 56 data bytes
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=1 ttl=121 time=3.33 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=2 ttl=121 time=3.59 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=3 ttl=121 time=3.23 ms
64 bytes from prg03s10-in-x0e.1e100.net (2a00:1450:4014:80a::200e): icmp_seq=4 ttl=121 time=3.21 ms
^C
--- google.com ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 6ms
rtt min/avg/max/mdev = 3.211/3.339/3.592/0.167 msinet6 fe80::265e:beff:fe57:f18b prefixlen 64 scopeid 0x20<link>Řešení dotazu:
17.8.2022 20:15
Petr Maleček | skóre: 29
| Plzeň - Bolevec
ping6 fe80::265e:beff:fe57:f18b
PING6(56=40+8+8 bytes) fe80::83b:6bf:74d3:3ad0%en0 --> fe80::265e:beff:fe57:f18b
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
ping6: sendmsg: No route to host
ping6: wrote fe80::265e:beff:fe57:f18b 16 chars, ret=-1
^C
--- fe80::265e:beff:fe57:f18b ping6 statistics ---
3 packets transmitted, 0 packets received, 100.0% packet loss
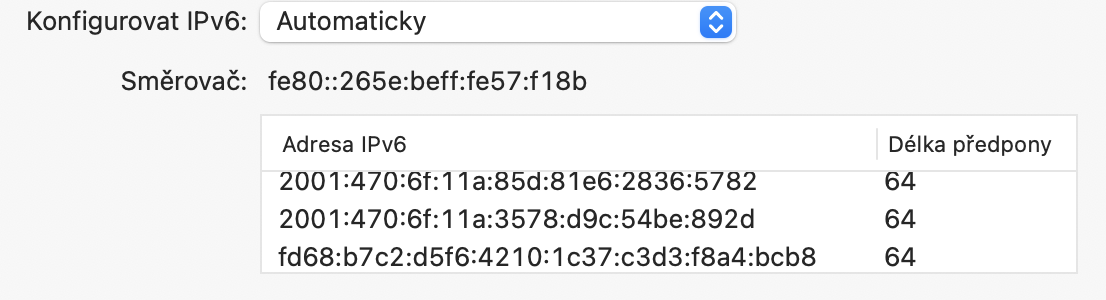
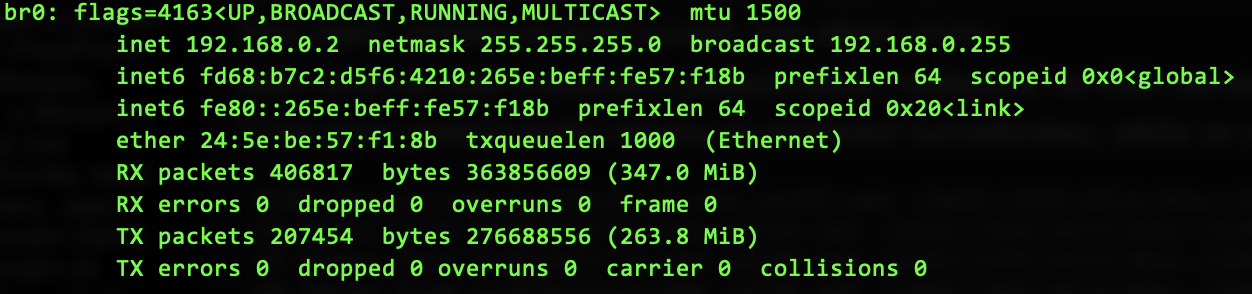
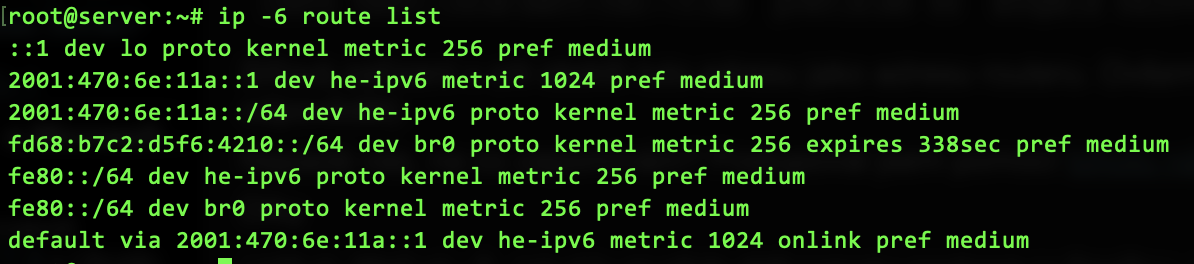
Ví server, jak (kterým síťovým zařízením) by mohl routovat do té vnitřní sítě?
ip -6 route add 2001:470:6f:11a::/64 dev br0
Pro jistotu bych zkontroloval ip -6 route show table all; některý software (například IPSec frameworky typu StrongSwan a kdoví, možná i některý tunnel broker) má ve zvyku schovávat („svá“) routovací pravidla do nestandardních tabulek.
Mimochodem, jestli ten poskytovatel přiděluje jenom /64 rozsahy, je to dobrý důvod utíkat od něj pryč tempem gepardím. Normální poskytovatelé mají dávat /48; což je takový základ / zlatý standard. Naprosté minimum je (dejme tomu) /62. Pokud jde o /64, něco takového je dost těžko použitelné pro nasazení jiná než triviální a člověk řeší (nesmyslné) dilemma, jestli (a) nemít žádné interní routování ani víc podsítí (aby byl k dispozici celý /64 rozsah) nebo (b) zrušit podporu IPv6 pro klientská zařízení s Androidem (protože pro ně je /64 minimum).
17.8.2022 20:54
Petr Maleček | skóre: 29
| Plzeň - Bolevec
 18.8.2022 00:16
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Petr@Petr-MBP ~ % traceroute6 d32-a.sdn.cz
traceroute6: Warning: lb.sdn.cz has multiple addresses; using 2a02:598:a::79:195
traceroute6 to lb.sdn.cz (2a02:598:a::79:195) from 2001:470:6f:11a:d16a:9f3d:c698:6ab9, 64 hops max, 12 byte packets
 1  tunnel778912-pt.tunnel.tserv27.prg1.ipv6.he.net  2.103 ms  2.919 ms  2.013 ms
 2  tunnel778912.tunnel.tserv27.prg1.ipv6.he.net  8.054 ms  7.202 ms  7.523 ms
 3  * *^C
Petr@Petr-MBP ~ %
PING d32-a.sdn.cz(2a02:598:2::1195 (2a02:598:2::1195)) 56 data bytes
64 bytes from 2a02:598:2::1195 (2a02:598:2::1195): icmp_seq=1 ttl=59 time=3.45 ms
Tak tohle bych zase hned z kraje nesváděl na poskytovatele.
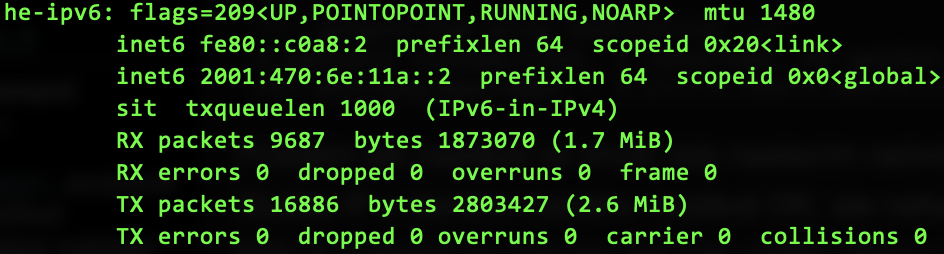
Problém je zpravidla v MTU 1480. Za to (tunelový) poskytovatel nemůže. To chce buď mít nativní IPv6 s MTU 1500 a pak všechno jde, jak má, nebo u tunelu zkusit drobný trik pro případy, že některé stroje po cestě mají problém s ICMPv6 a/nebo s různými detaily NDP. Typický symptom bývá, že
V té souvislosti bych se ještě pozastavil nad touto částí původního dotazu:
V ip6tables nejsou žádná pravidla (čili nic, co by mu mělo bránit odpovědět).
ip6tables se používaly v minulém desetiletí nejpozději. V tomto desetiletí máme nftables (příkaz nft). A právě tam by občas nějaká pravidla měla být./etc/nftables.conf něco jako table inet filter {
chain forward {
type filter hook forward priority filter; policy accept;
oif "he-ipv6" tcp flags syn tcp option maxseg size set rt mtu
}
}
a pak bych na to zavolat nftables -f /etc/nftables.conf.Ještě další otázka je, jestli je vůbec 1480 správné číslo. 1480 je obvykle u 6to4. Brokeři s jinými (složitějšími) protokoly můžou mít všemožné různé hodnoty typu 1460, 1420, …, 1280 atd. atp. Doporučuji dohledat MTU v dokumentaci poskytovatele tunelu. Taky není od věci trochu experimentovat s ping -s.
22.8.2022 14:16
Petr Maleček | skóre: 29
| Plzeň - Bolevec
/etc/nftables.conf:10:51-56: Error: syntax error, unexpected string, expecting - or number
                type filter hook forward priority filter; policy accept;
                                                                ^^^^^^
 28.8.2022 09:31
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz