abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    dnes 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 0
    dnes 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 1
    včera 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 0
    včera 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 0
    včera 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 0
    včera 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 0
    včera 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 0
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 0
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 3
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3007 hlasů
     Komentářů: 35, poslední 6.11. 23:27
    Rozcestník

    Dotaz: MITM proxy a odchytavani requestu (HTTPS) - problem s certifikatem

    polo23 avatar 8.9.2024 10:15 polo23 | skóre: 28 | blog: polo23
    MITM proxy a odchytavani requestu (HTTPS) - problem s certifikatem
    Přečteno: 1132×
    Přílohy:
    Ahoj,
    nainstaloval jsem si MITM proxy a chtel jsem se podivat na muj prohlizec (Mullvad browser) s kym vsim vlastne komunikuje. Zamer byl najit zda neodesila nejakou telemetrii i v pripade,ze v prohlizeci disablovana. MITM proxy mi vygeneroval certifikat, ktery jsem naimportoval do prohlizece.

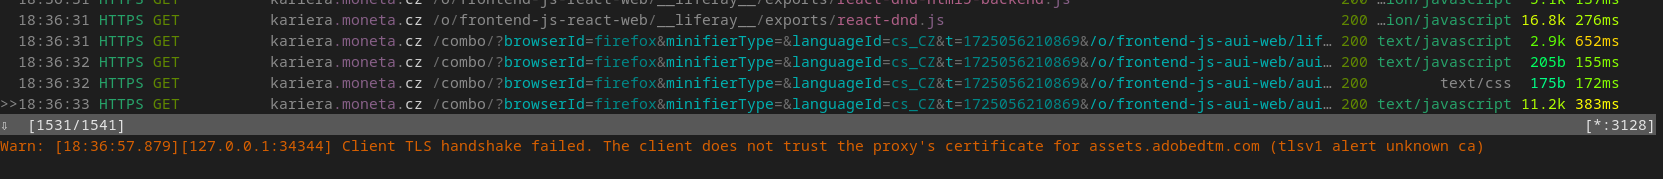
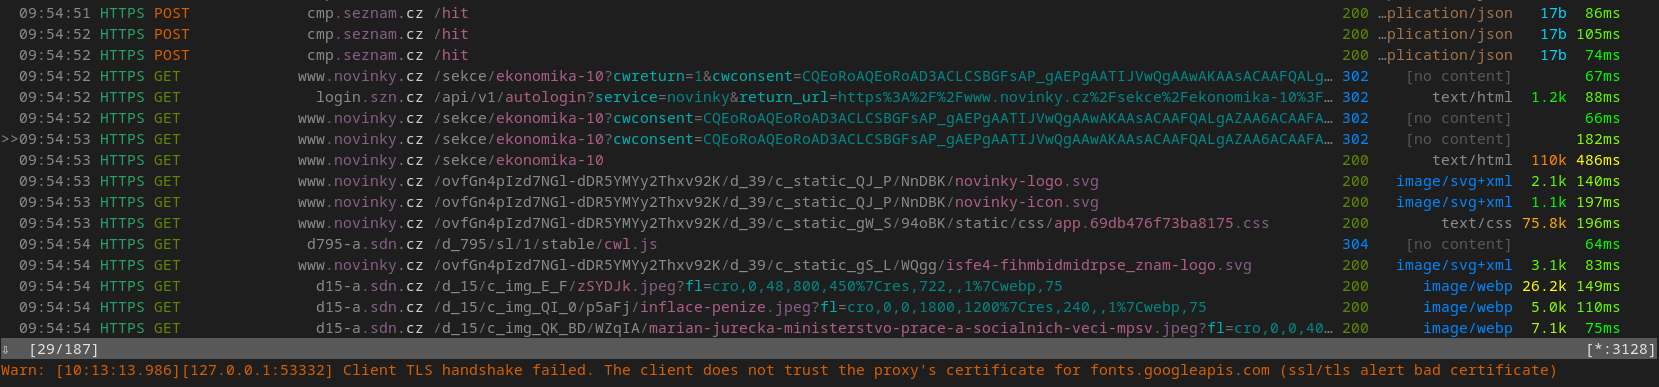
    Zkousel jsem si v prohlizeci zadavat ruzne webove adresy. Kdyz jsem zadal cokoliv kde bylo uvedeno HTTPS, tak mi MITM proxy ukazala nasleduji hlasku:

    Warn: ... client tls handshake failed. the client does not trust the proxy's certificate for "jmeno_domeny" (ssl/tls alert bad certificate)

    nebo

    warn: ... client tls handshake failed. the client does not trust the proxy's certificate for "jmeno_domeny" (tlsv1 alert unknown ca)

    Napada nekoho, jak problem resit? Na netu jsem reseni nenasel.

    A jeste dodam, I pres tyhle warningy se mi HTTPS stranka normalne nacte a MITM v konzoli ukazuje HTTPS requesty. Screenshoty v priloze.

    Řešení dotazu:


    Odpovědi

    Řešení 1× (polo23 (tazatel))
    👻 avatar 8.9.2024 11:17 👻 | skóre: 44 | blog: Grétin blogísek | 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
    Rozbalit Rozbalit vše Re: MITM proxy a odchytavani requestu (HTTPS) - problem s certifikatem

    hele vypadá to že maj cizí/externí certifikáty defaultně vyplý a nějak řešit bugy s tim spojený neni jejich prirota :O :O

    ....dole hele chlap radí vypnout v about:config položku security.nocertdb (a restartovat browser by to začalo platit), to si ale asi už zkoušel :O :O

    polo23 avatar 8.9.2024 13:13 polo23 | skóre: 28 | blog: polo23
    Rozbalit Rozbalit vše Re: MITM proxy a odchytavani requestu (HTTPS) - problem s certifikatem
    Uplne mi uteklo to reseni co jsi nasel na Githubu:) Zabralo to nastaveni v about:config.
    Diky moc, usetril jsi mi dost casu.
    8.9.2024 13:22 PetebLazar | skóre: 35 | blog: l_eonardovo_odhodlani
    Rozbalit Rozbalit vše Re: MITM proxy a odchytavani requestu (HTTPS) - problem s certifikatem
    Aspoň ve Windows to vypadá tak, že mitmproxy sice vystavuje předstírané certifikáty druhé strany (web serveru) směrem k prohlížeči s odpovídajícím CN, ale tyto certifikáty nejsou z pohledu prohlížeče podepsány jednou z jím uznávaných certifikačních autorit a tudíž prohlížeč spojení považuje za nebezpečné (útok middle man?).

    V dokumentaci se píše, že ~/.mitmproxy by měl být soubor Dummy CA, která tyto předstírané serverové certifikáty, vzniklé v rámci mitmproxy, podepisuje. O tento certifikát CA patrně bude nutné rozšířit repozitory stávajících CA v OS/browseru, aby byl prohlížeč spokojen (oklamán).

    https://docs.mitmproxy.org/stable/concepts-certificates/
    The first time mitmproxy is run, it creates the keys for a certificate authority (CA) in the config directory (~/.mitmproxy by default). This CA is used for on-the-fly generation of dummy certificates for each visited website. Since your browser won’t trust the mitmproxy CA out of the box, you will either need to click through a TLS certificate warning on every domain, or install the CA certificate once so that it is trusted.

    mitmproxy-ca.pem The certificate and the private key in PEM format. mitmproxy-ca-cert.pem The certificate in PEM format. Use this to distribute on most non-Windows platforms. mitmproxy-ca-cert.p12 The certificate in PKCS12 format. For use on Windows. mitmproxy-ca-cert.cer Same file as .pem, but with an extension expected by some Android devices.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.