Hister je osobní soukromý vyhledávač, který lze provozovat na vlastním stroji. Umí prohledávat lokální soubory, importovat historii a záložky z webových prohlížečů, procházet vybrané weby a pomocí rozšíření pro Firefox a Chrome indexovat obsah právě navštívených stránek. Nad vytvořeným indexem pak nabízí vyhledávání prostřednictvím webového rozhraní, příkazové řádky a díky podpoře MCP i nástrojům umělé inteligence. Tento
… více »Ministerstvo dopravy uznalo prozatímní schválení asistenčního systému Tesla FSD Supervised vydané nizozemským schvalovacím orgánem RDW. Připojilo se tak k Nizozemsku a dalším pěti evropským státům. Systém je díky tomuto rozhodnutí možné používat za podmínek prozatímního schválení také na území České republiky. Tesla FSD Supervised je asistenčním systémem úrovně 2 podle klasifikace SAE (částečná automatizace řízení). Řidič se
… více »Někteří zákazníci O2 mohou aktuálně zaznamenat zhoršenou dostupnost internetových služeb. Na odstranění potíží se pracuje [Facebook].
PyPy (Wikipedie), tj. implementace Pythonu v RPythonu, alternativa CPythonu v C, byla vydána v nové major verzi 8.0.0. Podporuje Python 2.7, 3.11 a 3.12.
V jádře Linux byly nalezeny a v upstremu ve verzích 5.10.270, 5.15.221, 6.1.188, 6.6.157, 6.12.109, 6.18.50 a 7.2.4 již opraveny 4 kritické zranitelnosti umožňující eskalaci práv: DirtyAH6 (CVE-2026-80844), TUNderflow (CVE-2026-81000), PPPoEject (CVE-2026-68121) a DiagSpill (CVE-2026-74469).
Německá policie a celníci zneužívají ke čtení zpráv komunikačních aplikacích WhatsApp, Signal, Telegram nebo Threema velice jednoduchý trik, který nevyžaduje prolomení šifrování, spear phishing, odposlech SMS či jinou technicky náročnou metodu. Příslušníkům státního aparátu pouze stačí získat krátký přístup k odemčenému telefonu a prostřednictvím QR kódu propojit účet s oficiální desktopovou nebo webovou aplikací v policejním
… více »Počítačová hra Factorio (Wikipedie) nově běží nativně na ARM64 Linuxu a headsetu Steam Frame.
Fugleramme, v překladu 'ptačí rámeček', je open-source projekt postavený na Raspberry Pi, který pomocí lokální umělé inteligence BirdNET-Go rozpoznává ptačí druhy podle jejich zpěvu a na displeji následně zobrazuje koláž tvořenou odpovídajícími ilustracemi. Databáze obsahuje přes 800 ručně vybraných historických přírodovědných ilustrací více než 400 druhů ptáků.
… více »Unicode Consortium, nezisková organizace koordinující rozvoj standardu Unicode, oznámila vydání Unicode 18.0. Přidáno bylo 13 007 nových znaků. Celkově jich je 172 808. Přibylo 9 nových Emoji.
wg show
root@truenas[~]# wg show
interface: wg0
  public key: SOMETHING SOMETHING=
  private key: (hidden)
  listening port: 55101
  fwmark: 0xca6c

peer: SOMETHINGSOMETHING=
  preshared key: (hidden)
  endpoint: 141.147.49.24:57617
  allowed ips: 0.0.0.0/0, ::/0
  latest handshake: 46 seconds ago
  transfer: 3.35 KiB received, 3.58 KiB sent
jenkings@jenkings-Nitro-AN16-41:~$ sudo wg show
interface: truenas
  public key: SOMETHINGSOMETHING
  private key: (hidden)
  listening port: 54255
  fwmark: 0xca6c

peer: qr9hbQN8c5/ldftsTy8oSC5TVjFF8DO1XDyEsowa1nA=
  preshared key: (hidden)
  endpoint: 141.147.49.24:57617
  allowed ips: 0.0.0.0/0, ::/0
  latest handshake: 8 seconds ago
  transfer: 53.01 KiB received, 59.21 KiB sent
[Interface]
PrivateKey = SOMETHINGSOMETHINGSOMETHINGc=
Address = 10.66.66.3/32,fd42:42:42::3/128
DNS = 1.1.1.1,1.0.0.1

[Peer]
PublicKey = SOMETHINGSOMETHINGSOMETHINGc=
PresharedKey = SOMETHINGSOMETHINGSOMETHINGc=
Endpoint = 141.147.49.24:57617
AllowedIPs = 0.0.0.0/0,::/0
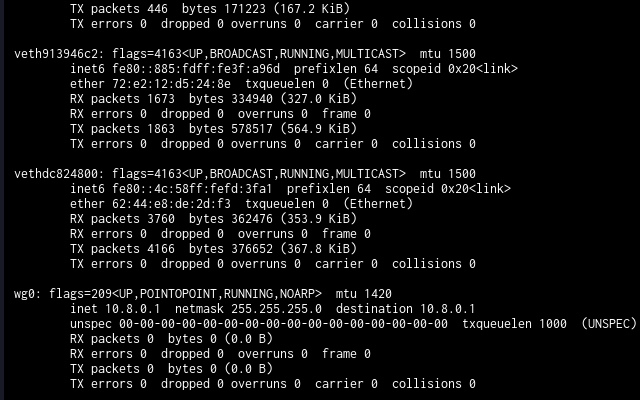
wg0: flags=209[hranata zavorka]UP,POINTOPOINT,RUNNING,NOARP[hranata zavorka]  mtu 1420
        inet 10.66.66.3  netmask 255.255.255.255  destination 10.66.66.3
        inet6 fd42:42:42::3  prefixlen 128  scopeid 0x0[hranata zavorka]global[hranata zavorka]
        unspec 00-00-00-00-00-00-00-00-00-00-00-00-00-00-00-00  txqueuelen 1000  (UNSPEC)
        RX packets 13  bytes 1820 (1.7 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 19  bytes 1716 (1.6 KiB)
        TX errors 0  dropped 2 overruns 0  carrier 0  collisions 0
wg0: flags=209[hranata zavorka]UP,POINTOPOINT,RUNNING,NOARP[hranata zavorka]  mtu 1420
        inet 10.66.66.3  netmask 255.255.255.255  destination 10.66.66.3
        inet6 fd42:42:42::3  prefixlen 128  scopeid 0x0[hranata zavorka]global[hranata zavorka]
        unspec 00-00-00-00-00-00-00-00-00-00-00-00-00-00-00-00  txqueuelen 1000  (UNSPEC)
        RX packets 13  bytes 1820 (1.7 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 19  bytes 1716 (1.6 KiB)
        TX errors 0  dropped 2 overruns 0  carrier 0  collisions 0
Address = 10.66.66.3/32To je jenak malo? Pokud se routa generuje dynamicky podle konfigurace(je videt ve vypisu pri sestavovani VPN) tak by to odpovidalo PTP spojeni jen mezi dvema hosty. Pokud tam mas zarizeni vic ta maska by mela byt vetsi /24, /16 etc. Podivej se pls na vypis 'ip r' a jeste se podivej co maji za lomitkem dalsi klienti.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz