abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 14:44 | Zajímavý projekt

    Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.

    Ladislav Hagara | Komentářů: 2
    dnes 04:11 | Nová verze

    Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.

    Ladislav Hagara | Komentářů: 0
    včera 20:22 | IT novinky

    Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.

    Ladislav Hagara | Komentářů: 4
    včera 15:44 | Bezpečnostní upozornění

    Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »

    vencour | Komentářů: 0
    včera 15:33 | Nová verze

    Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).

    ʚĭɞ 🍉 | Komentářů: 0
    včera 15:22 | Nová verze

    Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

    Ladislav Hagara | Komentářů: 0
    včera 11:11 | Bezpečnostní upozornění

    V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

    vencour | Komentářů: 6
    včera 05:11 | Nová verze

    Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.

    Ladislav Hagara | Komentářů: 0
    21.10. 21:22 | Pozvánky

    Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »

    lkocman | Komentářů: 1
    21.10. 16:44 | Bezpečnostní upozornění

    Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.

    Ladislav Hagara | Komentářů: 12
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2898 hlasů
     Komentářů: 33, poslední 20.10. 23:44
    Rozcestník

    mkcert, https na localhostu snadno a rychle

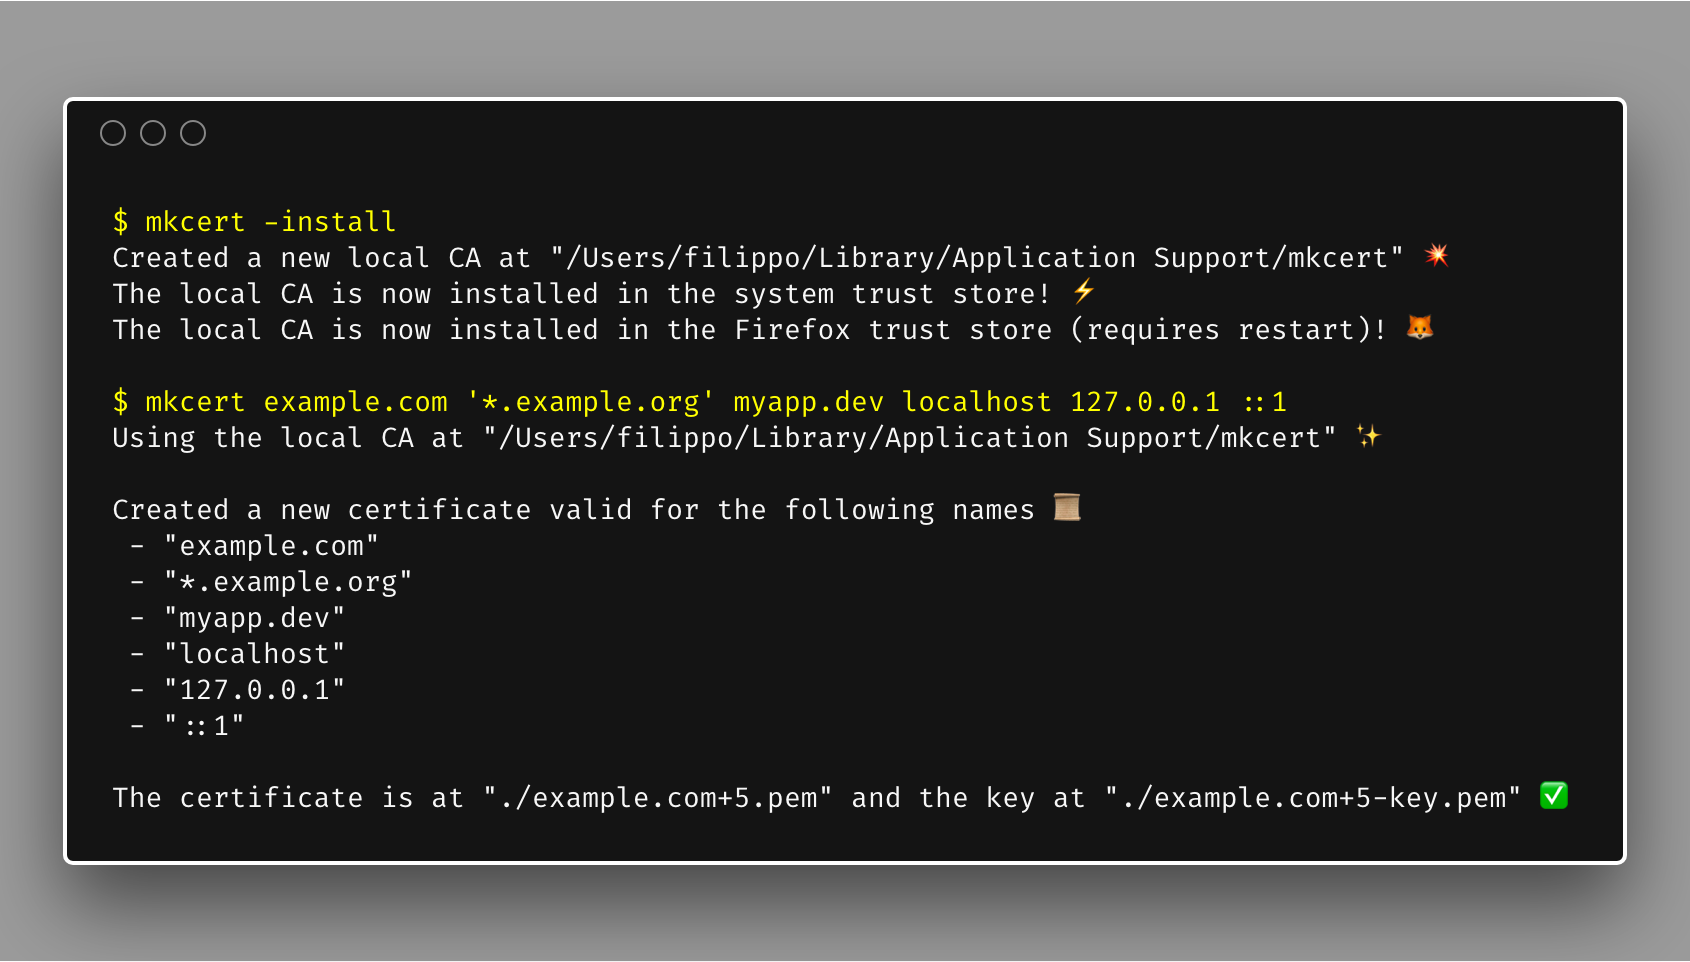
    Filippo Valsorda (@FiloSottile) z Go týmu společnosti Google představil na svém blogu nástroj mkcert usnadňující nastavení https na localhostu. Nástroj ocení především vývojáři webových aplikací [Hacker News].

    7.1.2019 13:00 | Ladislav Hagara | Zajímavý software


    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

    7.1.2019 13:37 Tomáš Marný
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Utilita zajímavá. Ale koknul jsem na zdojáky a marně přemýšlím, k čemu autor potřebuje přes 30 000 řádků kódu...

    Je pravda, že většina toho je v adresáři vendor, takže tam zřejmě nakopíroval nějaké knihovny a nepsal to sám (BTW: v Go se nepoužívají sdílené knihovny?), ale i tak tam zbývá asi tisíc řádků v jazyce Go, které tvoří samotný program mkcert.

    Takovéhle věci se snad běžně píšou v shellu, ze kterého se provolá třeba příkaz openssl a pak se něco někam nakopíruje nebo se zavolá jiný příkaz, ne? Odhadem by se takový skript měl vejít na jednu obrazovku. Na co těch tisíc řádků? Asi nejsem ten správný vývojář z Go týmu společnosti Google, když tomu nerozumím :-D
    Josef Kufner avatar 7.1.2019 13:44 Josef Kufner | skóre: 70
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Já na tohle používám skript, který má 53 řádků, ale zas pokud chceš udělat trochu robustní nástroj, který bude fungovat na různě nastavených strojích, bude řešit všelijaké obskurnější případy a bude konfigurovatelný, tak se na tisícovku dostaneš velmi snadno.
    Hello world ! Segmentation fault (core dumped)
    7.1.2019 16:54 pavele
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Kam se kopíruje klíč CA, když to potom funguje pro všechny prohlížeče?

    Jak se to potom odstraňuje?
    Josef Kufner avatar 7.1.2019 18:37 Josef Kufner | skóre: 70
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Jsou dvě možnosti. Buď si naimportuješ certifikát svojí autority do prohlížeče, nebo ho naimportuješ do systémového úložiště certifikátů (/etc/ssl/...). Druhá možnost zdůvěryhodní tvoje certifikáty ve všech programech, první jen v tom prohlížeči.

    Pak už to je jen o přegenerování certifikátu (tj. dvě volání openssl) a reloadnutí HTTP serveru, když ti přibude další virtualhost v konfiguraci.
    Hello world ! Segmentation fault (core dumped)
    7.1.2019 19:07 pavele
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Also, unlike OpenSSL, it does the right thing by default, instead of forcing you to use a dozen flags and materialize a config file for each certificate. (That is, it uses Subject Alternative Names, instead of the 20-years-deprecated Common Name.)
    Chtěl bych jen doplnit, že pokud se nepoužije při generování "Subject Alternative Names", tak není šance zobrazit "zelenou ikonku" v prohlížeči - webový prohlížeč to prostě "nezkousne".

    Píši to jen proto, že drtivá většina návodů na tvorbu certifikátů s tímto nepočítá.

    A taky se mi stalo, že ve Windows to Edge "neskousnul", pokud bylo v "Subject Alternative Names" localhost.

    Škoda, že v linuxu není žádné GUI pro práci s certifikáty jako ve W10. :-)
    8.1.2019 11:25 Cert GUI
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Zkus raději psát do Google, než něco takového vypustíš do komentáře. Namátkou: EJBCA, XCA, OpneCA, TinyCA
    8.1.2019 00:46
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    Já na tohle používám skript, který má 53 řádků
    Ten ale určitě nemá podporu emoji!
    8.1.2019 10:34 m.
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    No, jestli ti to prijde moc, tak jim posli patch.
    8.1.2019 17:01 Cabrón
    Rozbalit Rozbalit vše Re: mkcert, https na localhostu snadno a rychle
    > v Go se nepoužívají sdílené knihovny?

    Není to už horká novinka (sdílené knihovny Go začal podporovat ve verzi 1.5, tj. druhá polovina 2015), ale pořád je adopce prakticky nulová, ABI stabilita mizerná, funkčnost není na všech platformách (i některé amd64 to zatím nemají).

    Založit nové vlákno • Nahoru


    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.