Německo-americká společnost Black Forest Labs představila FLUX 3 Image Klein, otevřený model s 5,6 miliardami parametrů pro tvorbu a úpravu obrázků. Dovede pracovat až s deseti referenčními snímky a zvládá generování v rozlišení až 4K, díky své menší velikosti ('klein' v němčině znamená 'malý') je model vhodný pro používání na běžných grafických kartách. Jedná se bohužel o cenzurovaný generativní model, z korpusu byl před trénováním
… více »Bylo vydáno OpenBSD 8.0. Se songem The Simps on AI.
Byla vydána nová verze 25.12.6 linuxové distribuce primárně určené pro routery a vestavěné systémy OpenWrt (Wikipedie). Opravena je řada zranitelností v základních síťových službách, které jsou ve výchozím nastavení aktivní a které lze zneužít na dálku. Důrazně je doporučena aktualizace.
Český projekt mapSTL.com promění vybrané místo na světě ve 3D mapu pro tisk, včetně měst, kopců a hor. Vytištěnou mapu můžete také pověsit na zeď jako obraz. STL i barevný 3MF stáhnete zdarma a bez registrace. Vyzkoušejte své oblíbené místo a podělte se o zpětnou vazbu.
Byl zveřejněn průběžně aktualizovaný program konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Konference proběhne o víkendu 7. a 8. listopadu v prostorách FIT VUT v Brně. Vstup je zdarma.
Po 9 týdnech vývoje od vydání Linuxu 7.2 oznámil Linus Torvalds vydání Linuxu 7.3. Podrobný přehled novinek a vylepšení na Linux Kernel Newbies nebo LWN.net: první a druhá polovina začleňovacího okna.
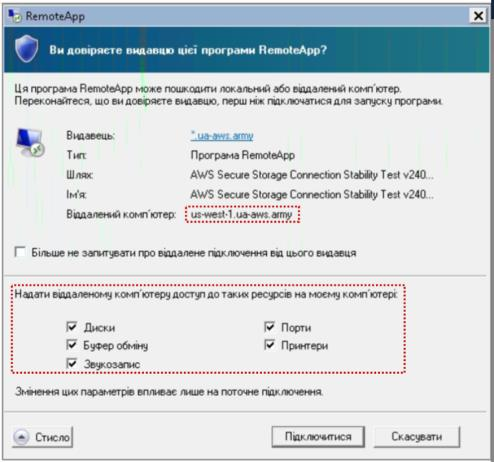
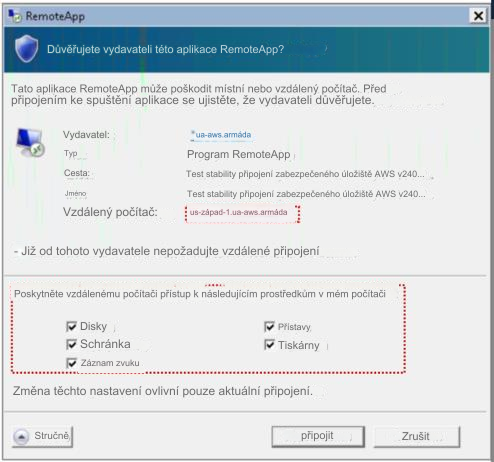
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) upozorňuje na phishingový útok spočívající v zaslání e-mailu s tematikou nastavení služby pro sdílení dat a vzdálené správy společnosti Amazon. Text se taktéž odkazuje na zavedení politiky nulové důvěry (Zero Trust Policy). Příloha s různými názvy, vždy však ve formátu .rdp (Remote Desktop Protocol), vede uživatele skrze dialogové okno ke spuštění vzdálené správy mezi jeho zařízením a infrastrukturou útočníka. Podrobně v pdf.
Tiskni
Sdílej:


...vede uživatele skrze dialogové okno ke spuštění vzdálené správy mezi jeho zařízením a infrastrukturou útočníka.Nechapu k cemu by bylo vzdalene spojeni na widle utocnika. Jako, ze si od nej z desktopu neco stahnu? Bude mit na desktopu fake web ve full screen?
 25.10.2024 21:45
Jendа | skóre: 78
| blog: Jenda
| JO70FB
25.10.2024 21:50
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz