Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
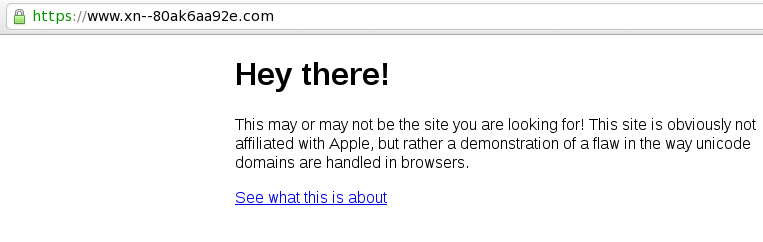
CSIRT.CZ upozorňuje na chybu v prohlížečích Chrome a Firefox umožňující vytvořit phishingovou stránku, kterou lze jen velmi těžko identifikovat jako závadnou. Chyba spočívá v implementaci ochrany proti dávno známému útoku homograph attack. Čínský bezpečnostní expert Xudong Zheng zjistil, že ochrana proti tomuto útoku selže v okamžiku, kdy doménové jméno obsahuje všechny znaky v jiném jazyce. Viz například аррӏе.com vs. apple.com nebo еріс.com vs. еріс.com.
Tiskni
Sdílej:


 18.4.2017 19:09
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Google has already patched the vulnerability in its experimental Chrome Canary 59 and will come up with a permanent fix with the release of Chrome Stable 58, set to be launched later this month.Mám Chrome Stable 57 a zobrazuje domény https://xn--80ak6aa92e.com/ a https://www.xn--e1awd7f.com/.

According to Zheng, the loophole relies on the fact that if someone chooses all characters for a domain name from a single foreign language character set, resembling exactly same as the targeted domain, then browsers will render it in the same language, instead of Punycode format.(a tiež sa tam píše, že tá ochrana momentálne fungovala len ak boli použité rôzne znakové sady)
 20.4.2017 00:15
pavlix | skóre: 54
| blog: pavlix
19.4.2017 14:39
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Myslim, si, ze v prvni rade by mela byt validace na strane domeny, aby nemelo by byt mozne neco takoveho vubec vytvorit.Ale to není bug, to je lisabonská feature, o které se hlasuje a která bude odmítána tak dlouho, dokud jí konečně veřejnost neschválí.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz