Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
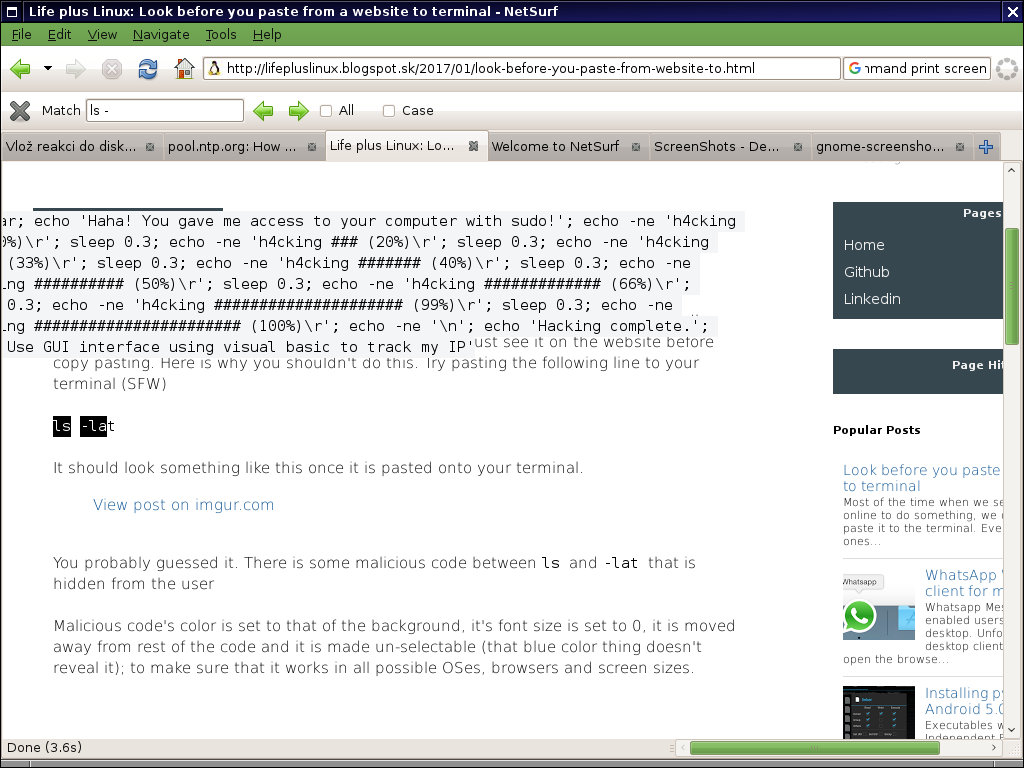
Na AbcLinuxu bylo diskutováno před čtyřmi lety, ale určitě neuškodí si připomenout. Kopírování příkazů z webových stránek může být hodně nebezpečné, aneb není ls -lat jako ls -lat [reddit].
Tiskni
Sdílej:


Takže ti to sám odentruje.V novějších verzích KDE konsole ne.
 26.1.2017 22:56
Petr Tomášek | skóre: 39
| blog: Vejšplechty
 27.1.2017 00:11
Conscript89
| Brno
true & a pak je uplne jedno ze se to sudo true pusti na pozadi...
 26.1.2017 16:07
Konqui | skóre: 18
| blog: Konqui
| Rožnov pod Radhoštěm

               Life plus Linux: Look before you paste from a website to terminal (p1 of 7)
   Link: canonical
   Link: image_src
   Link: publisher

                                      Life plus Linux

   All about the operating system with a CLUE… Command Line User Environment”

   [IMG]

Thursday, 19 January 2017

  Look before you paste from a website to terminal

   Most of the time when we see a code snippet online to do something, we often blindly
   copy paste it to the terminal. Even the tech savy ones just see it on the website
   before copy pasting. Here is why you shouldn't do this. Try pasting the following
   line to your terminal (SFW)

   ls ; clear; echo 'Haha! You gave me access to your computer with sudo!'; echo -ne
   'h4cking ## (10%)\r'; sleep 0.3; echo -ne 'h4cking ### (20%)\r'; sleep 0.3; echo -ne
   'h4cking ##### (33%)\r'; sleep 0.3; echo -ne 'h4cking ####### (40%)\r'; sleep 0.3;
   echo -ne 'h4cking ########## (50%)\r'; sleep 0.3; echo -ne 'h4cking #############
   (66%)\r'; sleep 0.3; echo -ne 'h4cking ##################### (99%)\r'; sleep 0.3;
   echo -ne 'h4cking ####################### (100%)\r'; echo -ne '\n'; echo 'Hacking
   complete.'; echo 'Use GUI interface using visual basic to track my IP'
   ls -lat

http://www.blogger.com/rearrange&blogID=6272733848189485006&widgetType=HTML&widgetId=HTML1
Skusil som pouzit na ten prikaz google translate a ukazalo cely prikaz. Cize da sa to skontrolovat aj tak.
http://i67.tinypic.com/b3msmd.png 26.1.2017 21:01
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 26.1.2017 16:18
Hans1024 | skóre: 5
| blog: hansovo
 26.1.2017 20:41
xkucf03 | skóre: 50
| blog: xkucf03
Schránka v KDE má mj. funkci „Upravit obsah“, která zobrazí dialog s textem a možností editace. Nebylo by od věci mít prográmek, který kromě textu zobrazí obsah i hexadecimálně a zvýrazní i takové věci jako nedělitelné mezery1 – ten by pak šlo přidat jako činost schránky, kterou by si člověk pustil vždy před vložením do Konsole.
Další věc je, že by tohle mohl podporovat už samotný emulátor terminálu – po stisku Ctrl+Alt+V nebo Shift+Insert by nevložil text a nespustil potenciálně nebezpečný příkaz, ale zobrazil dialog s tím hexeditorem. Případně ošetřit prostřední i tlačítko myši. A pak mít jinou klávesovou zkratku pro přímé vložení textu (když vím, že jsem ho vykopíroval z důvěryhodného zdroje).
[1] občas se lidi trápí s tím, že jim nějaký příkaz „nefunguje“ a nakonec se ukáže, že si ho odněkud vykopírovali i s nedělitelnými mezerami
26.1.2017 21:11
Hans1024 | skóre: 5
| blog: hansovo
26.1.2017 21:26
xkucf03 | skóre: 50
| blog: xkucf03
26.1.2017 22:37
Hans1024 | skóre: 5
| blog: hansovo
26.1.2017 22:41
Jendа | skóre: 78
| blog: Jenda
| JO70FB
26.1.2017 22:49
Hans1024 | skóre: 5
| blog: hansovo
 27.1.2017 04:56
k3dAR | skóre: 63
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz