Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
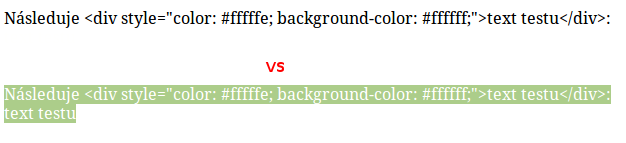
Kopírování příkazů z webových stránek může být hodně nebezpečné. Příkaz na webové stránce vypadá v pořádku, proč jej tedy přepisovat? Označím jej a zkopíruji do okna terminálu. Právě jsem spustil několik útočníkem připravených příkazů. Zkopírovány a spuštěny byly příkazy, které nejsou na stránce vůbec vidět.
Tiskni
Sdílej:


 8.4.2013 13:32
Ravensun | skóre: 11
| blog: Ravensun's blog
| Praha
 8.4.2013 13:47
otula | skóre: 45
| blog: otakar
| Adamov
8.4.2013 14:07
otula | skóre: 45
| blog: otakar
| Adamov
 9.4.2013 18:14
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
9.4.2013 18:30
otula | skóre: 45
| blog: otakar
| Adamov
shs".
8.4.2013 15:05
otula | skóre: 45
| blog: otakar
| Adamov

 9.4.2013 00:21
Jendа | skóre: 78
| blog: Jenda
| JO70FB
lidi to odklikávají jak blbí…Hele zrovna nedávno jsem si takhle omylem spustil (naštěstí neškodný) pythoní skript - byl v Zipu, což se mi otevřelo ve Squeeze (GTK archive manager), a já se chtěl podívat na obsah. Tak jsem na něj poklepal a čekal jsem, že ta věc spustí textový editor. No, prdlajs, spustilo to python.
8.4.2013 14:05
otula | skóre: 45
| blog: otakar
| Adamov
abcd<span style="display:none;">efghijklmnopqrstuv</span>wxyz
8.4.2013 17:52
otula | skóre: 45
| blog: otakar
| Adamov
8.4.2013 20:31
otula | skóre: 45
| blog: otakar
| Adamov
 8.4.2013 20:16
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
8.4.2013 20:21
otula | skóre: 45
| blog: otakar
| Adamov
8.4.2013 20:26
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
velmi seriózněvs
ozdobné nadpisy
Jo, chápu.
8.4.2013 20:28
otula | skóre: 45
| blog: otakar
| Adamov
 8.4.2013 20:36
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Možná si říkáte, k čemu je dobré dávat do stránky prvky, které se nezobrazí. Je to dobré na práci s javascriptem a v hektické praxi také na skrývání věcí, které prostě ještě nejsou hotové. Další uplatnění se najde při tisku, kdy se prostě některé věci na obrazovce viditelné na tisk nepošlou.Zrovna za ten tisk bych vyloženě vraždil.
8.4.2013 20:42
otula | skóre: 45
| blog: otakar
| Adamov
Zrovna za ten tisk bych vyloženě vraždil.No to já také. Smutná pravda je ta, že takových 99 % stránek nemá tisk ošetřený buď vůbec, nebo špatně. A při názoru, který jsi citoval, se tomu přestávám divit…
9.4.2013 00:23
Jendа | skóre: 78
| blog: Jenda
| JO70FB
9.4.2013 05:39
otula | skóre: 45
| blog: otakar
| Adamov
9.4.2013 13:42
otula | skóre: 45
| blog: otakar
| Adamov
9.4.2013 00:22
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 9.4.2013 01:56
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
display: none / visibility: hidden. Ostatních věcí si většinou všimneš, protože při vyselektování jsou vidět.
Mátě někdo protip na doplněk, co by to implementoval? Případně nechcete se do toho někdo pustit? :D
::selection, kterým můžeš upravit, jak vypadají jednotlivé prvky při vybrání. A to je jen prvních pár nápadů, co jsem si právě vycucal z prstu, jsem si jist, že CSS toho skrývá ještě mnohem víc a javascript nebo flash jsme ani nenačali
Suma sumárum, tisíckrát jednodušší je ověřit si, co v tý schránce skutečně je. Správné místo na tuhle kontrolu by byl emulátor terminálu při vkládání (ctrl+shift+v apod.).
9.4.2013 17:11
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Ono by prostě stačilo, aby se kopírovalo pouze to, co je vidět.Vo tom to právě je: Je hodně náročný určit, co je/není vidět, jak už tu zaznělo...
9.4.2013 19:38
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
9.4.2013 19:54
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.4.2013 23:26
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Když budeš mít mezi kupou textu o normální velikosti nějaký text o výšce jeden či pár pixelů, tak jak má vědět jestli to přečteš nebo ne?K tomu by právě sloužil ten doplněk, že. Tam by byla prostě nějaká sada pravidel, která by mu to řekla.
Prohlížeč renderuje, nekontroluje co vidíš.Já bych řekl, že to spolu tak nějak souvisí a při renderování kontroluje co vidím - a to co nevidím (neviditelné/záporné divy) nevykresluje. Teď jde o to tam přidat nějaké ověřování a sadu pravidel.
Na osel.cz, kdyz si zvetsim pismo, nabehnou odstavce pres sebe... to je ktery pripad? (necitelne to je)  9.4.2013 19:36
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
 8.4.2013 14:17
m1c4a1 | skóre: 2
 8.4.2013 18:04
joejoe | skóre: 19
.neviditelny {color: #fffffe; background-color: #ffffff; }
 8.4.2013 18:32
pavlix | skóre: 54
| blog: pavlix
9.4.2013 16:40
joejoe | skóre: 19
p.moz::-moz-selection {
	background:#000000;
	color:#000001;
}
Moje pointa byla, ze lze ruznym zpusobem zajistit to, aby text nebyl videt (vcetne jeho oznaceni). Obsahnout vsechny varianty "neviditelnosti" textu je programove obtizne.
Na druhou stranu pokud jedu copy paste podle navodu, tak dost pravdepodobne zkopiruju "rm -rf /", ktere neni nijak skryte.
Notifikace uzivatele dialogem co kopiruje asi dava smysl. Snaha o detekci neviditelneho textu je jenom potencionalnim zdrojem dalsich chyb.
A nebylo by tím pádem řešením zakázat označování textu (s výjimkou nějaké stlačené klávesy třeba) skrze tagy? Aby se v případě třeba
aaa<span>bb</span>ccc
při startu označování od prvního "a" označilo maximálně poslední "a", jakožto poslední non-tag plaintext znak? To samé při trojkliku.
:first-letter, :before nebo :after a 2) řada webů používá pro příkazy zvýrazňování syntaxe, a tedy nějaký ty tagy tam jsou potřeba.
9.4.2013 02:02
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
9.4.2013 17:13
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
 8.4.2013 18:25
martin-ux | skóre: 18
| Bratislava
8.4.2013 20:12
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
suhlas - podla mna sa da divat na to z viacerych uhlov. z pohladu uzivatela kopirujem to, co som oznacil (viditelny text). Viac ma nezaujima. Prezerat HTML kod by bolo cisty brainfuck pri kazdom kopirovani (vseobecne, nielen prikazov).To jo. Na druhou stranu, proč dovolí prohlížeč vykreslit span -100px nalevo a -100px nahoře nad začátkem vlastní stránky je mi docela záhadou.
8.4.2013 20:20
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
To funguje, ale opravdu by měl jít neviditelnej obsah kopírovat do schránky?Já bych si spíš kladl otázku k čemu se to dá vlastně reálně využít (krom popsaného případu).
8.4.2013 20:24
otula | skóre: 45
| blog: otakar
| Adamov
8.4.2013 20:32
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
využití to určitě má.No tady jsem myslel zrovna pro účely toho kopírování (ať už je to způsob jaký chce).
Pozicování i mimo rozsah stránky se používá úplně normálně a využití to určitě má.No tady zrovna dost pochybuju. A nebo aspoň za sebe můžu říct že krom nějakých debilních jezdících nápisů v JS mě vůbec nic nenapadá. No ale i když bych to měl vzít z hlediska technické korektnosti – i když nadpis zcela zajede za viditelnou plochu, jaký smysl má ho vykreslovat/pozicovat? To by John Carmack radostí zrovna moc neskákal.
8.4.2013 20:38
otula | skóre: 45
| blog: otakar
| Adamov
9.4.2013 00:28
Jendа | skóre: 78
| blog: Jenda
| JO70FB
nic to nemění na tom, že pastovat dlouhé commandy do shellu je blbostA co krátké? Nebo URL ve stránce, když ji dáváš jako argument třeba tomu gitu? Děláš vždycky kolečko přes textový editor/správce schránky, abys to zbavil nebezpečných znaků? Jinak ten nápad, o kterém je zprávička, se mi moc líbí.
git clone /dev/null; clear; echo -n "Hello ";whoami|tr -d '\n';echo -e '!\nThat was a bad idea. Don'"'"'t copy code from websites you don'"'"'t trust!
Here'"'"'s the first line of your /etc/passwd: ';head -n1 /etc/passwd
git clone git://git.kernel.org/pub/scm/utils/kup/kup.git
Ze začátku to vypadalo na js-hnůj, ale zdroják odhalil tu eleganci
xcx() # X Clipboard eXecute
{
  printf 'Contents of the clipboard:\n\n'
  xsel -b
  printf '\n\n'

  read -p "Execute the code above? [y/n] " yn
  case $yn in
    [Yy]* ) eval "$(xsel -b)";;
    * ) return 0;;
  esac
}
✔ 15:43 vojta ~ $> xcx
Contents of the clipboard:

git clone /dev/null; clear; echo -n "Hello ";whoami|tr -d '\n';echo -e '!\nThat was a bad idea. Don'"'"'t copy code from websites you don'"'"'t trust!
Here'"'"'s the first line of your /etc/passwd: ';head -n1 /etc/passwd
git clone git://git.kernel.org/pub/scm/utils/kup/kup.git

Execute the code above? [y/n] n
✔ 15:43 vojta ~ $>
✔ 15:43 vojta ~ $> echo 'echo Ahoj!' | xsel -b
✔ 15:45 vojta ~ $> xcx
Contents of the clipboard:

echo Ahoj!


Execute the code above? [y/n] y
Ahoj!
✔ 15:45 vojta ~ $>
Při X11 forwardingu by to fungovat afaik měloA to jenom když je zapnutá jeho „nebezpečná“ verze (bohužel na mnoha distribucích default). Ono není zrovna cool, když ti root na vzdáleném serveru začne dělat screenshoty a psát na klávesnici.
 8.4.2013 21:12
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Jo, za to kopírování stylu bych vraždil. Nemá to žádný smysl snad krom toho, že to BFU zkurví výsledný dokument ještě daleko více, než co jsou schopni napáchat sami.
sazečského programu typu wordFACEPALM
9.4.2013 00:34
Jendа | skóre: 78
| blog: Jenda
| JO70FB
9.4.2013 12:10
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 8.4.2013 15:55
Hans1024 | skóre: 5
| blog: hansovo
 8.4.2013 22:50
gtz | skóre: 27
| blog: gtz
| Brno
 8.4.2013 16:05
pushkin | skóre: 43
| blog: FluxBlog
 8.4.2013 20:52
Saljack | skóre: 28
| blog: Saljack
| Praha
Z konce radku mam pri kopirovani vzdycky strach, pred vlozenim do terminalu chci vzdy videt a jeste jednou zkontrolovat co se spusti.
Takze nez vlozim do terminalu, napisu si treba znak "a":
$ a
pokud je soucasti textu i konec radku, spusti se, ale obvykle skonci chybou, a tak mam sanci jeste text zkontrolovat
$ aecho "nazdar"
bohuzel to asi nebude fungovat, pokud bude napr. vic zretezenych prikazu v jedne radce, oddelenych napriklad ;
9.4.2013 00:37
Jendа | skóre: 78
| blog: Jenda
| JO70FB
bohuzel to asi nebude fungovat, pokud bude napr. vic zretezenych prikazu v jedne radce, oddelenych napriklad ;…a nebo když je tam dokonce uprostřed newline, že. A za ní pro jistotu clear nebo posun kurzoru o řádek výš a jeho vymazání.
 9.4.2013 10:52
frEon | skóre: 40
| Praha
#, tak proc pouzivat nejaky acko!
9.4.2013 00:40
Jendа | skóre: 78
| blog: Jenda
| JO70FB
9.4.2013 00:42
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Jo ve výše zmíněném příkladě alespoň vidíte v terminálu, že jste vložili úplně něco jiného.Já tam teda viděl clear. Samozřejmě, na dálnopisu s tiskárnou clear nemám implementovaný, protože je to fyzicky nemožné. Ale ty elektronické terminály, to je děs. Ještě, že si pořizuju kopii spojení na děrnou pásku.
cat <<KONEC
...
KONEC
Ale kompletní řešení to není
.
9.4.2013 00:54
Jendа | skóre: 78
| blog: Jenda
| JO70FB
*). Speciální klávesy snad moje schránka emulovat neumí.
* Kolikrát už se vám podařilo pastnout do Vimu něco, co se provedlo jako příkaz?
9.4.2013 09:31
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz