Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Tiskni
Sdílej:


 28.1.2019 16:39
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Výsledok optimalizácie nákladov. Jednoducho by bolo naidealnejšie odstúpiť od projektu.
 28.1.2019 22:35
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
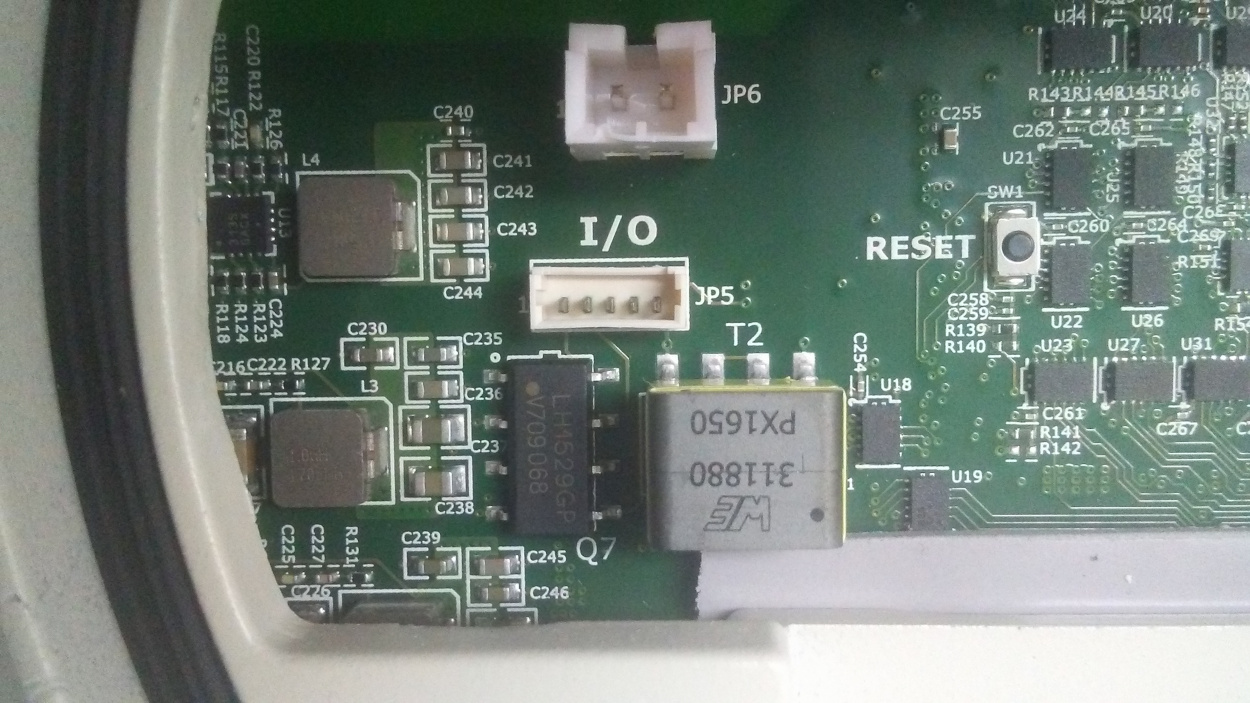
Nejdriv to poradne rozeber a detailne vsechno nafot. Je nejdriv potreba zjistit, co je v tom za CPU. Co znamena ze nekomunikuje? Nejde TCP/IP, jakoze webserver nebo neco takoveho? Zaznam komunikace z wiresharku by taky neuskodil.
Cim je to napajene? Predpokladam POE. Tak tam bude spinany zdroj. Jsou v poradku kondenzatory? Je na vystupu nominalni napeti? Je na CPU napeti? 99% vsech problemu s cimkoli je zdroj.
Pravdepodobne to ma vyvedeny nejaky debug UART. Na to si chce vyrobit redukci (3.3V UART <-> USB) a koukat co z toho leze.
29.1.2019 16:01
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 Je napájaná cez PoE.
Mám druhú ktorú zas nemôžem rozobrať, ale ešte nejakú časť plošáku nafotiť môžem. Idem ju ešte skúsiť napojiť zo zeme na PoE svišťa čo tu mám.
Ozvem sa.
29.1.2019 16:08
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
29.1.2019 17:31
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
29.1.2019 21:32
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
29.1.2019 22:49
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Zkousel jsi to nejak HW resetnout?To by som rád, bohužiaľ sa k nej nedostanem, tak uvidíme ak ju niekdo pôjde dať dole.
30.1.2019 17:26
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Kdyz bude mit spatnou IP, tak nebude odpovidat na ping. Jediny co by se dalo chytit je jestli posle nejaky MDNS a IGMP pakety po spusteni, jestli to umi MDNS discovery. Jestli je to tupy TCP/IP zarizeni, tak pokud funguje jen jako server a nic nebroadcastuje/nedela svy requesty, nic tam nebude.
Proto je potreba to HW resetnout, neda se nic delat, jestli to nekomunikuje, je to potreba sundat, jinak je to marna prace.
 30.1.2019 18:33
Josef Kufner | skóre: 70
arp -a tu IP adresu prozradí.
30.1.2019 20:59
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Kdyz nevim IP a mam prazdnou ARP cache, tak mi to moc nepomuze nebo jo? Jedine kdybych znal MAC a poslal ARP ping na MAC. Predpokladam pritom ze zarizeni je server a nedela nikam samo requesty.
30.1.2019 22:24
Josef Kufner | skóre: 70
3.5.2019 08:04
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
1.2.2019 09:42
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
29.1.2019 19:07
Josef Kufner | skóre: 70

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
