Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Do základního systému NetBSD -current byl přidán nový editor atto jako alternativa k editorům vi a xedit.
Společnost System76 představila kompaktní 11litrový Thelio Prime Desktop. S procesorem AMD Ryzen 9000. S Pop!_OS 24.04 LTS s desktopovým prostředím COSMIC nebo Ubuntu 24.04 LTS.
Je to jednoduché, jednak v tom hrají roli pocity, kdy někdo nemusí chtít posílat data přes třetí stranu. Další důvod je zbytečná saturace internetové konektivity. Další může být to, že chceme uživatelům povolit jen výměnu souborů uvnitř sítě bez možnosti to poslat ven (třeba uživatelé nemají ani přístup na internet). Důvodů může být mnoho.
Chceme, aby to bylo bezpečné, vše šifrované, aby to bylo nenáročné na provoz, aby to bylo pro uživatele jednoduché atd. Namátkou jsem narazil kdysi na tyto projekty:
Jak nadpis napovídá, vybral jsem si tento projekt. Je jednoduchý, vyvíjí se, php zná každý, takže v případě potřeby interní devíci mohou provést úpravy apod.
Fce, které projekt podporuje:
Na tom není nic bestiálního. Používám Debian, takže návod je pro něj, ale vesměs je to na všech distribucích stejné. Stačí Apache + php.
# stažení zdrojáků
cd /var/www
git clone https://gitlab.com/mojo42/Jirafeau.git

# nastavení oprávnění:
chown -R www-data:www-data Jirafeau

# základní nastavení
nano Jirafeau/lib/config.original.php
...
$cfg['web_root'] = 'https://filechange.corp.devaine.cz/';
...
$cfg['var_root'] = '/var/www/data/';
...
$cfg['organisation'] = 'Devaine a.s.';
...
$cfg['contactperson'] = 'admin@devaine.cz'
...
$cfg['enable_crypt'] = true;
...
Následně nastavíme web na apache:
# /etc/apache2/sites-available/filechange.corp.devaine.cz.conf
<VirtualHost *:80>
ServerAdmin admin@devaine.cz
ServerName filechange.corp.devaine.cz

VirtualDocumentRoot /var/www/Jirafeau/

<Directory /var/www/Jirafeau/>
   AllowOverride All
   Options -Indexes
</Directory>


<Directory /var/www/Jirafeau/data>
   AllowOverride All
   Options -Indexes
   order deny,allow
   deny from all
</Directory>


CustomLog /var/log/apache2/filechange.corp.devaine.cz-access.log common
ErrorLog /var/log/apache2/filechange.corp.devaine.cz-error.log

</VirtualHost>


<VirtualHost *:443>
ServerAdmin admin@devaine.cz
ServerName filechange.corp.devaine.cz

VirtualDocumentRoot /var/www/Jirafeau/

<Directory /var/www/Jirafeau/>
   AllowOverride All
   Options -Indexes
</Directory>


<Directory /var/www/Jirafeau/data>
   AllowOverride All
   Options -Indexes
   order deny,allow
   deny from all
</Directory>


CustomLog /var/log/apache2/filechange.corp.devaine.cz-access.log common
ErrorLog /var/log/apache2/filechange.corp.devaine.cz-error.log


SSLEngine on
SSLCertificateFile      /etc/apache2/ssl/filechange.corp.devaine.cz.cer
SSLCertificateKeyFile /etc/apache2/ssl/filechange.corp.devaine.cz.pem
SSLCertificateChainFile /etc/apache2/ssl/DevaineRootCA-G2.crt

</VirtualHost>
Povolíme konfiguraci a reloadneme apache:
a2ensite filechange.corp.devaine.cz
/etc/init.d/apache2 reload
Otevřeme si web "https://filechange.corp.devaine.cz" a projdeme jednoduchým průvodcem nastavení. Nakonfigurováno jest:
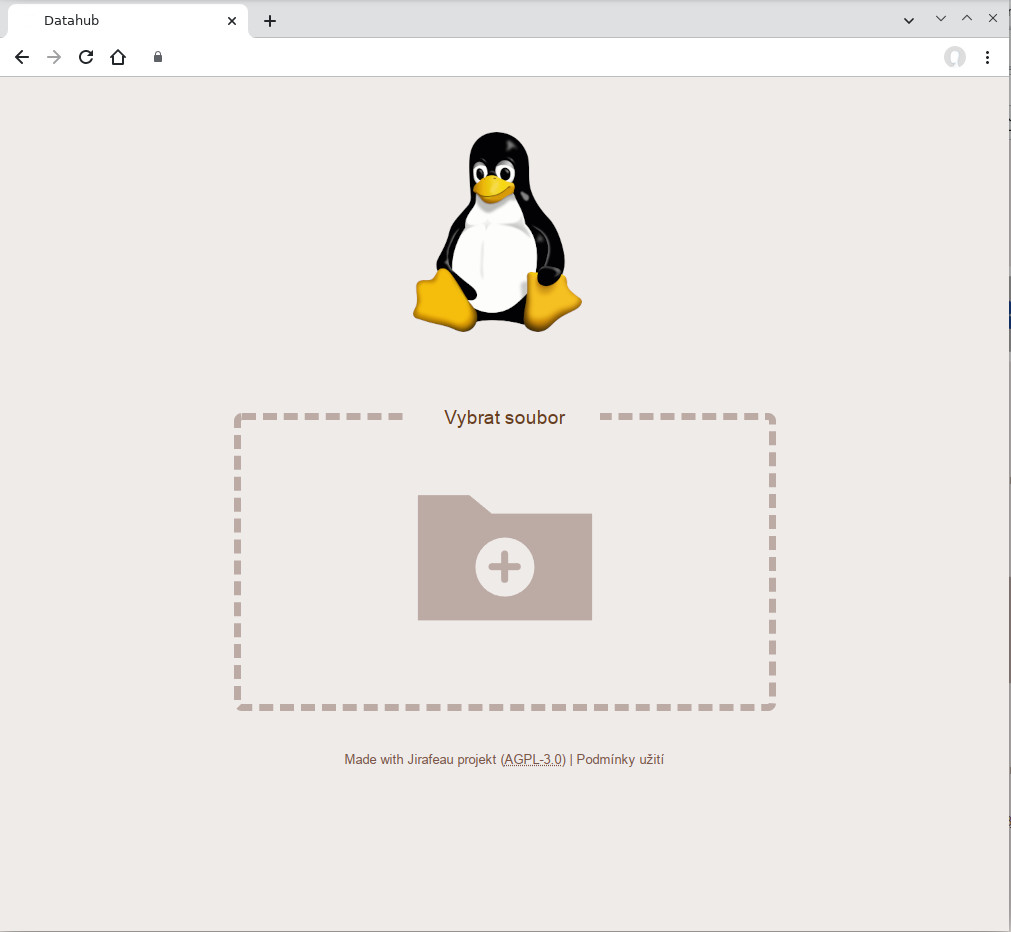
I když je povolené šifrování v konfiguráku, tak nemusí fungovat a na pozadí nemusí šifrovat. Pro šifrování je vyžadován "mcrypt" modul do php. Tento modul je ale už obsolete. Nicméně lze stále používat / nainstalovat ho :
# instalace mcrypt
pecl install mcrypt

# konfigurace pro php:
nano /etc/php/7.4/apache2/conf.d/40-mcrypt.ini
extension=mcrypt.so

# restart apache
/etc/init.d/apache2 restart
To, zda je mcrypt v provozu, lze zjistit přes phpinfo.
To, zda funguje šifrování lze ověřit tak, že admin stažený soubor přes admin menu neotevře, jelikož nemá správnou url, jejíž součástí je dešifrovací klíč.
Protože nastává problém, tak je v plánu se modulu mcrypt zbavit a používat místo něj openssl, viz ticket: #295. Každopádně mcrypt ještě funguje minimálně s php 8.1.
Možná také bude někdy implementováno šifrování na straně klienta, viz #10. V některých případech by to bylo lepší, než na straně serveru. Třeba pokud máte koupenou malou VM s jedním core :).
Na toto je třeba zápis do cronu (pod uživatelem www-data, jelikož pod ním nám běží apache):
crontab -u www-data -e
# deaktivujeme emailové notifikace
MAILTO=""
# m h  dom mon dow   command
*/10 * * * *   php /var/www/Jirafeau/admin.php clean_expired
*/15 * * * *   php /var/www/Jirafeau/admin.php clean_asyn
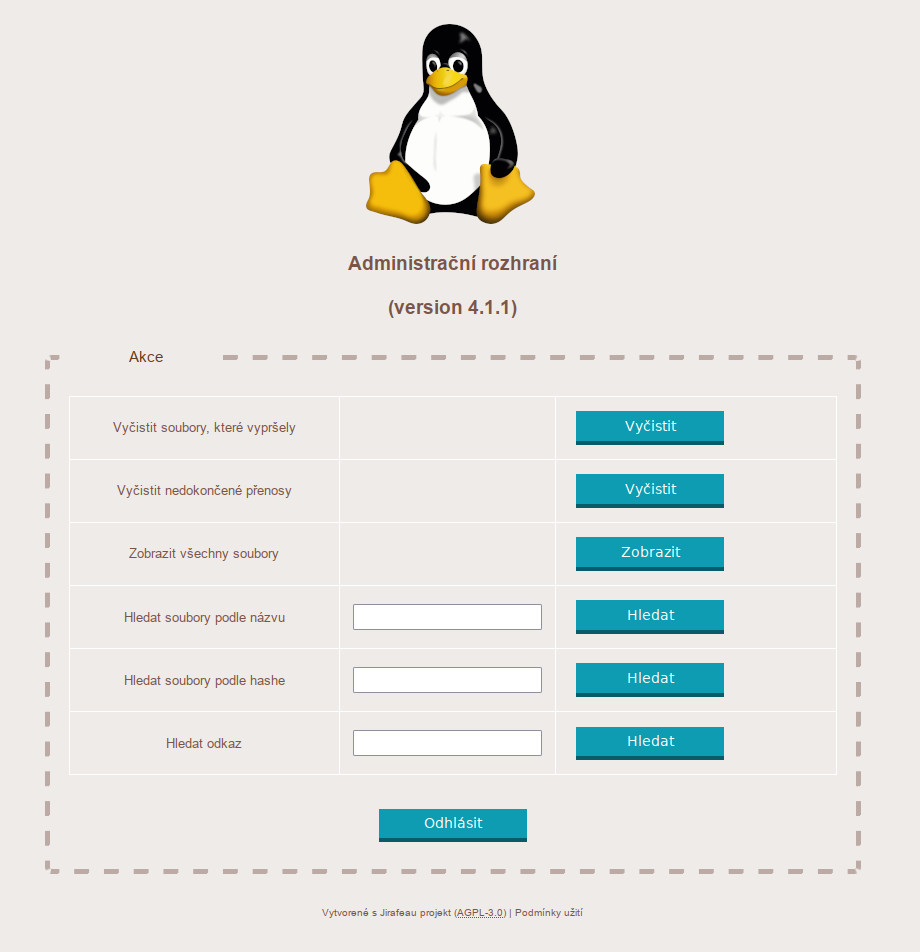
Je dostupné na adrese /admin.php
Lze v něm smazat nějaký link, nebo se podívat na přehled nahraných souborů. Soubory ale otevřít nejdou, protože jsou zašifrovány.
1) I když admin menu neumí nic, tak pro jistotu povolíme jen pro skutečného admina. Přidáme si tedy do konfigurace web serveru pravidlo (192.168.1.1 je povolená adresa pro přístup):
<ifmodule mod_rewrite.c>
  RewriteEngine on
  RewriteCond %{REQUEST_URI} ^(/admin.php).*$
  RewriteCond %{REMOTE_ADDR} !=192.168.1.1
  # or this ip
  #RewriteCond %{REMOTE_ADDR} !=xxx.xxx.xxx.xxx
  # if not fail
  RewriteRule ^.*$ / [F]
</ifmodule>
2) Další problém může být to, že publikujeme ".git", takže šup s ním ven dalším pravidlem:
RedirectMatch 404 /\.git
3) Pokud je služba veřejná, může nám jí kdokoli zahltit. Povolíme tedy upload jen adresám našich poboček a zbytek zakážeme. To se dělá v konfiguraci Jirafeau
nano lib/config.local.php
...
  'upload_password' =>
  array (
  ),
  'upload_ip' =>
  array ('192.168.1.2','192.168.1.2','192.168.1.3'),
  'upload_ip_nopassword' =>
  array ('192.168.1.2','192.168.1.2','192.168.1.3'),
...
4) Chybí kontrola uploadovaných souborů. To znamená, že útočník může nahrát třeba eicar soubor. Proti tomu existuje opatření, což je vypnutí náhledů uploadnutých souborů. To se opět dělá v konfiguračním souboru:
'preview' => false,
5) Nesouvisí tolik s bezpečností, ale pokud neprovozujete php nativně pod Apache, a budete uploadovat velké soubory, může se vám vytimeoutovat spojení na fastcgi, či jinde. Je na to tedy třeba myslet.
Apache:
# /etc/apache2/sites-available/filechange.corp.devaine.cz.conf
<VirtualHost *:80>
ServerAdmin admin@devaine.cz
ServerName filechange.corp.devaine.cz

VirtualDocumentRoot /var/www/Jirafeau/

# prevent to access to git repository
RedirectMatch 404 /\.git

<ifmodule mod_rewrite.c>
  RewriteEngine on
  RewriteCond %{REQUEST_URI} ^(/admin.php).*$
  RewriteCond %{REMOTE_ADDR} !=192.168.1.1
  # or this ip
  #RewriteCond %{REMOTE_ADDR} !=xxx.xxx.xxx.xxx
  # if not fail
  RewriteRule ^.*$ / [F]
</ifmodule>

<Directory /var/www/Jirafeau/>
   AllowOverride All
   Options -Indexes
</Directory>


<Directory /var/www/Jirafeau/data>
   AllowOverride All
   Options -Indexes
   order deny,allow
   deny from all
</Directory>


CustomLog /var/log/apache2/filechange.corp.devaine.cz-access.log common
ErrorLog /var/log/apache2/filechange.corp.devaine.cz-error.log

</VirtualHost>


<VirtualHost *:443>
ServerAdmin admin@devaine.cz
ServerName filechange.corp.devaine.cz

VirtualDocumentRoot /var/www/Jirafeau/

# prevent to access to git repository
RedirectMatch 404 /\.git

<ifmodule mod_rewrite.c>
  RewriteEngine on
  RewriteCond %{REQUEST_URI} ^(/admin.php).*$
  RewriteCond %{REMOTE_ADDR} !=192.168.1.1
  # or this ip
  #RewriteCond %{REMOTE_ADDR} !=xxx.xxx.xxx.xxx
  # if not fail
  RewriteRule ^.*$ / [F]
</ifmodule>

<Directory /var/www/Jirafeau/>
   AllowOverride All
   Options -Indexes
</Directory>


<Directory /var/www/Jirafeau/data>
   AllowOverride All
   Options -Indexes
   order deny,allow
   deny from all
</Directory>


CustomLog /var/log/apache2/filechange.corp.devaine.cz-access.log common
ErrorLog /var/log/apache2/filechange.corp.devaine.cz-error.log


SSLEngine on
SSLCertificateFile      /etc/apache2/ssl/filechange.corp.devaine.cz.cer
SSLCertificateKeyFile /etc/apache2/ssl/filechange.corp.devaine.cz.pem
SSLCertificateChainFile /etc/apache2/ssl/DevaineRootCA-G2.crt

</VirtualHost>
Jirafeau config
<?php
/* FIX ME */
$cfg = array (
  'web_root' => 'https://filechange.corp.devaine.cz',
  'var_root' => '/var/www/Jirafeau/data/',
  'lang' => 'auto',
  'style' => 'devaine',
  'organisation' => ''Devaine a.s.',
  'contactperson' => 'admin@devaine.cz',
  'title' => '',
  'preview' => false,
  'enable_crypt' => true,
  'link_name_length' => 8,
  'upload_password' =>
  array (
  ),
  'upload_ip' =>
  array ('192.168.1.2','192.168.1.2','192.168.1.3'
  ),
  'upload_ip_nopassword' =>
  array ('192.168.1.2','192.168.1.2','192.168.1.3'
  ),
  'admin_password' => '701hgfhgfhgfhgfhgffdsgf78bc43dfecae8fdsfdsfdsfsd5fewfewfw',
  'admin_http_auth_user' => 'admin',
  'availabilities' =>
  array (
    'minute' => true,
    'hour' => true,
    'day' => true,
    'week' => true,
    'month' => true,
    'quarter' => false,
    'year' => false,
    'none' => false,
  ),
  'availability_default' => 'month',
  'maximal_upload_size' => 0,
  'proxy_ip' =>
  array (
  ),
  'installation_done' => true,
);
Je to hodně malý projekt, velmi nenáročný a jednoduchý. Pro větší nasazení nebude vhodnů kvůli svým bezpečnostním nedostatkům a kvůli i chybějícím funkcím (např. šifrování na straně klienta). Pro mé nasazení je ale plně vhodný.
Zdar Max
Tiskni
Sdílej:


 10.8.2022 08:06
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 10.8.2022 08:12
Max | skóre: 73
| blog: Max_Devaine
10.8.2022 08:09
Max | skóre: 73
| blog: Max_Devaine
#. Není klíč za #?
10.8.2022 17:43
Max | skóre: 73
| blog: Max_Devaine
třeba uživatelé nemají ani přístup na internet).zajímavá nacistická firma
10.8.2022 12:42
Max | skóre: 73
| blog: Max_Devaine
10.8.2022 17:50
Max | skóre: 73
| blog: Max_Devaine
 11.8.2022 08:18
Max | skóre: 73
| blog: Max_Devaine
 10.8.2022 17:13
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
11.8.2022 14:39
Max | skóre: 73
| blog: Max_Devaine
11.8.2022 14:41
Max | skóre: 73
| blog: Max_Devaine
12.8.2022 14:42
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 12.8.2022 14:33