abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    dnes 12:44 | IT novinky

    Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto

    … více »
    Ladislav Hagara | Komentářů: 2
    dnes 12:00 | IT novinky

    Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.

    Ladislav Hagara | Komentářů: 0
    dnes 00:11 | Nová verze

    Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.

    Ladislav Hagara | Komentářů: 0
    včera 23:33 | Zajímavý článek

    Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.

    vencour | Komentářů: 0
    včera 15:11 | Nová verze

    Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.

    Ladislav Hagara | Komentářů: 3
    včera 13:55 | Zajímavý článek

    Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými

    … více »
    vencour | Komentářů: 1
    včera 13:00 | Zajímavý článek

    Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.

    vencour | Komentářů: 0
    30.10. 13:44 | IT novinky

    Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.

    Ladislav Hagara | Komentářů: 16
    30.10. 02:16 | Bezpečnostní upozornění

    Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.

    Max | Komentářů: 20
    29.10. 23:22 | Zajímavý software

    Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
    Stanislav Hoferek | Komentářů: 13
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2961 hlasů
     Komentářů: 34, poslední 26.10. 08:24
    Rozcestník

    Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?

    11.7.2024 15:32 | Přečteno: 1842× | linux | poslední úprava: 11.7.2024 20:43

    A jdeme do dalšího kola. Tentokrát se podíváme na problém u guest wifi sítě.

    Mikrotik a DHCP Leases 00:00:00:00:00:00

    Inu, guest wifi ve firmě, která je pro návštěvy a reálně zná heslo každý a běžně má na sobě 140 klientů, začala vykazovat problémy. S notebooky problém nebyl, někdo se občas nemohl připojit a někomu se občas nenačetla stránka v telefonu.

    Pro centrální správu wifi se používá CAPsMAN, koukl jsem do nastavení, logů apod. a docházelo k útoku na dhcp server. Během minuty, dvou, se vytvořilo třeba 10 rezervací se statusem declined a u MAC adresy byly vidět jen samé nuly, tj. 00:00:00:00:00:00. Dokonce se začaly objevovat i kolize. Po bližším zkoumání to nedělalo jedno zařízení, ale náhodně různá zařízení (ntb s Win, Android, Apple apod.), žádná pravidelnost. Jak to vypadalo viz:
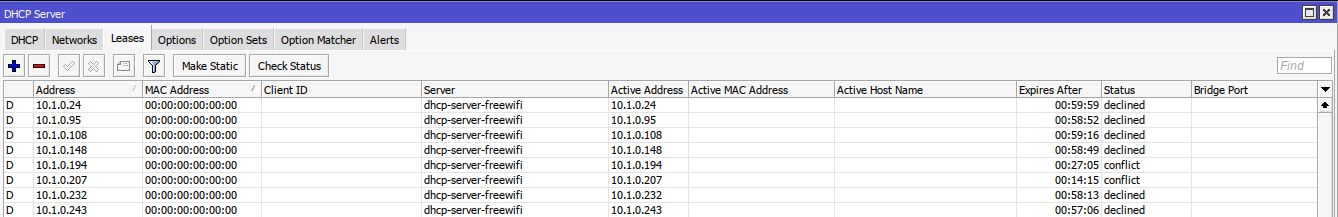
    Mikrotik dhcp 00:00:00:00:00

    Ta náhodná zařízení nebyla připojena přes jedno AP, ale chodily z více AP napříč více budovami.


    Kde je problém?

    Problém je dávno vyřešen, jedná se jen o kvíz. Až to někdo uhádne, přidám k zápisku řešení.


    Řešení

    Googlil jsem a našel jsem na MK foru tipy, že by to mohlo být Wifi Extenderem. Začal jsem pátrat v logách DHCP serveru, v Leasech apod. a našel jsem tam něco s názvem "TL-WA854RE". Adresa měla odezvu, ale ta samá MAC nebyla u registrovaných wifi klientů, takže to muselo mít pro klientskou část jinou MAC.
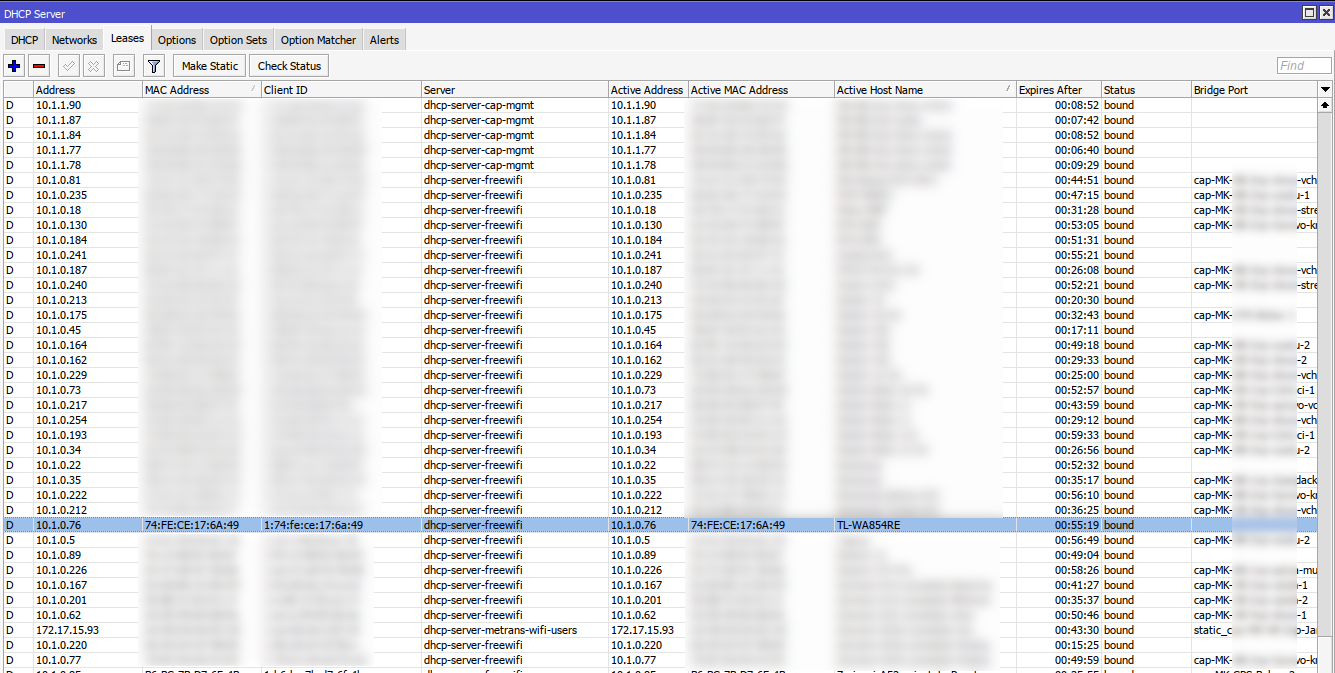
    Mikrotik

    Následoval tedy sniff adresy, která byla přiřazena tomu extenderu. Ten sniff pak ukázal, přes jakou wifi a je zařízení připojeno a jakou má reálně MAC adresu klientská část:
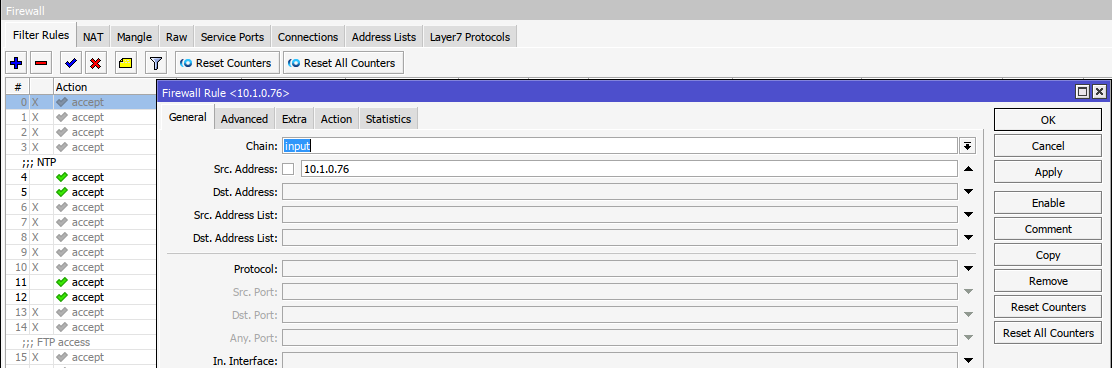
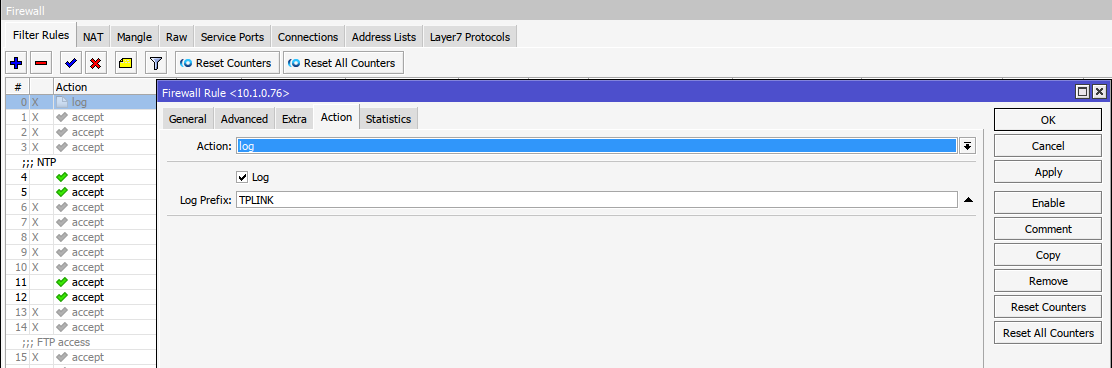
    Mikrotik
    Mikrotik
    Mikrotik

    Blok byl tedy jednoduchý, ale my jsme chtěli najít i původce, takže Wifi Analyzer v telefonu a šupky dupky do míst, kde by se to mohlo nacházet a našli jsme včetně pachatele.


    Zdar Max


    Předchozí kvízy
    Střípky z IT - (1) : Uhádnete, kde byl problém?
    Střípky z IT - (2) : DHCP : Uhádnete, kde byl problém?
    Střípky z IT - (3) : NFS : Uhádnete, kde byl problém?
    Střípky z IT - (4) : MX-ONE : Uhádnete, kde byl problém?
    Střípky z IT - (5) : CentOS7 : Uhádnete, kde byl problém?
    Střípky z IT - (6) : ext4 : Uhádnete, kde byl problém?
    Střípky z IT - (7) : IP na L3 : Uhádnete, kde byl problém?
    Střípky z IT - (8) : Systemd : Uhádnete, kde byl problém?
    Střípky z IT - (9) : Nagios : Uhádnete, kde byl problém?
           

    Hodnocení: 100 %

            špatné • dobré        

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

    11.7.2024 16:05 tip
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    smycka na l2. neco podobnyho mi na guest wifi udelali sousedi s nejakym tplink repeaterem
    Max avatar 11.7.2024 16:15 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Je to tak, ten dhcp flood attack dělal wifi extender. Konkrétně TL-WA854RE.
    Dohledal jsem ho přes mgmt Mikrotiku, horší bylo indentifikovat v té kopici MAC adres ten extender. Nakonec jsem ho našel sniffem / logováním provozu. Takže jsem věděl zhruba mezi kterými AP skáče, s kolegou jsme pak našli konkrétní polohu pomocí wifi scanneru v telefonu.
    Zdar Max
    Měl jsem sen ... :(
    Max avatar 11.7.2024 16:18 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Jinak těžko říci, zda by to RSTP zastavilo, možná ano. Každopádně na této konkrétní wifi nasazeno nebylo, bo centrální správa se zakončením interfaců přímo na capsmanu a chtěl jsem ušetřit ms na přepojování klientů mezi AP.
    Zdar Max
    Měl jsem sen ... :(
    11.7.2024 16:59 MP
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Takze nacerno pripojeny extender?
    11.7.2024 18:42 Peter Golis | skóre: 65 | blog: Bežné záležitosti | Bratislava
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Ste politicky nekorektný, skúste to preformulovať.
    RealJ avatar 11.7.2024 19:29 RealJ | skóre: 10
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Propojeni ale slovak?
    Max avatar 11.7.2024 20:40 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Je to tak. U free wifi to je celkem neřešitelné, protože prostě extender je jak další klient. U firemní, kde se mi uživatelé ověřují přes EAP, je to v cajku. Jako, ještě by ten extender šel asi detekovat nějakou technikou na detekci Rogue AP, ale Mikrotik toto nemá implementováno, takže asi jedině externí sonda na wifi, resp. více sond, což je dost na nic. Další možnost je napsat nějakou sadu přímo pro Mikrotik, ale tam je problém, že když dělá background scan, tak se mu zhorší kvalita wifi. I když, dlouho jsem to už nezkoušel, možná je to už lepší.
    Zdar Max
    Měl jsem sen ... :(
    Pendrekama do nich❗ avatar 14.7.2024 17:25 Pendrekama do nich❗ | skóre: 43 | blog: Grétin blogísek | 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    U free wifi to je celkem neřešitelné, protože prostě extender je jak další klient

    co tam udělat nějakej FUP jako třeba omezení rychlosti připojení pro jednotlivý klienty?? :O :O nešlo by rouge AP sice zabránit ale nemohla by se stát ňákou moc velkou zátěží :O :O

    Max avatar 15.7.2024 10:31 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Tak omezení šířky AP nastaveno je. Ono nejde o to, že by někdo něco mohl vyhulit, ale jde o nějaké ty zákeřnosti jako právě extendery apod.
    Každopádně Rogue AP chce člověk řešit třeba i u firemní wifi, protože z Rogue AP lze na síť/klienty útočit z venkovních prostor a může tak činit kdokoli procházející v dostatečné vzdálenosti na to, aby se klient chytnul (a pokusit se chytnout může i klient na AP, které má horší signál, prostě roaming a další věci nejsou 100% u každého zařízení).
    Zdar Max
    Měl jsem sen ... :(
    15.7.2024 11:35 Vantomas | skóre: 32 | Praha
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Bohužel s PSK se MITM vyhnout nedá. Detekce rogue AP sice někde něco rozbliká a rozsvítí v monitoringu, že se to děje, ale jinak nevyřeší nic. Pokud je to navíc nějaký cílený útok, může si útočník odposlechnout MAC adresu na druhé straně areálu a tuhle pak fejkovat u kanceláří a detekce rogue ap ani nic neodhalí, protože je ta MAC přeci vlastní.

    Proti MITM je jedině funkční WPA+Radius, kde se rozšiřuje to, co musí útočník znát a získat k tomu přístup, až do takového stavu, že když to útočník zná, je pak rogue ap na parkovišti ten nejmenší problém.
    Max avatar 15.7.2024 21:12 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    To vím, pro firemní wifi jedu eap, ale člověk chce vědět, zda se někdo o něco nepokouší. Na druhou stranu pravda, že mac i další věci jdou okopírovat a detekce tak může být složitější.
    Zdar Max
    Měl jsem sen ... :(
    Pendrekama do nich❗ avatar 15.7.2024 16:33 Pendrekama do nich❗ | skóre: 43 | blog: Grétin blogísek | 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?

    předpokládám že šlo o nějakýho obyčejnýho parazita kterej se na firemní wifi chtěl zdarma přiživit

    skutečnej utočnik by takovou věc asi nenechávál běžet zbytečně dlouho nebo by si vlez na kopec a schoval se za dubem se směrovou anétnou nějakou třeba ale hlavně by se nenechal takle děsně snadno chytit :D

    12.7.2024 10:02 Vantomas | skóre: 32 | Praha
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Všiml jsem si pozdě, ale jasný repeater, navíc podle vysokého počtu dalších zařízení opepřen o to, že repeatovanou síť vysílá pod stejným SSID.

    Wifi 802.11 jako takový neumí nativně bridge a pro každého wifi klienta umí jen jednu MAC adresu. Pokud wifi klient chce dělat bridge, nejde pak o skutečný L2 bridge, ale obchází se to přes různá ARP proxy a jiný divočiny. Na základě toho pak různý AP vendoři začali hlídat zda sedí MAC adresa v DHCP requestu proti MAC z wifi vrstvy a tak výrobci repeaterů museli přitvrdit a začít sahat i do DHCP requestů a pak když se to celé poblázní, tak z toho lezou nesmysly.

    V ARP tabulce bys ještě viděl všechny IP adresy za tím repeaterem se stejnou MAC adresou a ta by byla shodná s MAC adresou toho TP-Linku na wifi části. Tenhle konkrétní problém se dá trochu "vyřešit" tím, když se v DHCP serveru zaškrtne "Add ARP for leases", pak se ke každé přidělené IP adrese udělá statický ARP záznam proti MAC adrese z DHCP požadavku a takový pakety se pak přes takový repeater nepodaří doručit.
    Max avatar 12.7.2024 10:58 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    Zajímavý tip s "Add ARP for leases". Díky, popřemýšlím.
    Zdar Max
    Měl jsem sen ... :(
    13.7.2024 14:07 X
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    +1
    Pendrekama do nich❗ avatar 14.7.2024 17:21 Pendrekama do nich❗ | skóre: 43 | blog: Grétin blogísek | 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    a našli jsme včetně pachatele.

    asi dost koukal :D ;D

    Max avatar 15.7.2024 10:32 Max | skóre: 73 | blog: Max_Devaine
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?
    A nejlepší ty výmluvy: "To byl omyl, nechtěl jsem, asi to byla chyba..." :D
    Zdar Max
    Měl jsem sen ... :(
    Pendrekama do nich❗ avatar 15.7.2024 16:35 Pendrekama do nich❗ | skóre: 43 | blog: Grétin blogísek | 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
    Rozbalit Rozbalit vše Re: Střípky z IT - (10) : Mikrotik : Uhádnete, kde byl problém?

    Založit nové vlákno • Nahoru

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.
