abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    8.11. 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 23
    8.11. 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 61
    7.11. 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 1
    7.11. 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 1
    7.11. 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 0
    7.11. 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 0
    7.11. 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 5
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 5
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 3
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (8%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3069 hlasů
     Komentářů: 36, poslední 11.11. 22:38
    Rozcestník

    IPSec VPN z Linuxu na Cisco ASA 5500

    14.7.2010 22:19 | Přečteno: 2361× | Linux | poslední úprava: 4.7.2011 01:15

    Donedávna som používal vpnc na pripojenie do firemnej siete k plnej spokojnosti. Problém nastal po zmene autentifikácie na Cisco ASA firewalle zo zdieľaného kľúča na certifikát. Vpnc certifikáty nevie. Tento zápis popisuje rýchle a škaredé riešenie.

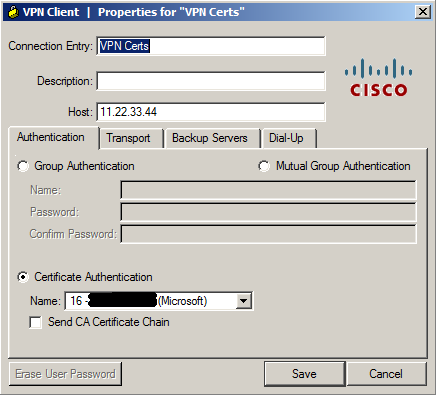
    Cisco VPN Client 5.0 pre Windows to má jednoduché - miesto Group Authentication zvoliť Certificate Authentication a vybrať certifikát. Certifikát má každý užívateľ automaticky z doménovej CA.

    Po niekoľkých dňoch skúmania, skúšania a omylov sa rovnaká funkčnosť podarila aj na Linuxe pomocou ipsec-tools a IKE démona racoon.

    Aktualizácia: ipsec-tools vo verzii 0.8 funguje správne proti Cisco ASA bez úpravy zdrojového kódu. Stačí stiahnuť, zostaviť a nastaviť podľa návodu.

    Problémom na ktorý som narazil bolo, že Cisco ASA 5520 neoznamuje klientovi že zvláda XUATH. Respektíve možno aj oznamuje, ale racoon nerozumie. V každom prípade, racoon kontroluje či protistrana vie XAUTH, ak nevie, racoon nepošle zadané XAUTH meno a heslo. V logu sa objaví:
    racoon: ERROR: Xauth mode config request but peer did not declare itself as Xauth capable

    Rýchle a škaredé riešenie:
    Vypnúť návratové hodnoty vo funkciách kontrolujúcich XAUTH schopnosť protistrany. Treba odkomentovať riadok "return NULL;", v súbore ipsec-tools-0.7.3/src/racoon/isakmp_xauth.c to sú riadky 1386 a 1537, zostaviť a nainštalovať.

    Diff rozdiel súboru isakmp_xauth.c:
    1386c1386
    < //return NULL;
    ---
    > return NULL;
    1537c1537
    < //return NULL;
    ---
    > return NULL;

    Návod pre Fedora 13:
    yum install -y kernel-headers
    yum install -y openssl-devel
    yum install -y flex
    wget http://sourceforge.net/projects/ipsec-tools/files/ipsec-tools/0.7.3/ipsec-tools-0.7.3.tar.bz2/download
    tar -jxvf ipsec-tools-0.7.3.tar.bz2
    cd ipsec-tools-0.7.3
    export CFLAGS=-fno-strict-aliasing
    make clean
    Upraviť súbor src/racoon/isakmp_xauth.c ako je popísané v predchádzajúcom odstavci.
    ./configure --bindir=/usr/bin --sbindir=/usr/sbin --sysconfdir=/etc/racoon --localstatedir=/var --enable-natt --enable-frag --enable-hybrid --enable-dpd --enable-adminport --enable-security-context=no --with-kernel-headers=/usr/include --enable-stats
    make
    make install

    Návod pre Ubuntu 10.04:
    sudo apt-get install linux-headers-generic
    sudo apt-get install libssl-dev
    sudo apt-get install flex
    sudo apt-get remove ipsec-tools
    wget http://sourceforge.net/projects/ipsec-tools/files/ipsec-tools/0.7.3/ipsec-tools-0.7.3.tar.bz2/download
    tar -jxvf ipsec-tools-0.7.3.tar.bz2
    cd ipsec-tools-0.7.3
    export CFLAGS=-fno-strict-aliasing
    sudo ln -s /usr/src/linux-headers-2.6.32-23 /usr/src/linux
    make clean
    Upraviť súbor src/racoon/isakmp_xauth.c ako je popísané v predchádzajúcom odstavci.
    ./configure --bindir=/usr/bin --sbindir=/usr/sbin --sysconfdir=/etc/racoon --localstatedir=/var --enable-natt --enable-frag --enable-hybrid --enable-dpd --enable-adminport --enable-security-context=no --with-kernel-headers=/usr/include/linux --enable-stats
    make
    sudo make install

    Certifikáty:
    Užívateľský certifikát treba exportovať z Windows pomocou Start->Run->certmgr.msc, vybrať Personal->Certificates, vybrať platný certifikát a exportovať ho so súkromným kľúčom, všetkými nadradenými certifikátmi, zadať heslo, uložiť do súboru user_xy.pfx a skopírovať do Linuxu.
    V Linuxe potom treba vytiahnuť klientský certifikát do súboru user_xy.pem:
    openssl pkcs12 -in user_xy.pfx -out user_xy.pem -nodes -clcerts -nokeys
    Vytiahnuť súkromný kľúč do súboru user_xy.key:
    openssl pkcs12 -in user_xy.pfx -out user_xy.key -nodes -nocerts
    Vytiahnuť certifikáty nadradených autorít do súboru company_ca.pem:
    openssl pkcs12 -in user_xy.pfx -out company_ca.pem -nodes -cacerts -nokeys
    Tieto tri súbory treba skopírovať do adresára /etc/racoon/certs.
    Nastaviť nadradené certifikáty ako dôveryhodné:
    ln -s company_ca.pem `openssl x509 -noout -hash -in company_ca.pem`.0
    Nastaviť práva 0600 na súbor user_xy.key
    chmod 0600 /etc/racoon/certs/user_xy.key
    Overiť klientský certifikát:
    openssl verify -CAfile /etc/racoon/certs/company_ca.pem user_xy.pem

    Súbor /etc/racoon/racoon.conf:
    # Racoon IKE daemon configuration file.
    # See 'man racoon.conf' for a description of the format and entries.

    path include "/etc/racoon";
    path pre_shared_key "/etc/racoon/psk.txt";
    path certificate "/etc/racoon/certs";
    path script "/etc/racoon/scripts";
    log debug2;

    sainfo anonymous
    {
    pfs_group 2;
    lifetime time 1 hour ;
    encryption_algorithm 3des, aes ;
    authentication_algorithm hmac_sha1, hmac_md5 ;
    compression_algorithm deflate ;
    }

    remote 11.22.33.44
    {
    exchange_mode main;
    my_identifier asn1dn;
    certificate_type x509 "user_xy.pem" "user_xy.key";
    ca_type x509 "company_ca.pem";
    mode_cfg on;
    nat_traversal on;
    ike_frag on;
    verify_cert off;
    verify_identifier off;
    script "p1_up_down" phase1_up;
    script "p1_up_down" phase1_down;
    proposal
    {
    encryption_algorithm aes256;
    hash_algorithm sha1;
    authentication_method xauth_rsa_client;
    dh_group 2;
    }
    proposal
    {
    encryption_algorithm 3des;
    hash_algorithm sha1;
    authentication_method xauth_rsa_client;
    dh_group 2;
    }
    }

    Nainštalovať obslužný skript /etc/racoon/scripts/p1_up_down
    wget http://www.contrib.andrew.cmu.edu/~somlo/p1_up_down
    chmod 0700 /etc/racoon/scripts/p1_up_down

    Naštartovať racoon:
    racoon -vvv -ddd

    Pripojenie pomocou IPSec VPN do práce:
    racoonctl vc -u user_xy 11.22.33.44
    Password:

    Heslom sa samozrejme myslí heslo užívateľa user_xy vo firemnej Active Directory alebo inej databáze užívateľov.

    Výpis bezpečnostných priradení (SA):
    setkey -D
    Pri správnom IPSec spojení musí obsahovať aspoň dve priradenia.

    Ukončenie VPN spojenia:
    racoonctl vd 11.22.33.44

    To je všetko. Prajem Vám i sebe príjemnú prácu na diaľku z pohodlia domova.        

    Hodnocení: 100 %

            špatné • dobré        

    Obrázky

    IPSec VPN z Linuxu na Cisco ASA 5500, obrázek 1

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

    14.7.2010 22:34 alkoholik | skóre: 40 | blog: Alkoholik
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    Kdysi davno jsem se take pral s IPSECem linux vs Cisco PIX a racoon jsem vzdal pomerne brzy. OpenSWAN zafungoval mnohem driv.
    14.7.2010 22:51 Ján Chrastina | skóre: 4 | blog: Pavuk
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    OpenSwan som tiež skúmal, ale vôbec som neporozumel ako pristupujú k certifikátom a na tom to stroskotalo. Ak máš po ruke nejaký OpenSwan konfig, mohol by si ho tu ukázať.
    vencour avatar 14.7.2010 23:51 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500

    Nedávno jsem zjistil, že existuje něco jako Shrew VPN, ještě jsem neměl čas si s tim hrát.

    Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
    15.7.2010 09:30 skunerq | skóre: 19 | blog: skunerovo
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    shreesoft VPN je super, navic jako prvni umel windows 64b VPN clienta dobra dokumentace, umi VPNky proti vsem beznym VPN koncentratorum a navic nezasere system virtualnima sitovyma adapterama ...
    Pravák Bob avatar 15.7.2010 08:25 Pravák Bob | skóre: 13 | Praha
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    vpnc certifikáty umí, ale je nutné ho přeložit ze zdrojáků s

    OPENSSL_GPL_VIOLATION = -DOPENSSL_GPL_VIOLATION

    OPENSSLLIBS = -lcrypto

    a v konfigu použít

    IKE Authmode hybrid
    knowledge brings fear
    15.7.2010 10:55 Ivan
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    Diky za navod !!. U nas VPN koncentrator tvrdi ze XAUTH umi, ale pouze v pripade, kdyz pouziu force mode(nebo agressive?)

    15.7.2010 11:14 Ján Chrastina | skóre: 4 | blog: Pavuk
    Rozbalit Rozbalit vše Re: IPSec VPN z Linuxu na Cisco ASA 5500
    Práve agresívny režim je u nás zakázaný a povolený je len main. Ktosi odhalil že agresívny režim s XAUTH nie je bezpečný. Pre main režim a neznámu IP klienta treba aj tie certifikáty.

    Založit nové vlákno • Nahoru

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.