V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
Dnes v 16:00 (14:00 UTC) budou opraveny 2 kritické zranitelnosti s CVSS 9.2 v PHP.
Nizozemská policie 13. října 2026 zabavila v datacentru Amsterdam Science Park server italského poskytovatele internetových služeb Autistici/Inventati (A/I), a to na základě americké žádosti o mezinárodní právní pomoc.… více »
Celkom logicky by sa dalo predpokladať, že udalosti okolo Snowdena povedú k väčšiemu záujmu o rôzne spôsoby ochrany súkromia, vrátane používania darknetov. Myslím, že už prešlo viac než dosť času, aby sa to dalo posúdiť, takže tu to je (kto sa ohľadne debilizácie spoločnosti stotožňuje s dnešným blogom pána dada, prekvapený asi nebude).
Na začiatok považujem za vhodné pripomenúť jeden dátum: 6.6.2013. V tento deň The Washington Post a The Guardian začali robiť veľmi kvalitné PR americkým tajným službám a nositeľovi Nobelovej ceny za mier, pánovi Obamovi (aj keď po posledných výrokoch ohľadne Sýrie si na to vystačí aj sám).
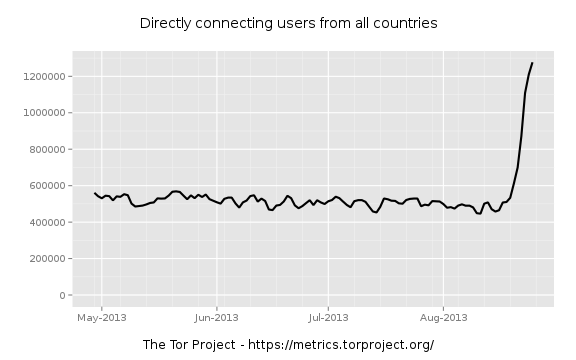
Takže tu máme graf pre Tor:
a tu pre Freenet (modrá - Weekly Effective):
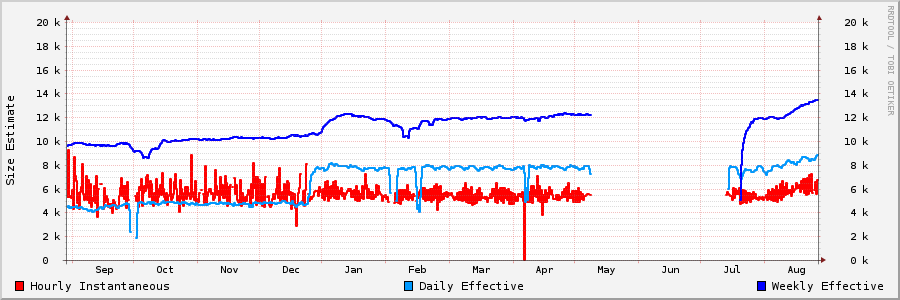
Nárast je to v prípade Tor naozaj veľmi vysoký, až 50%; v prípade Freenetu je to o dosť menej, stále však pomerne viditeľných 15% v priebehu niekoľko málo týždňov.
Avšak v oboch prípadoch ten nárast nastal až v polovici Augusta, čiže približne poldruha týždňa po tom, čo sa všetko prevalilo.
Takže aj keď by niektorí radi pripísali zásluhy Snowdenovi, ja si až taký istý nie som.
Tiskni
Sdílej:


A to bych osobne rekl, ze ten narust u Freenetu je pusobenej zabitim Freedom Hostingu a tim padem "vy vite jakeho obsahu".
Spis sem to myslel tak, ze Freenet stejne moc znamej a pouzivanej neni.
bingo!
 29.8.2013 16:32
Salamek | skóre: 22
| blog: salamovo
29.8.2013 16:47
Salamek | skóre: 22
| blog: salamovo
problem je ked diskuter oznacuje svojho nazoroveho oponenta za trollaA není spíš problém, když se troll označuje za názorového oponenta?
Freenet is ToadWare, there having been only single active developer working on the core codebase for YEARS.
Tor is professionally developed piece of software, with numerous active contributors working on different aspects of the codebase, technical specifications, documentation and PR. Freenet pretty much lacks all of this. 29.8.2013 22:15
Jendа | skóre: 78
| blog: Jenda
| JO70FB
30.8.2013 09:55
Jendа | skóre: 78
| blog: Jenda
| JO70FB
ktorý má v rukách kľúče od miešačkyAha, v tom případě budu potřebovat nějaký manuál Freenet protokol pro debily. Na freenet mixer jsem nic nenašel.
30.8.2013 17:01
Jendа | skóre: 78
| blog: Jenda
| JO70FB
30.8.2013 19:40
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 už som si myslel, že som debil (aj keď možno som, keď predpokladám, že druhá strana má perfektné znalosti hovorovej slovenčiny
 )
 31.8.2013 01:38
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 30.8.2013 07:29
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
31.8.2013 01:47
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
30.8.2013 09:54
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 30.8.2013 18:31
AsciiWolf | skóre: 42
| blog: Blog
V modernom demokratickom právnom štáte podobné veci nemajú miesto a mali by byť zakázané.Mluvíš o demokracii a přitom podporuješ totalitní praktiky?
30.8.2013 19:25
Jendа | skóre: 78
| blog: Jenda
| JO70FB
31.8.2013 01:52
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
31.8.2013 11:58
AsciiWolf | skóre: 42
| blog: Blog
31.8.2013 02:01
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Z Freenetu sa na internet nedostaneš (teoreticky možno áno, ale najprv by to musel niekto naprogramovať).
Ak by NSA mala vlastnú freesite vo Freenete, tak by bolo nemožné zddosovať ju, naopak, čím je niečo vo Freenete populárnejšie, tým dostupnejšie sa to stane. Jednoducho ddos vybranej freesite pomáha.
 30.8.2013 18:55
gtz | skóre: 27
| blog: gtz
| Brno
30.8.2013 21:03
gtz | skóre: 27
| blog: gtz
| Brno
31.8.2013 02:05
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 29.8.2013 17:06
 31.8.2013 13:12
