Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

Tiskni
Sdílej:


 19.12.2016 09:31
Josef Kufner | skóre: 70
 19.12.2016 17:46
ʚĭɞ 🍉 | skóre: 94
| blog:
 19.12.2016 13:55
Blaazen | skóre: 24
| blog: BL
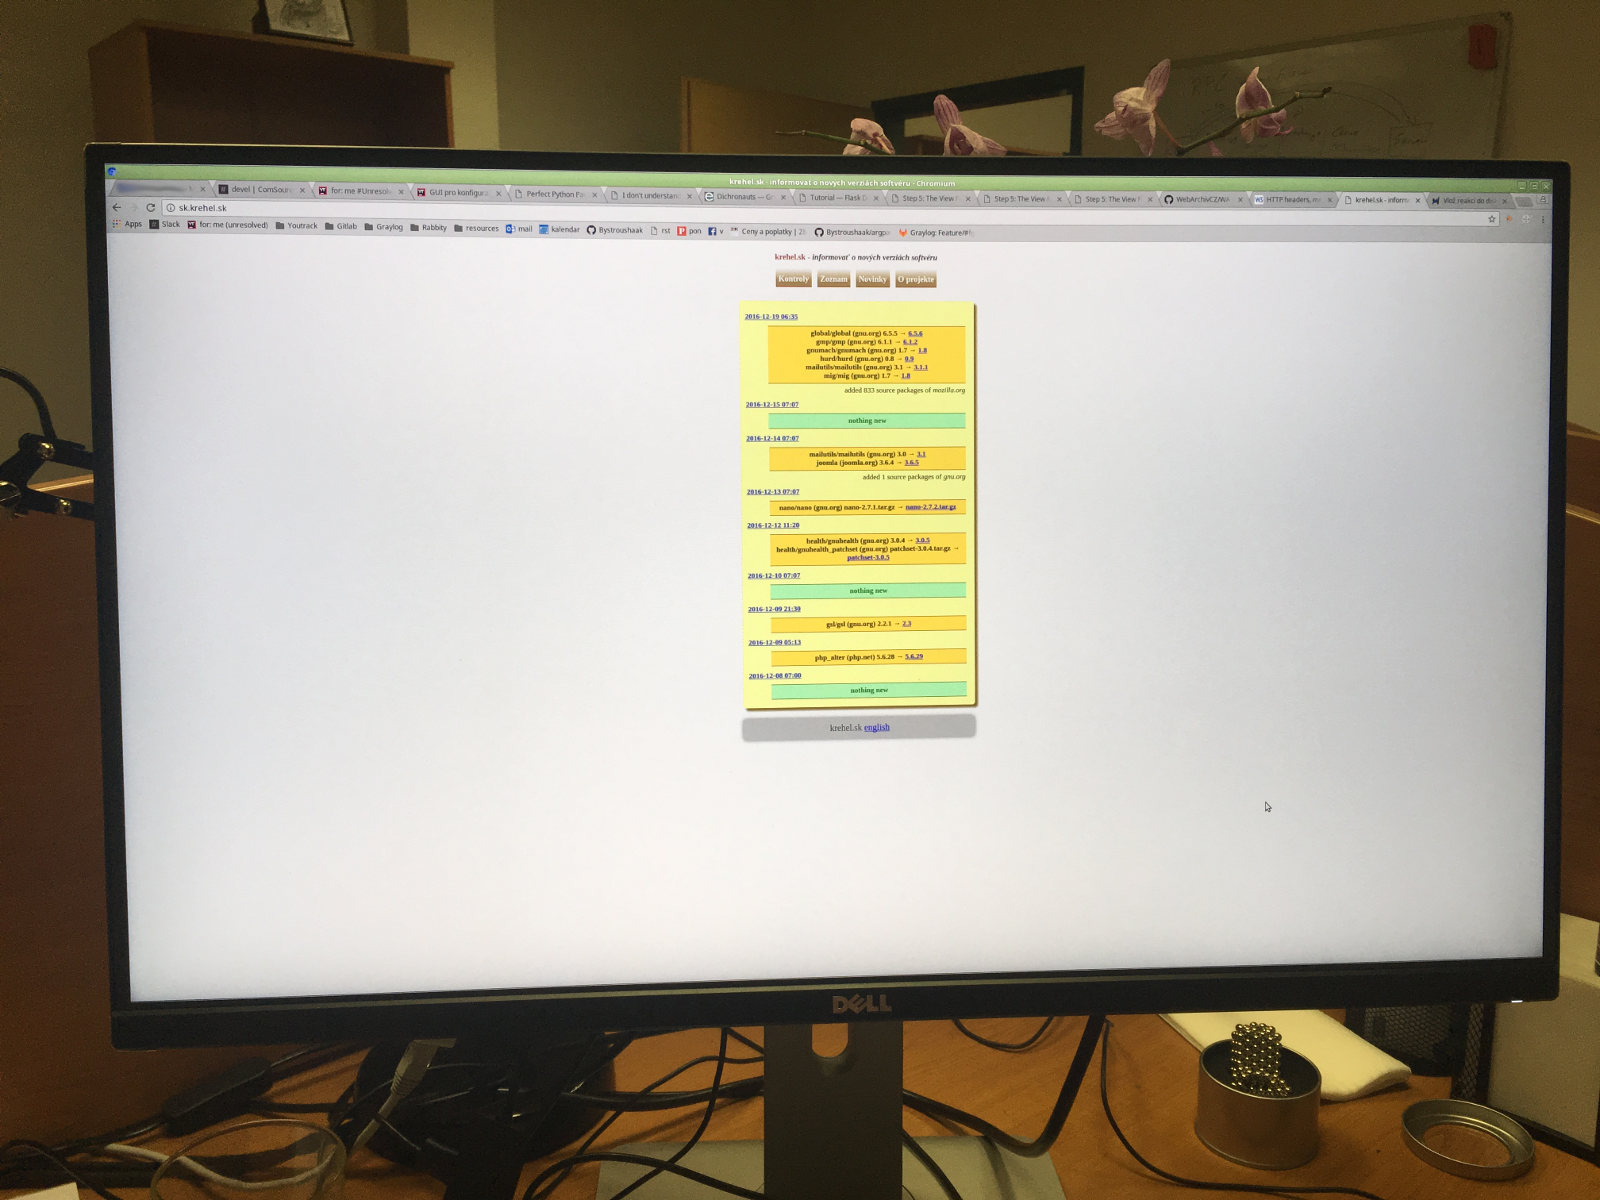
Pokud je to obecný agregátor všeho ze všech možných zdrojů (github, gitlab, sourceforge… bylo by toho tam víc. Ale hlavně by to bylo opět k ničemu. Neposkytuješ ani RSS feed, natožpak API, kde bych se mohla pravidelně ptát „je nějaká verze toho toho a toho?“ a napsat si třeba plugin pro Gnome Shell, který by pro mě zajímavé updaty zobrazoval.API bolo nezdokumentované. Ale existovalo. ... Na zistenie aktuálnej verzie balíka/-ov programu/-ov. Lebo všetko není na git-hube ... Abo nie je pekné. Alebo neposkytuje vôbec. (napríklad links, links2 oficiálne nie je ... a posledné, čo som pozeral, Chrome github nemá, má len svoj github web (rôzné verzie pre rôznu platformu - všetko pokope = nerozdelené ... ok, ptm som našiel oficiálny blog (dobré by sa parsoval) ... Opera = vtedy som nič nenašiel - žiadne info ... iba surovo stiahnúť (alebo aspoň z HTML hlavičky zistiť verziu ... teraz možno vyparsovať z url, na ktorú bude presmerovať - ak sa bude dať zistiť) ... Geany napríklad oficiálne na Githube je ...) RSS ma na začiatku nenapadlo, ale neskôr by si som ju implementoval (po nejakom minimálnom množstve balíkov, s ktorými budem spokojný).
mohla bych si tam založit účet a vybrat co mě zajímá. Pod mým účtem by se pak zobrazovalo jen to.Zamýšľal som z počiatku mailové notifikácie určitých žiadaných programov používateľovi. A dizajn ...
 21.12.2016 20:47
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
RSS ma na začiatku nenapadlo, ale neskôr by si som ju implementoval (po nejakom minimálnom množstve balíkov, s ktorými budem spokojný).Spíš doporučuji Atom (to funguje stejně, jen je novější). RSS je na úrovni XML docela omrd.
19.12.2016 18:08
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
19.12.2016 18:10
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
19.12.2016 18:40
Josef Kufner | skóre: 70
 19.12.2016 22:17
xkucf03 | skóre: 50
| blog: xkucf03
19.12.2016 22:28
ʚĭɞ 🍉 | skóre: 94
| blog:
m v URL…
19.12.2016 22:35
xkucf03 | skóre: 50
| blog: xkucf03
19.12.2016 23:08
ʚĭɞ 🍉 | skóre: 94
| blog:
www se dvousloupcovou stránkou.
19.12.2016 23:24
xkucf03 | skóre: 50
| blog: xkucf03
19.12.2016 23:56
ʚĭɞ 🍉 | skóre: 94
| blog:
 20.12.2016 01:07
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
- Kromě toho, že se ti nejspíš chtělo, existuje nějaký smysluplný důvod, proč to psát celé v C? Jen letmo jsem na to kouknul a našel hned několik nedostatků, potenciálních nekonečných smyček, úniků paměti atp. Příliš bezpečné to taky asi nebude.Chcelo. Okrem PHP tak main nikde inde neprogramujem. ... Hm, kód by mal byť bezpeční - ak myslíš loop. Vstup je ukončený '\0' (striktné ho tam nakoniec pridá).
- Nasdílet zdroják tím způsobem, že na FTP vystavíš živý systém taky není nejchytřejší. Kromě toho, že ti každý může čumět do logů serveru a přejmenovávat soubory dle libosti se v tom nepříliš dobře orientuje.Logy som dal na nečítanie, ale neskôr som to nechtiac neuvedomene (rekurzíva) zmenil na čítanie). ... A to premenovanie, to ma fakt pri nastavení FTP servera nenapadlo. Až kým dotičný nespomenul.
Z hlediska vize projektu by to mohlo třeba být i zajímavé, ale muselo by to agregovat doopravdy hodně zdrojů a poskytovat nějaké API, abych si např. mohl nějakým skriptem zkontrolovat, zda je dostupná nová verze toho či onoho. Linkovat rovnou na archivy se zdrojákem nové verze se mi nezdá úplně praktické. U nové verze nějakého software mě zajímá především changelog, protože z něj ihned zjistím, zda má pro mě ta nová verze nějaký přínos. Když jsi tuhle službu vymýšlel, uvažoval jsi pořádně nad tím, jaký by měl být modus operandi uživatelů a kdo by to měl být?Zaujem bol vytvoriť distro, takže niečo na automatický preklad aktuálneho kódu - mať (naj)aktuálne(jšie) distro. ... z toho úplne pramenilo ... .... čiže pre vývojarov linuxových balíkov ... a potom ma zmysel pre novinky (ako napr. tu informujete keď vyjde Chrome, Opera, ... a ďalší (software) A API na detekciu, aká je verzia mojho sledovaného projektu existuje, len nie je zdokumentovaná alebo najkrajšia. P.S.: changelogh .... ok
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz