Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
V tomto pokračovaní nájdete podrobný postup, ako inštalovať Freenet, nastaviť a ako ho správne vypnúť.
Ako som spomínal v minulom diely, Freenet je napísaný v Jave, takže ako prvé si musíte stiahnuť a nainštalovať Javu. Je možné použiť aj OpenJDK, avšak nebude Vám fungovať momentálne najpopulárnejší diskusný program Frost (predstavím v niektorom z ďalších dielov).
Ak používate Linux, odporúčam z domovskej stránky stiahnuť new_installer_offline. Stačí nastaviť spustiteľný príznak a odklikať Next - Next - OK - Next - Next - Next - Done.
Pokiaľ používate Windows, stiahnite si inštalačný súbor pre Windows a po spustení inštalácie môžete postupovať rovnako ako kolegovia na Linuxe, teda odklikať Next - Next - OK - Next - Next - Next - Done.
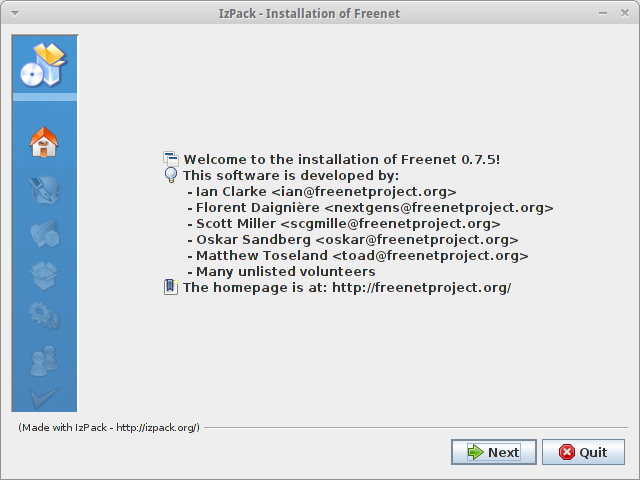
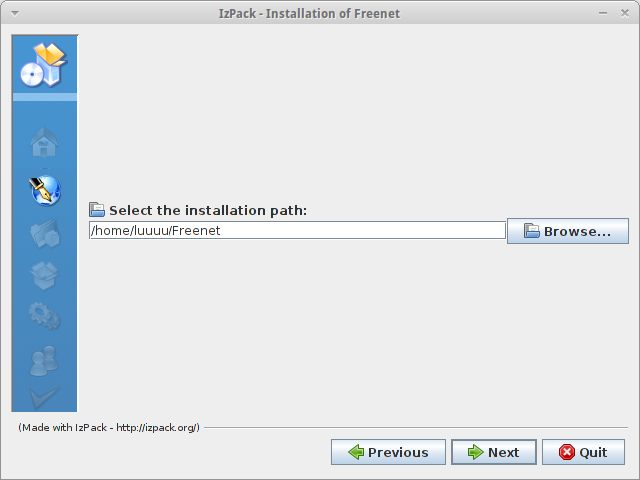
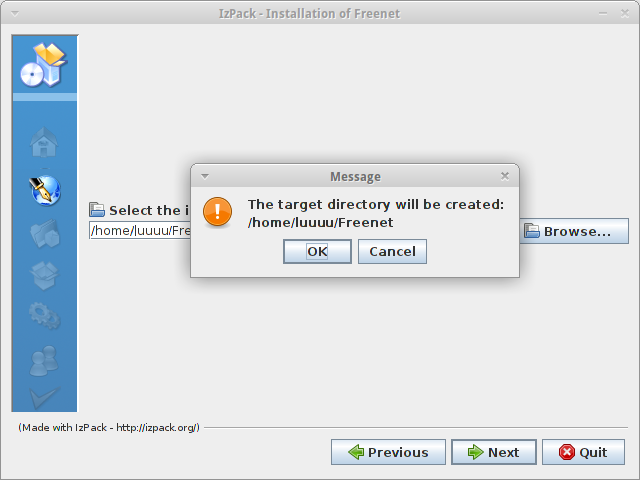
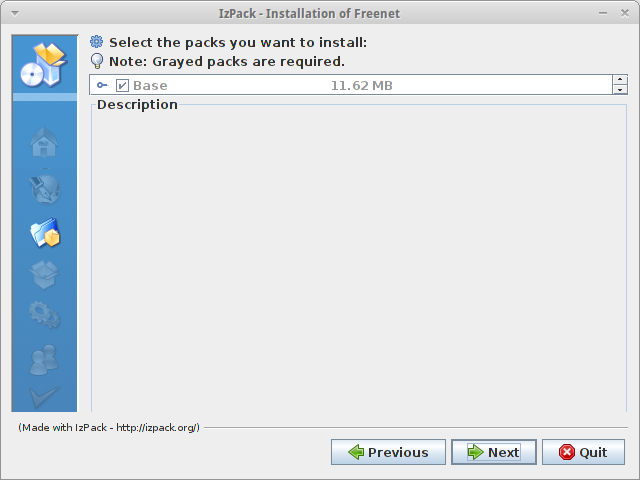
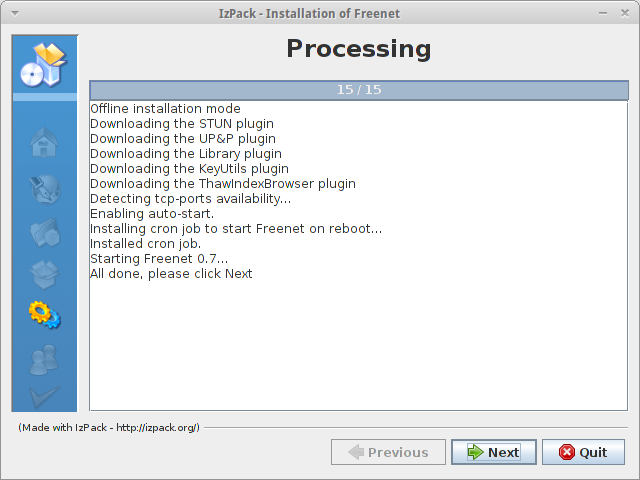
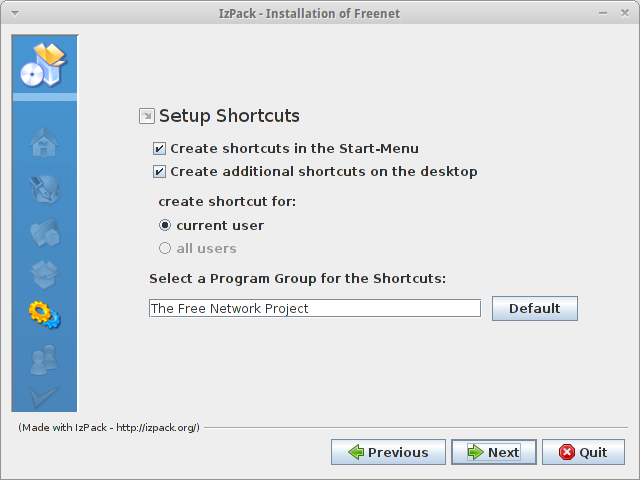
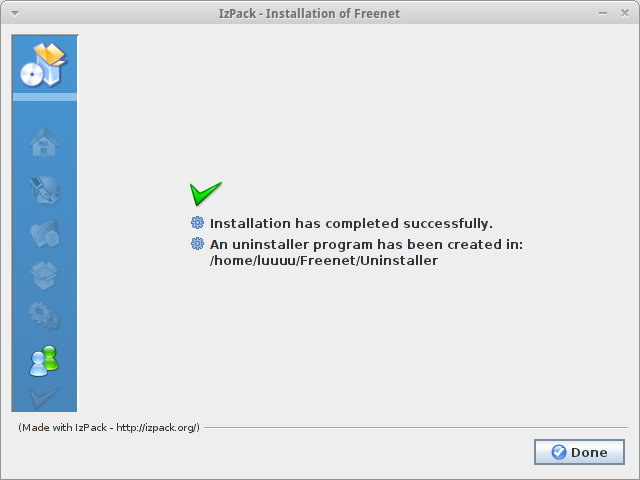
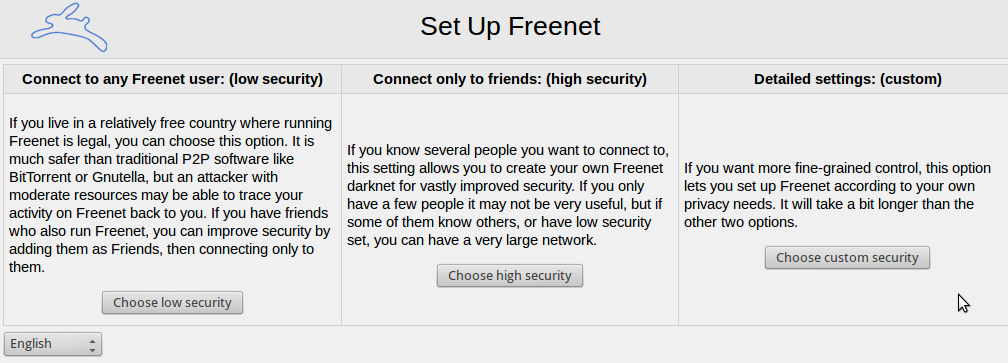
Po dokončení inštalácie sa automaticky spustí prednastavení prehliadač so sprievodcom nastavenie Freenetu. Buď rovno kliknete na Choose low security, alebo na Choose custom security, ktoré som zvolil ja. Ak máte dôveryhodných ľudí, prostredníctvom ktorých sa chcete pripájať do siete (darknet), zvoľte Choose high security.
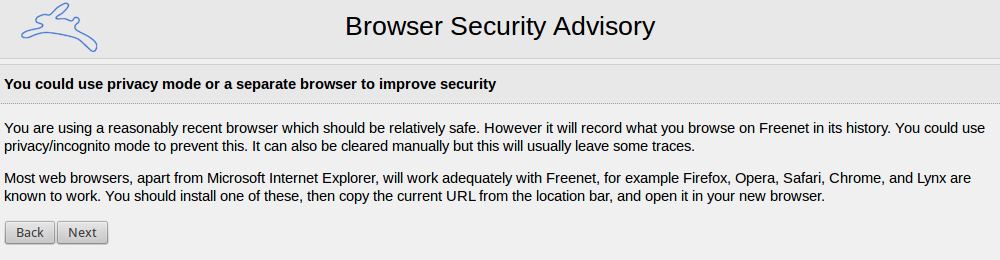
1. ako prvé je upozornenie na používanie aktuálneho prehliadaču a používaniu tzv. inkognito módu (privacy mode). V tomto smere odporúčam používať samostatný účet v prehliadači alebo úplne iný prehliadač ako na bežné surfovanie.
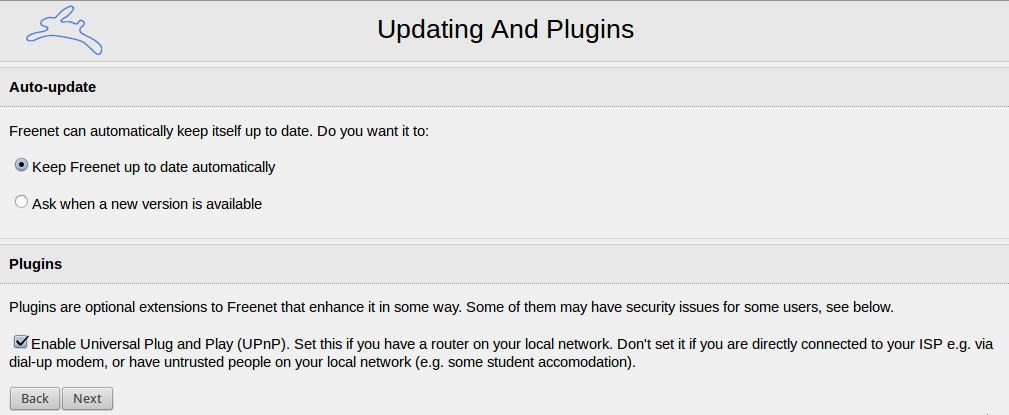
2. nastavenia aktualizácie a zapnutie pluginu UPnP (ak je medzi Vami a internetom router tak nechať zaškrtnuté; ak nie, potom nechať prázdne)
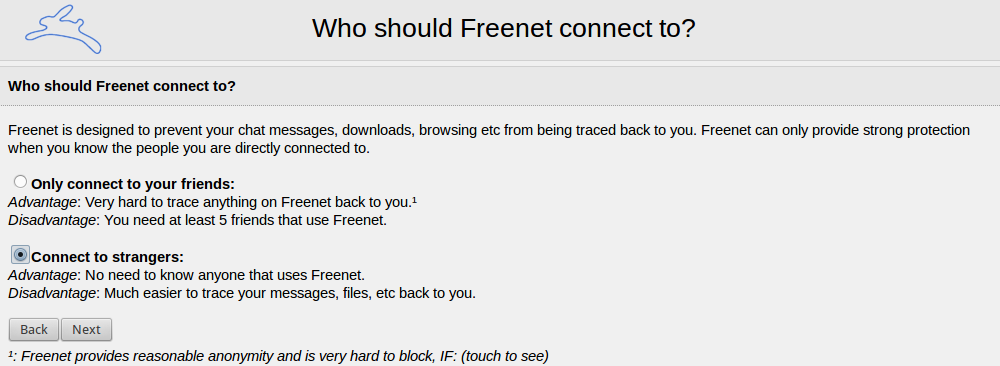
3. keďže nemáme žiadnych dôveryhodných prostredníkov, pripojíme sa cez ostatné náhodne nody v sieti, tj. Connect to strangers
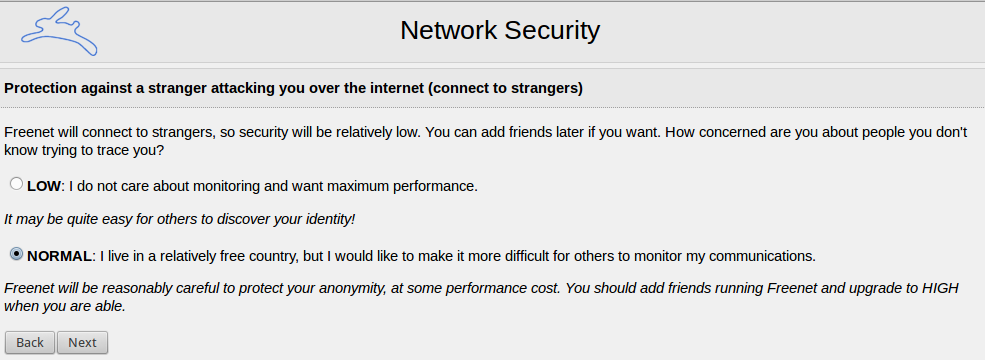
4. v tomto kroku môžeme nastaviť, či chceme veľké utajenie alebo väčšie utajenie pripojenia. Zaplatíme za to trocha nižším výkonom, ale odporúčam zvoliť Normal
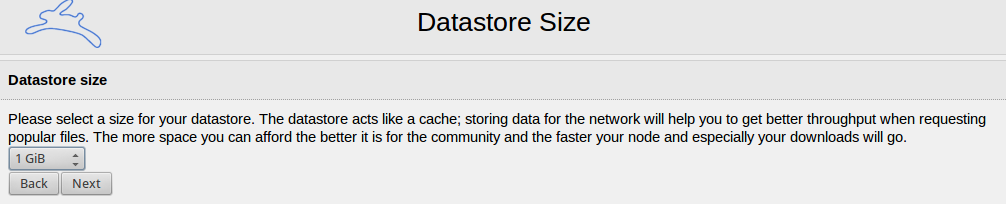
5. nastavenie veľkosti dátového úložiska v počítači. Keďže funguje aj ako cache pre Váš nod, je vhodné nastaviť minimálne o niečo viac ako veľkosť súborov, ktoré budete sťahovať. Pre začiatok dajme tomu 5 GiB.
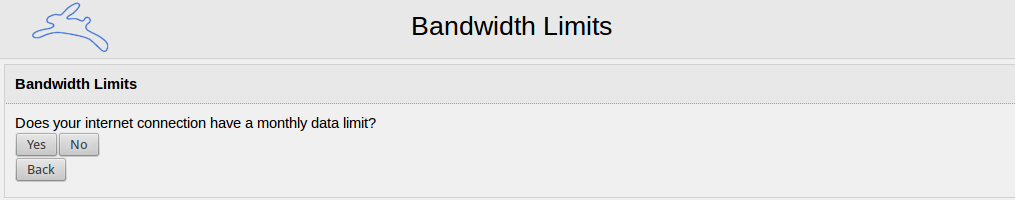
6. možnosť nastavenia dátového limitu. Ak máte neobmedzené pripojenie, zvoľte no, ak máte obmedzené yes a nastavte si podľa seba.
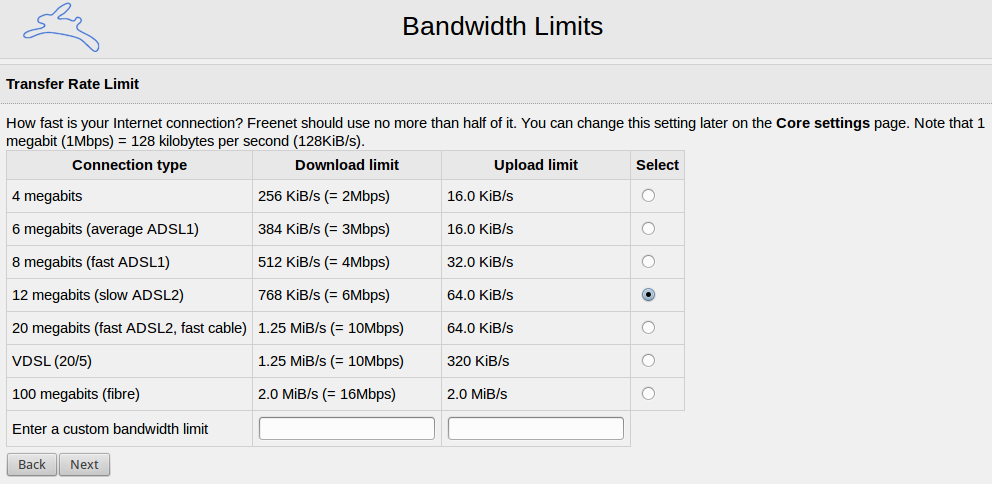
7. nastavenie rýchlosti pripojenia do siete. Voľba záleží na tom, aké rýchle máte pripojenie a koľko z neho chcete využiť pre Freenet.
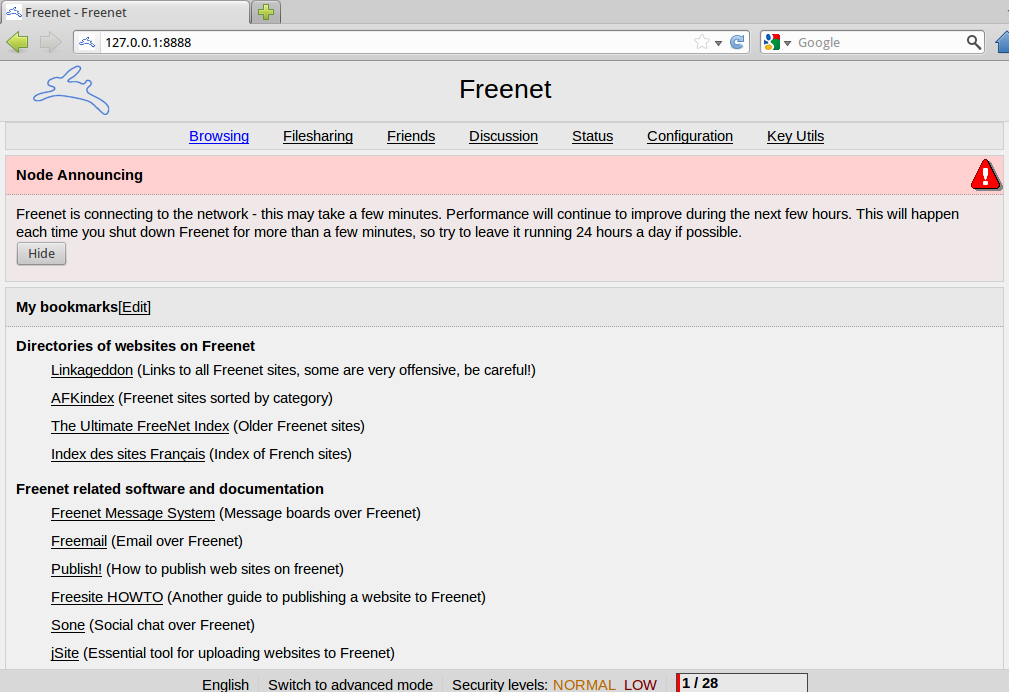
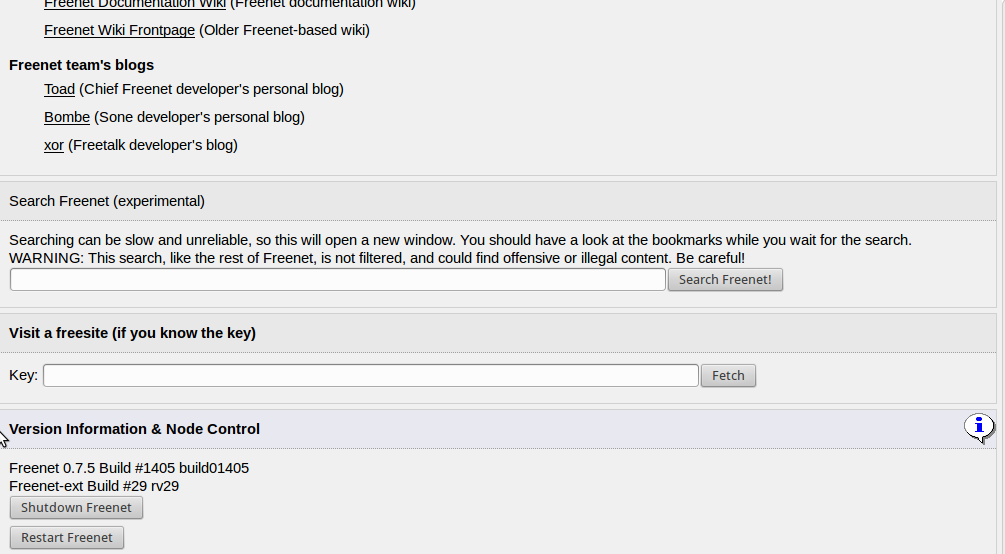
8. koniec, otvorí sa hlavné rozhranie Freenetu - FProxy. Odtiaľto môžete ďalej všetko nastavovať. V dolnej časti FProxy zároveň vidíte počet nodov, na ktoré ste pripojení z celkového počtu, na ktorý sa môžete pripojiť (to záleží na tom, aké rýchle pripojenie ste v predošlom bode zvolili pre Freenet).
Štart buď spustením vytvoreného odkazu na ploche alebo príkazom ./run.sh start v priečinku, kde sa nachádza Frost.
Freenet je vhodné ukončovať vždy a nespoliehať sa na vypnutie pri vypínaní celého počítača. Najmä ak prebieha nejaké sťahovanie/nahrávanie, takéto vynútené ukončenie môže viesť k chybe sťahovania/nahrávania súboru. Na hlavnej stránke FProxy úplne dole klikneme na tlačítko Shutdown Freenet, potvrdíme a v priebehu pár sekúnd sa Freenet ukončí alebo použijeme príkaz ./run.sh stop v priečinku, kde sa nachádza Frost.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
