Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Po více než 18 měsících vývoje vychází svobodný herní engine Godot Engine ve verzi 3.0. Novinek je opravdu mnoho, z těch hlavních nelze nezmínit nový 3D renderer, podporu C++, C# a vizuálního skriptování, výrazné změny se dočkalo také API pro hru více hráčů, vylepšen byl export do HTML5 či zvukový engine a mnohé další.
Godot Engine je možné zdarma získat ze stránek projektu.
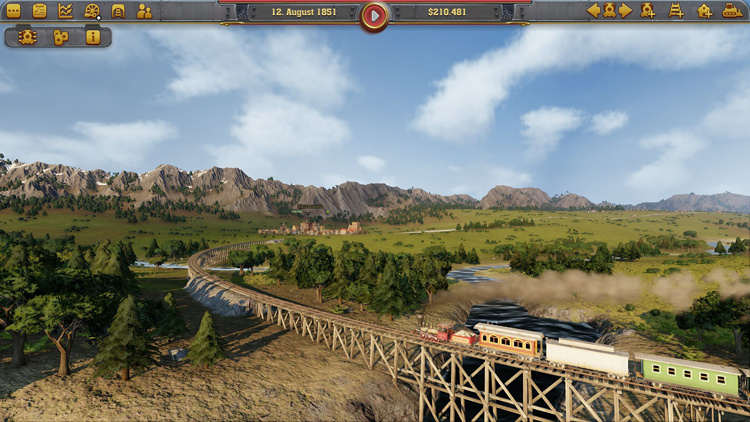
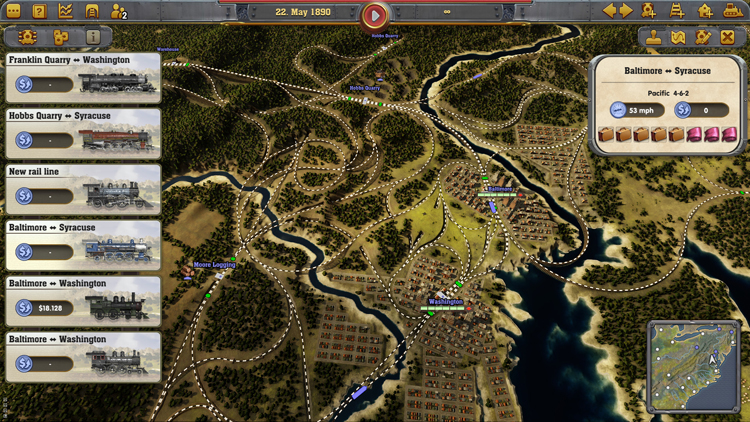
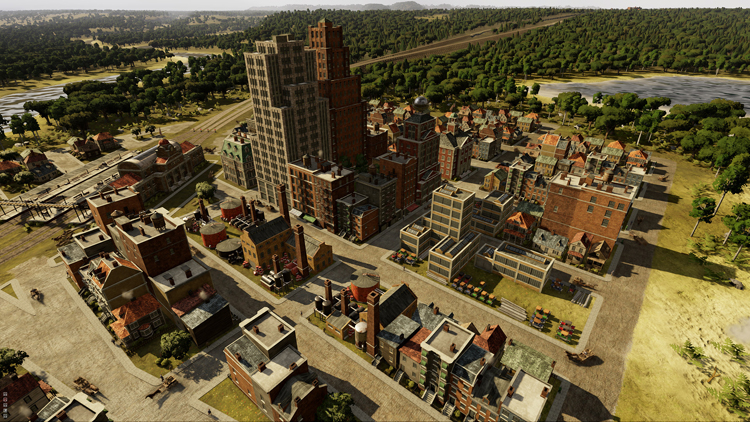
Variací na starý dobrý tycoon není nikdy dost, a proto vyšel vlakový simulátor Railway Empire, který vás opět zavede do světa kolejí a páry. Railway Empire je však již graficky jinde, hra je plně v 3D a i stavění je spíše než na technické řešení zaměřeno na vizuální efekty. Tomu odpovídá i možnost „nasednout“ do vlaku a sledovat jízdu vlaku z kabiny strojvůdce. Hra je zasazena na území Spojených států do doby, kdy probíhal rozmach železnice, tedy předminulé století. Přestože se ve hře soupeří s protivníky, jde pouze o AI a nikoliv lidské hráče.
Na Metacritic hra dostala 76 bodů, na Steamu 80 % pozitivních ohlasů.
Railway Empire lze najít na Steamu nebo na GOG.com s cenovkou 50€.
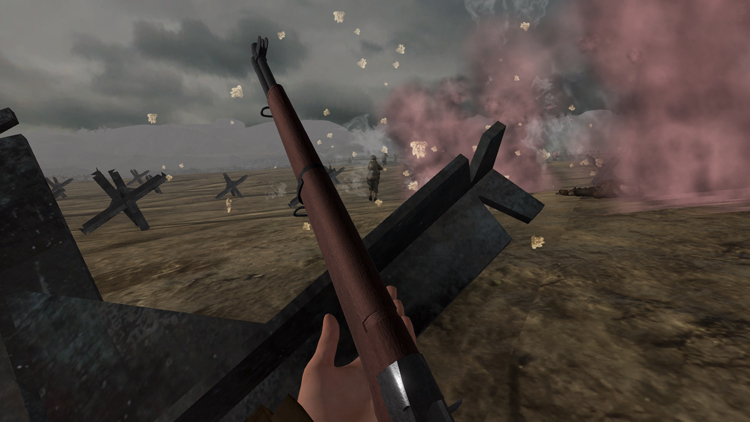
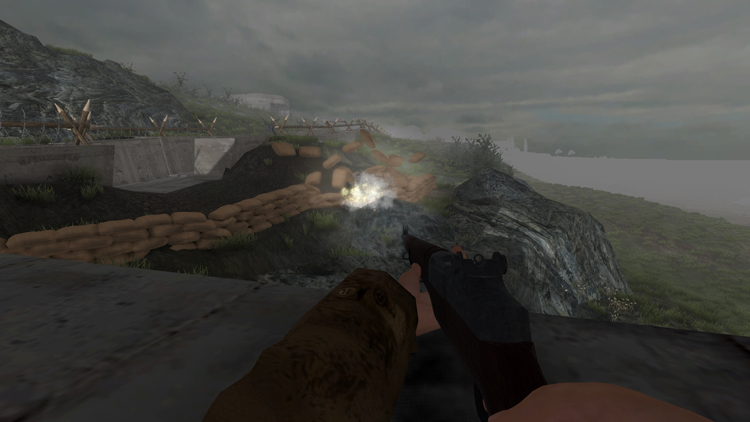
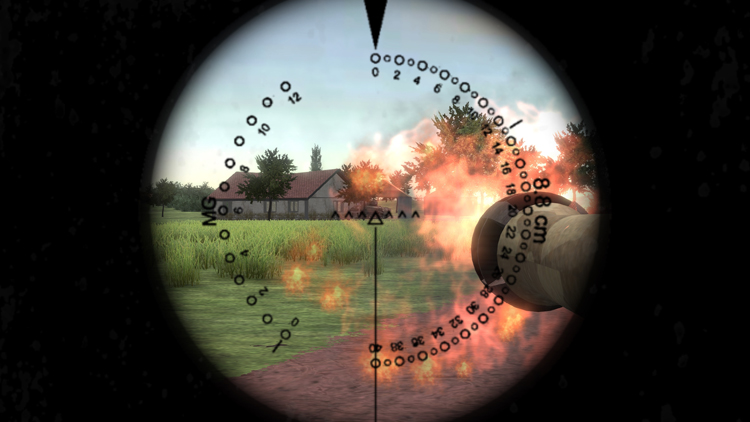
Easy Red je FPS z období druhé světové války, ovšem přestože by se z názvu dalo hádat, že půjde o východní frontu, opak je pravdou. Celý děj je zasazen ke konci války, kdy se Spojenci vylodili na plážích Normadie při operaci Overlord. Vy budete bojovat proti nepřátelům, které bude ovládat pouze umělá inteligence, neboť chybí možnost hrát ve více lidech, na zmiňovaných plážích, v lesích po leteckém výsadku, či se budete ztečí snažit dobýt některý ze strategických vrcholů.
Na Metacritic hra zatím nebyla hodnocena, na Steamu ji má v oblibě 89 % hráčů. Tato obliba zcela jistě nepramení z grafické podoby hry, která by se dala přinejlepším označit jako obstarožní, ale kladné hodnocení si získala díky skvělé hratelnosti.
Easy Red je k dispozici na Steamu za pouhých 3,50€.
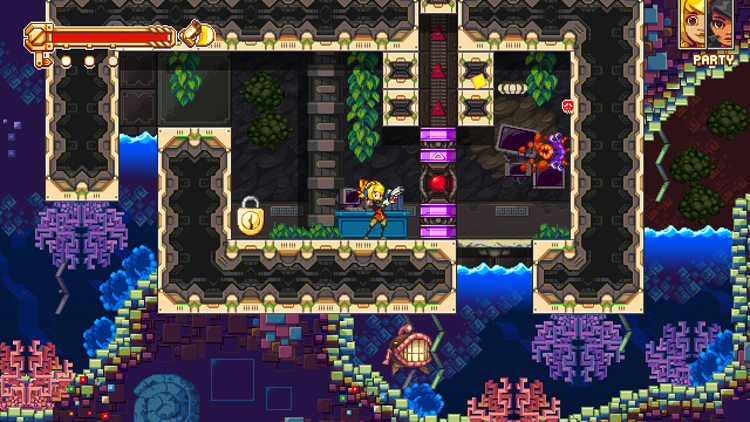
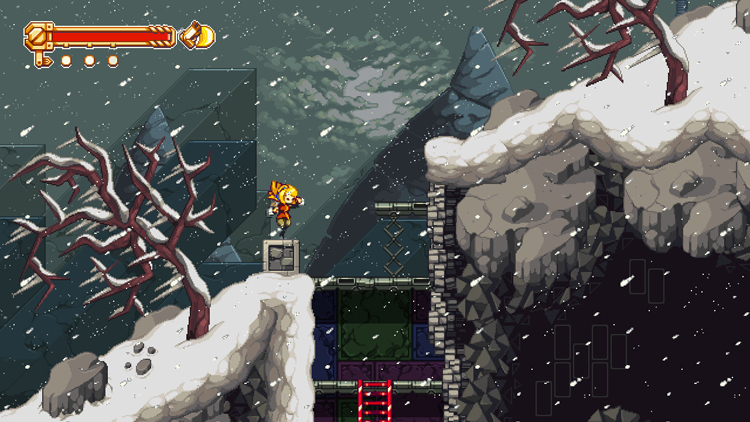
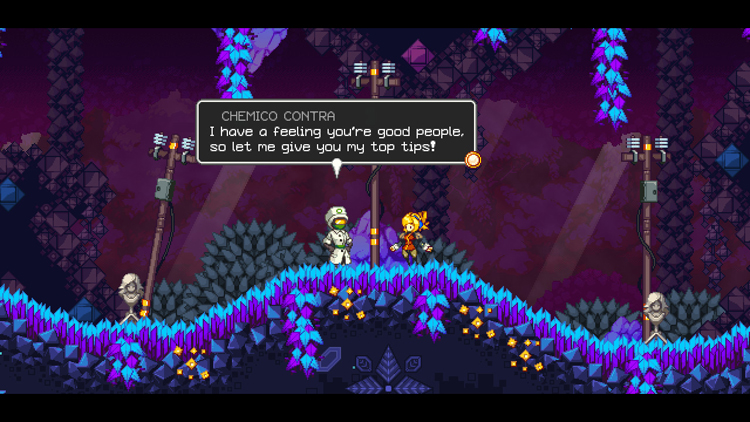
Iconoclasts je mix adventury s klasickou 2D arkádovkou pro jednoho hráče. V roli odpadlé mechaničky Robin se vydáte zjistit, co se to děje s vaší planetou a proč záhadně vymírá. Čelit budete nejrůznějším intrikánům s několika bossy, ovšem během své cesty narazíte i na množství dobrosrdečných lidí, kteří vám pomohou s hledáním či vás ochrání během bojů.
Hra získala od kritiků na Metacritic hezkých 86 bodů, obdobně od hráčů má 89 % pozitivních hodnocení.
Iconoclasts je ke koupi přes Steam za 20€.
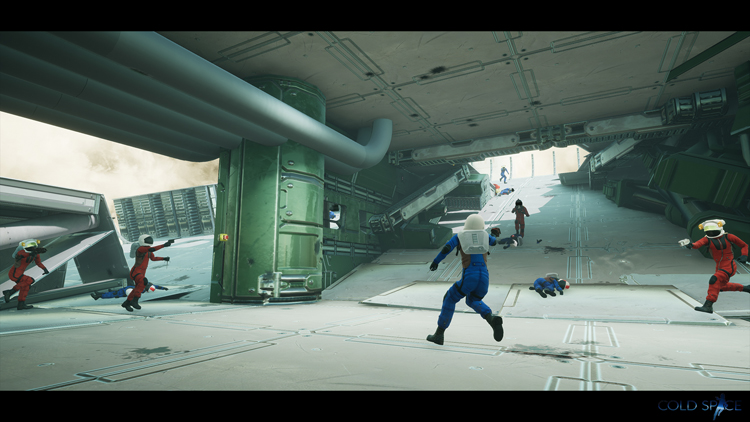
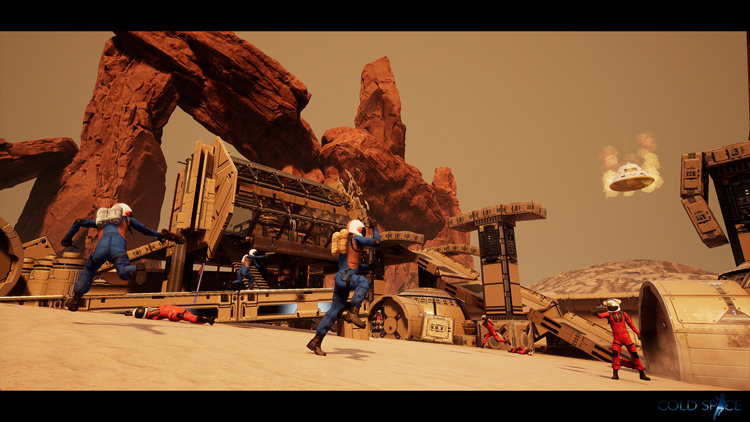
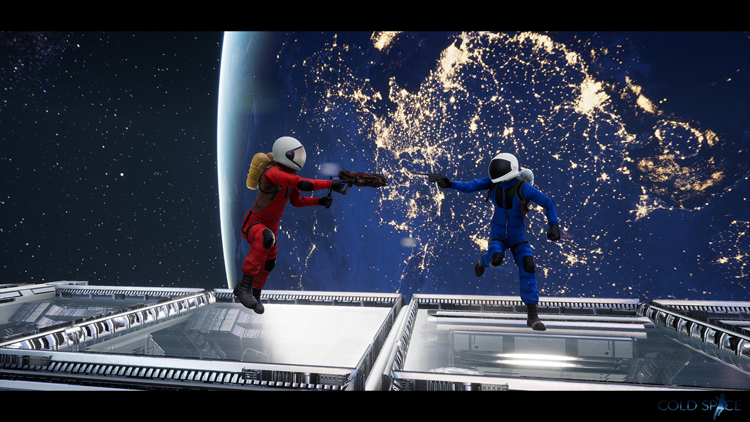
Cold Space patří k žánru, kterému se tradičně na Linuxu daří. Jde o FPS pro více hráčů, kde platí striktní pravidlo jeden zásah = smrt. Hra se nese ve velmi rychlém tempu, takže milovníci sérií Quake, Unreal Tournament či podobných klasik si přijdou na své. Navíc tomu odpovídá i zasazení hry do sci-fi světa. Hra ve více lidech je samozřejmě možná online, a to i napříč platformami. Zásluhu má na tom použitý engine, neboť hra je postavena na nejnovějším Unreal enginu. Díky němu také vypadá k světu.
Na Metacritic hru zatím nikdo nehodnotil, ale ti, kteří ji hráli přes Steam, jí dali v 78 % případů kladné hodnocení.
Cold Space najdete na Steamu za 6€.
Na Linux se stále valí další AAA tituly. Bezesporu nejaktivnějším je v tomto směru portovací studio Feral Interactive, které se na Twitteru ptá: „Který titul byste rádi viděli na Linuxu v roce 2018?“
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
