Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Ve vestibulu čekala slečna v červeném (fotku bohužel nemám) a nasměrovala mě do druhého patra. Celá akce se konala ve druhém a třetím patře typicky kancelářské budovy. Na začátku čekala další slečna v červeném a dala mi v plánek pater se seznamem přednášek a seznam lidí k jednotlivým projektům, na kterých pracují – včetně jejich rozmístění kanceláří. Přesto jsem na začátku poměrně tápal (než jsem pochopil, že chápu plánek vzhůru nohama).
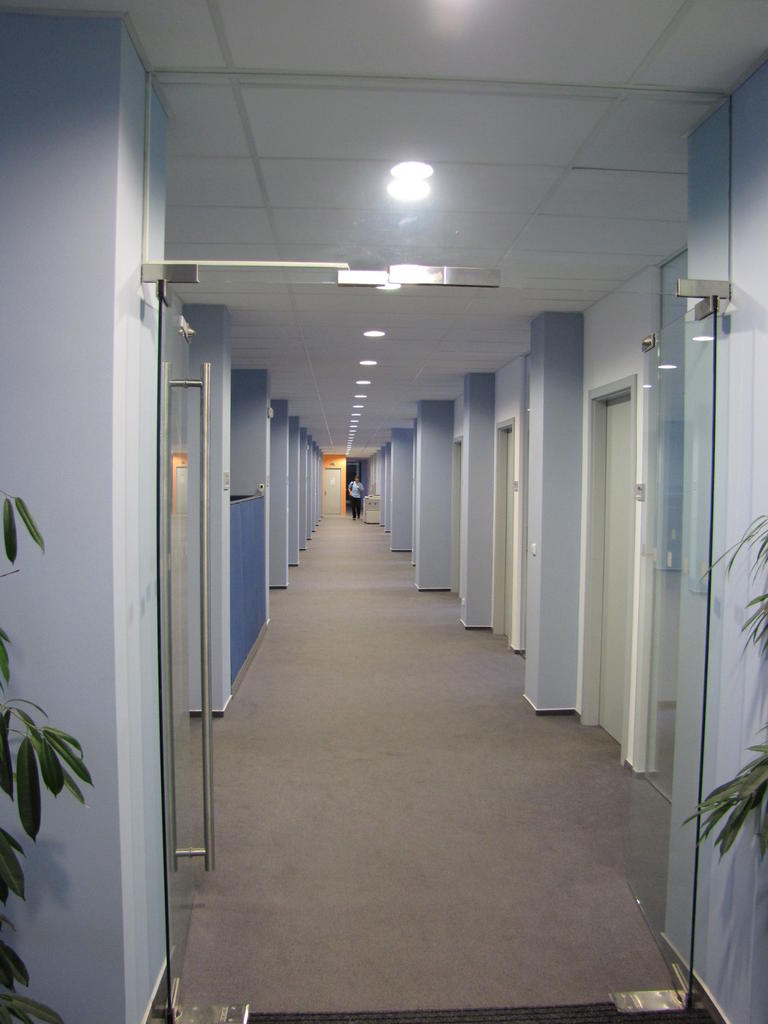
No, neztratili byste se?
V každém patře byla kuchyňka s občerstvením (džus, chlebíčky a nějaké ovoce). Jednotlivé přednášky byly situovány v prezentačních místnostech rozesetých po celé budově. Začátky přednášek byly časově naplánovány, ale u některých to bylo zřejmě jen zbožné přání.
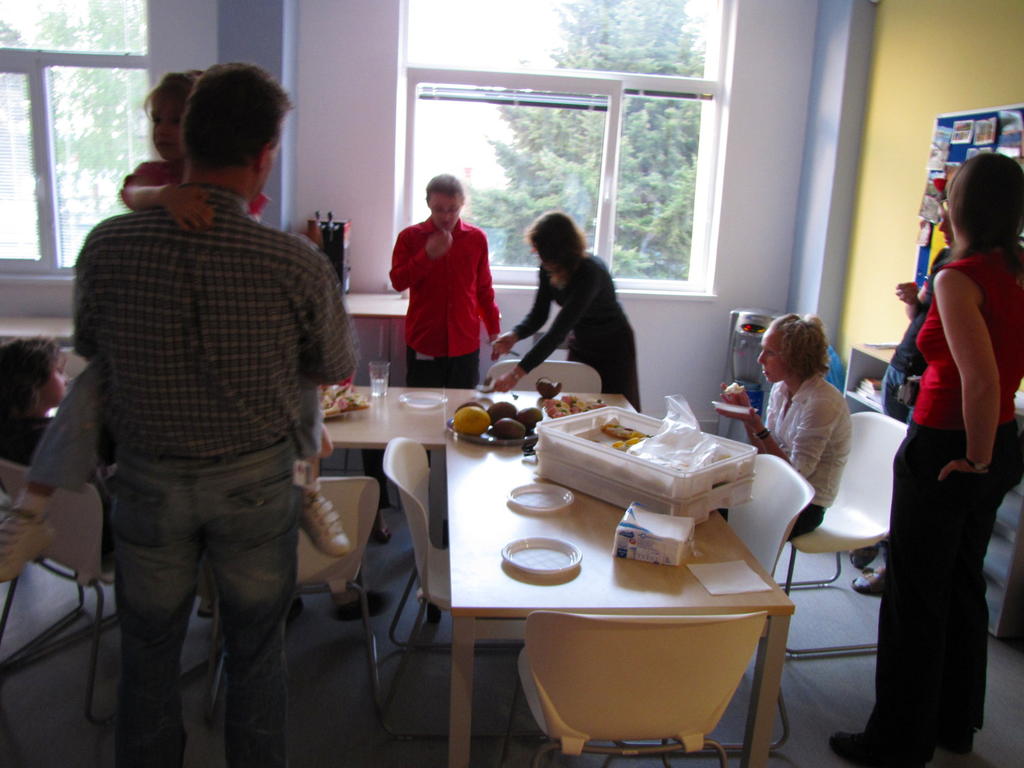
Vyjmenuji přednášky dle plánu a u tří přidám svůj vlastní komentář, víc jsem opravdu nestihl (kdybych býval neměl to fyzikální cvičení...).
Vztah Fedory a Red Hat Enterprise Linuxu. Jak vypadá vývoj pro obě distribuce.
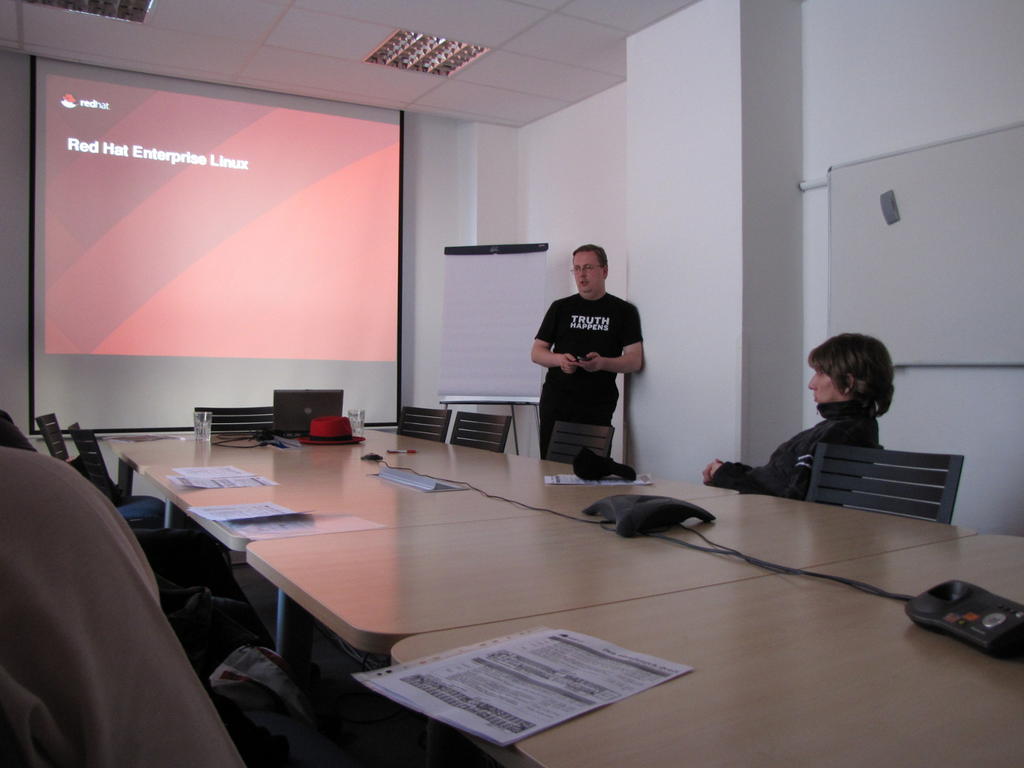
Tato přednáška shrnovala cíle Red Hat Enterprise Linuxu, Fedory, jejich vývojový cyklus. Přednášející (náhodou můj soused z baráku – to Brno je ale malé město!) nezapomněl vysvětlit, jak Red Hat přispívá komunitě a jak pracuje s lidskými zdroji.
Připomněl, že patche, které vyvinou uvnitř, se snaží co nejdříve dostat do upstreamu, protože udržovat patche znamená potřebu vývojářů, a připojil pár zajímavých historek.
Informace o Red Hatu a plánech vývojového centra v Brně. Informace o pozicích a formách spolupráce pro studenty VŠ.
Další přednáška, kterou jsem navštívil. Představila nám mateřskou firmu, českou pobočku, plány ohledně přijímání nových zaměstnanců a požadavky a bonusy zaměstnanců.
Ze zajímavostí uvedl, že firma je i po roce s krizí stále v zisku a v příštích 10 měsících plánuje brněnská pobočka nabrat 50 zaměstnanců. Přednášející také zdůraznil že Red Hat spolupracuje s vysokými školami v Brně, a to jak formou diplomových a bakalářských prací, tak i letními brigádami.
Diskuze a prezentace na téma Firefox, Mozilla, GTK+, Gnome, OpenOffice.org.
Tam jsem párkrát nakoukl a rozebírala se zajímavá témata jako architektura Firefoxu, později se experimentovalo s gvfs a bluetooth. Dále jsem se dozvěděl, že HAL má být postupně nahrazen nově vznikajícím DeviceKit.
Quality Engineering obecně a jeho role v Red Hatu. Může free software konkurovat v kvalitě komerčním produktům? Přehled QE týmů v Brně, co zajímavého děláme a koho hledáme.
Přehled týmů zabývajících se bezpečností a představení jejich projektů.
Opravování bugů na čas. Je možné si vybrat problémy v různých jazycích. Nejúspěšnější lovci bugů budou odměněni.
Představení týmu a jeho úlohy při vývoji kernelu.
Systém pro správu a aktualizaci počítačů, založený na otevřených standardech a nabízející webové grafické rozhraní pro vzdálenou administraci desítek až desetitisíců systémů.
Na tuto přednášku jsem se také stavil. Skupina ještě dlouho diskutovala, a tak se mi dostalo jen letmého přeletu nad prezentací – nicméně toto řešení mě zaujalo – jak spravovat co nejefektivněji všechny životní cykly X počítačů, dělení do organizací apod. Více najdete na http://www.redhat.com/spacewalk/.
Představení týmu a práce v Brně. Popis a ukázka práce JBoss Quality Engineera.
Seznámení a živá ukázka některých projektů vyvíjených v rámci JBoss, JGroups, JBossCache, JBoss Developer.
V každé prezentační místnosti se za zodpovězení drobné otázky dostávaly „dárky“ – čepice, tričko, hrneček, propiska (já dostal hrnek s barevnými tečkami a logy JBoss a tričko s logem Red Hat).
Akce to byla vynikající, nebylo přecpáno, ale ani nebylo lidí málo.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


tak v zari nebo v dubnu? 
snad se podari.
Super akce.
Fajn lidi, přednášky i občerstvení, jen to poslední místo v debugovací soutěži zabolelo 
Ale nejhezčí byly modré oči slečny u dveří v 2. patře
 30.4.2009 10:36
Rezza | skóre: 25
| blog: rezza
| Brno
Tak trebas pristi rok to bude lepsi, neni trebas smutnit! Dulezite je zucastnit se, trosku protentovat mozkove zavity! Vsem dekujem za ucast, byli jste skveli!
Nezapamatoval si někdo náhodou ten link, kde budou výsledky soutěže v hledaní bugů? Říkal jsem si, že si to přece zapamatuju a nebudu si to psát... tak jsem se zase jednou přecenil...
30.4.2009 10:35
Rezza | skóre: 25
| blog: rezza
| Brno
Gratuluji k peknemu vysledku 
BTW: chlapíci z RedHatu spomínali, že výsledky súťaže pastnu niekde ako správičku... Uvidíme..
Škoda že to bylo ve středu... proč všechny zajímavé akce jsou ve středy (zrovna den, kdy mám nejvíc práce :D ) ..
asi se budu muset do budoucna postarat o přesun středečních povinností.. jen doufám, že se všichni nerozhodnou přesunout i akce na jiný den :D
škoda že pozvánka nebyla trošku konkrétnější. Myslím, že loni byl dostupný detailní rozpis. Ale možná se pletu a letos jen špatně hledal
Zucastnil som sa aj ja na tejto akcii, mozem povedat ze akcia sa velmi vydarila a bol som spokojny
 3.5.2009 17:29
Jan Drábek | skóre: 41
| blog: Tartar
| Brno
Například?
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 30.4.2009 09:40