Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál.
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Konference se konala v prostorách společnosti OKsystem, s. r. o., v Praze 4. Akci zahájil generální ředitel společnosti Martin Procházka. Uvedl, že hlavním letošním tématem měly být elektronické občanské průkazy, ale jelikož je legislativa v této oblasti poněkud pozadu, dostaly prostor i další zajímavé přednášky. Tématem příštího roku by měly být opět elektronické občanské průkazy a elektronické volby. Kromě nezbytného představení své společnosti pozval účastníky i na podzimní BI Fórum, které se bude konat ve stejném stylu.
První příspěvek s názvem Elektronické občanské průkazy v EU přednesl Ivo Rosol, ředitel vývojové divize OKsystem. Důvodem pro zavedení elektronických občanek by podle něj neměly být elektronické volby nebo styk se státní správou či elektronický podpis, jelikož tyto aplikace nepoužívá občan příliš často – smysl by mělo mít např. elektronické jízdné nebo autentizace. Za vzor v oblasti elektronických průkazů se často uvádí Estonsko – ale i u nich uběhlo osm let od přijetí zákona do nasazení v praxi. Řeč přišla i na nové jedinečné identifikátory občanů, které by měly být bezvýznamové. Pozorného posluchače ale jistě napadlo, že při využívání téhož identifikátoru různými subjekty a firmami lze snadno spárovat všechny údaje o dané osobě, což nemusí být vždy příjemné.
Na druhé přednášce vystoupil ing. František Maleč ze Státní tiskárny cenin. Nejdříve nás seznámil s historií občanských průkazů (knížečka, kartička) a současnou legislativou. Potom nám představil prototyp nového občanského průkazu s čipem a ukázal také způsoby zapékání fotografie do polykarbonátu tak, aby nešla vybrousit. Nakonec si povzdychl, že někdy je potřeba na občaský průkaz zapsat příliš mnoho informací (například vypsat děti) a je občas trochu problém s nedostatkem místa.
Přednáška Miroslawa Tocického z Gemalta byla především o bezpečné identifikaci uživatele. Začal klasicky představením firmy a pokračoval možnostmi autentizace v počítačovém světě. Vhodná je kombinace více faktorů najednou, nejlépe biometrie + karta + heslo/PIN. Pokud ztratíte kartu, prozradíte PIN a ještě někdo získá vaše otisky prstů, tak jste už opravdu pořádný smolař. Třetí část se věnovala výhodám a nevýhodám různých způsobů biometrické autentizace.
V poslední přednášce prvního bloku vystoupil přední český kryptolog RNDr. Vlastimil Klíma s přednáškou o hashovacích funkcích. Zmínil, že ačkoli byla MD5 prolomena již před docela dlouhou dobou, stále se často používá. SHA-1 byla již oslabena a počítá se s nalezením problému u SHA-2. Proto byl vypsán konkurz na SHA-3. Do soutěže se přihlásila spousta kandidátů a rozhoduje bezpečnost a (především) rychlost. Postupující do 2. kola se dozvíme již brzy.
Nyní se konference dostala do mírného časového skluzu, takže přestávka na kávu byla o půl hodiny později. To ale nevadilo, připravené občerstvení nám nikdo nesnědl :-). K mání bylo skoro celé portfolio cateringového oddělení od ovocných šťáv až po pirožky.
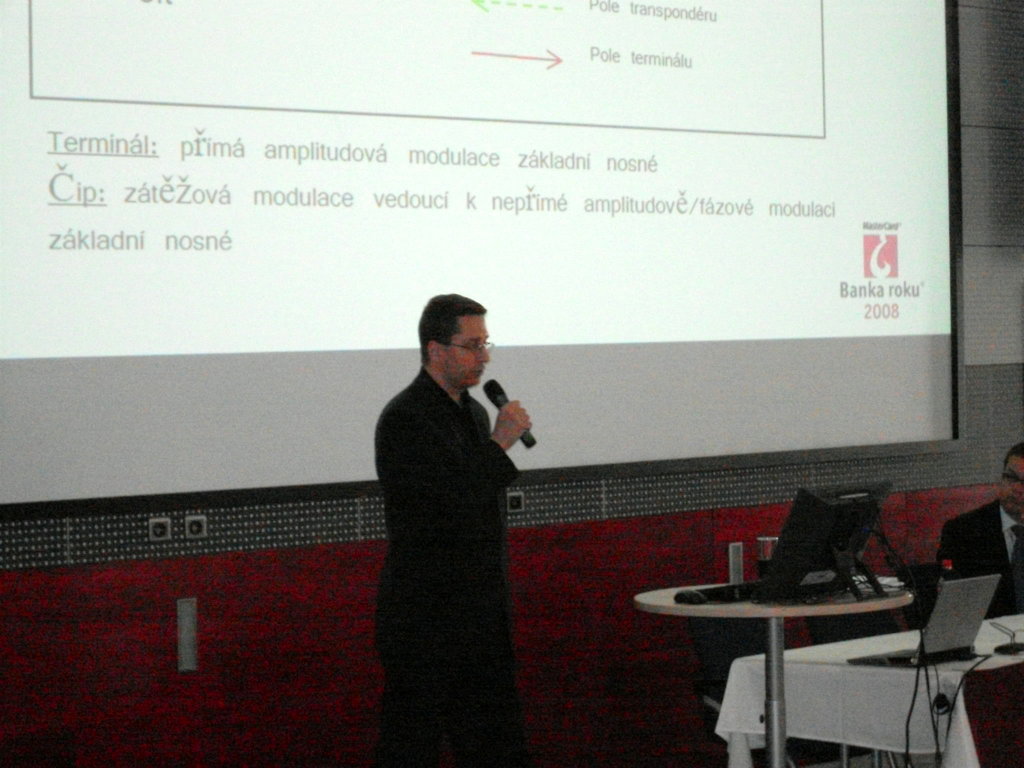
Arkos Zsolt a David Lisal z Oberthuru mluvili hlavně o mobilních telefonech a NFC (Near Field Communication). Telefon lze použít jako inteligentní RFID. S RSA procesorem na SIMce lze dělat spoustu zajímavých věcí.
Přednáška Penetrační testy RFID čipů ing. Tomáše Rosy, Ph.D., z eBanky (nyní již pohlcen Raiffeisenem) měla podtitul aneb když je pravda horší než lež. Po krátkém úvodu o tom, jak pracuje RFID a jaké jsou typy RFIDů, jsme podtitul přednášky pochopili. Následující fotografie zachycuje účtenku z kantýny.
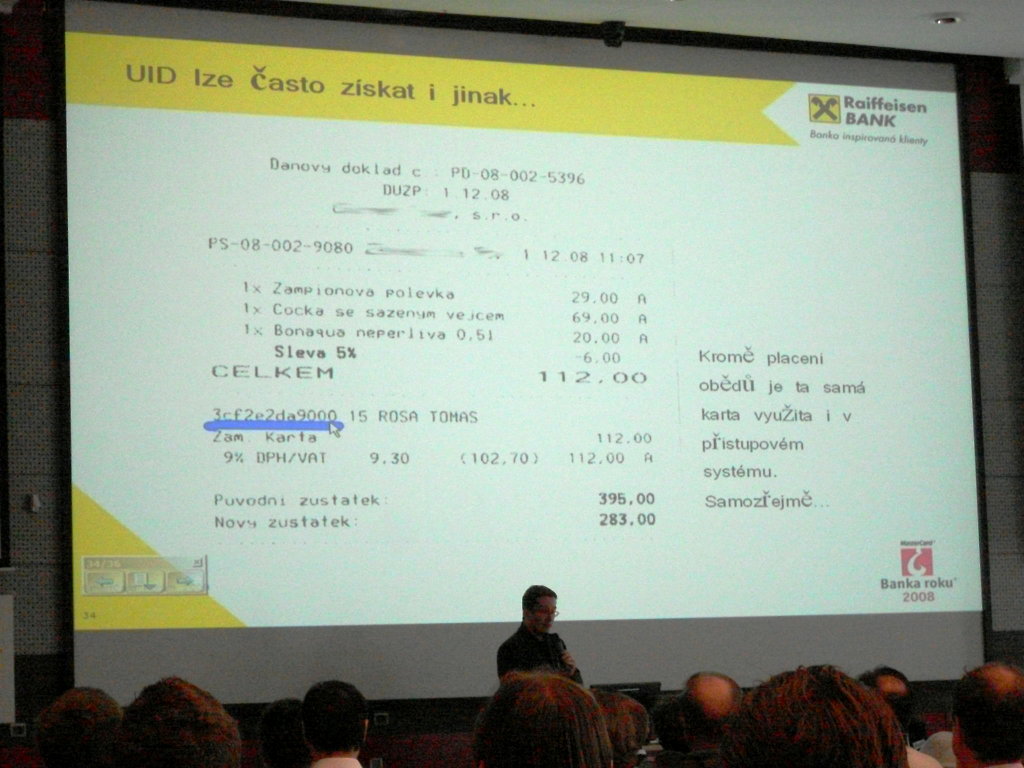
Probírané téma by si zasloužilo samostatný článek, ale pokusím se to v rychlosti shrnout:

PDF s prezentací bohužel ještě není k uzávěrce tohoto článku dostupné, tak si alespoň přečtěte ostatní články na webu přednášejícího.
Ing. Tomáš Trpišovský, CSc. a ing. Jiří Havlík nejdřív prodiskutovali téma ochrany soukromí lidí, zvířat a věcí v oblasti RFID čipů a potom ukázali robůtky (bohužel jen na videu). Tito se umí spojovat a vytvářet větší organismy a ty pak umí plnit úkoly, které by jeden robot sám nezvládl. Projekt je zatím ve stádiu vývoje, ale až nás začnou roboti likvidovat, víme, komu za to vděčíme.
Thomislav Hrisoho z OpenTrustu měl přednášku určenou spíše pro kravaťáky. Představil kompletní řešení zabezpečení a čipovek pro firmy. Bohužel mluvil dost obecně.
Konference již nabrala pořádné zpoždění, zajímavá témata v dopoledním bloku trvala déle, než organizátoři předpokládali.
Na účastníky čekal oběd zdarma, což mě velmi mile překvapilo. Po obědě zbyl ještě čas na nezávaznou konverzaci o počasí a jiných tématech.
Najezeni jsme shlédli ještě dvě přednášky, obě na podobné téma. První se jmenovala Nové generace SIM karet a jejich budoucnost a přednášel ing. Jan Němec z Gemalta, druhá nesla název SIM karty a bezpečnost v mobilních sítích a přednášejícím byl ing. Václav Lín od "domácích" - OKsystem.
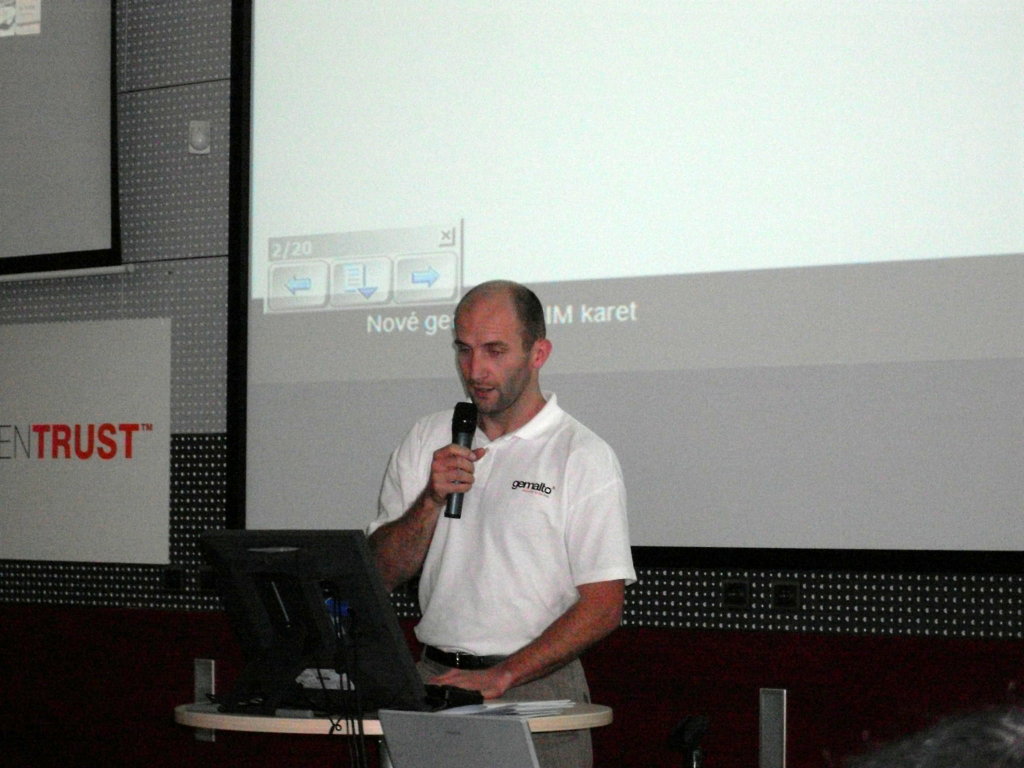
V té první byla nejdříve prezentována běžná SIM a já jsem po dlouhé době začal trochu chápat GSM. Potom byla řeč o NFC (viz výše) a na konec, v nejdelší části, nám byla představena SIM budoucnosti. Vedle "normálního" čipu a kryptografického koprocesoru do ní nacpali ještě pořádný kus flashky a spustili na ní webserver. V plánu je také podpora USB kvůli nutnosti rychlé komunikace s okolím.
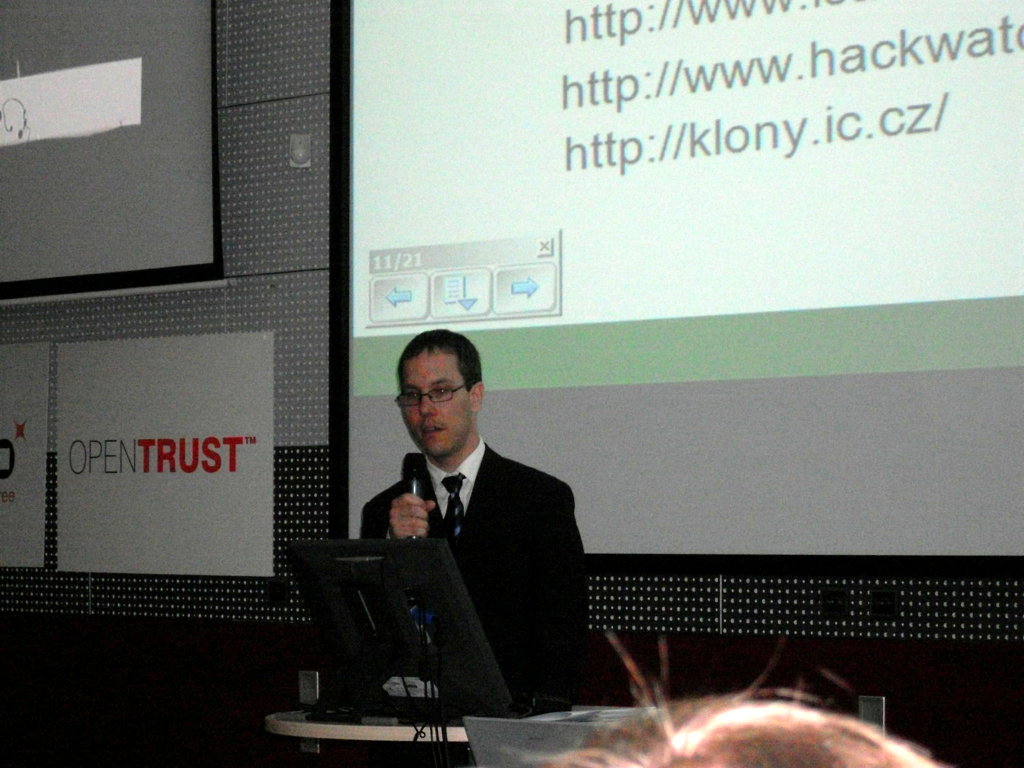
Václav Lín prezentoval hlavně o bezpečnosti. Přihlašování do sítě, SIM Toolkit, šifrování a možnosti infiltrace. Také velmi zajímavá přednáška, bohužel už tlačil čas.
Poté následovala "panelová diskuse" s přítomnými odborníky. Padaly různé dotazy na všechna možná témata.
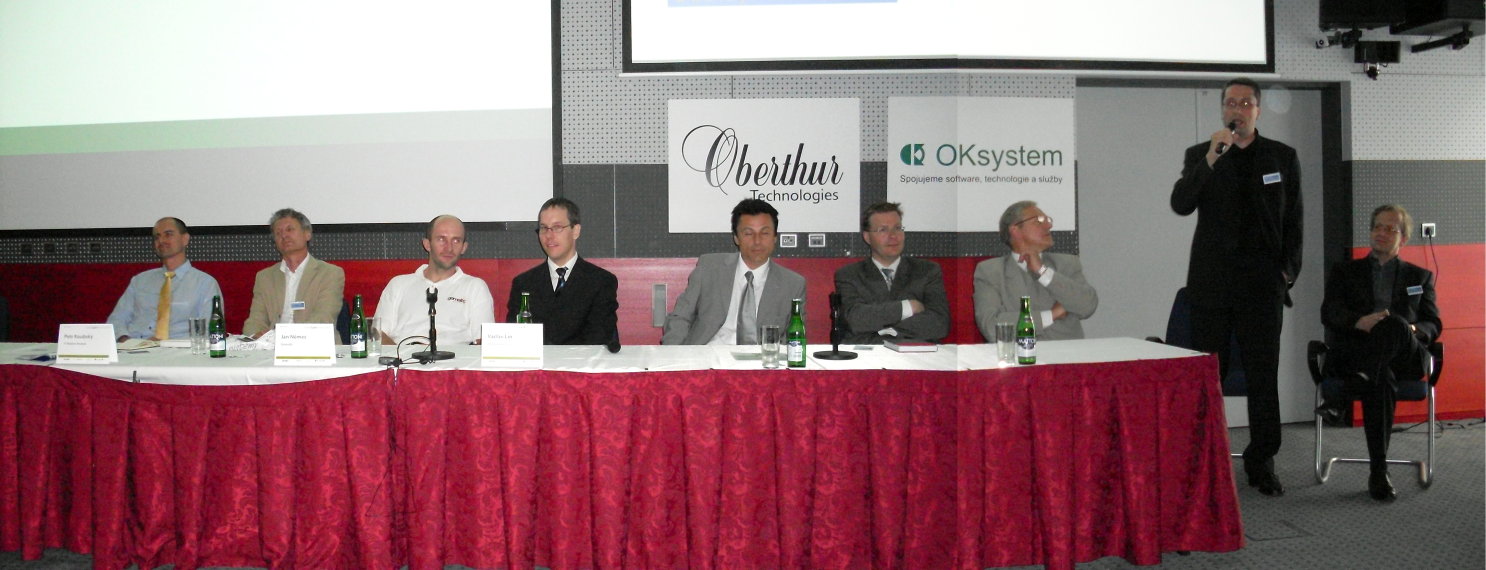
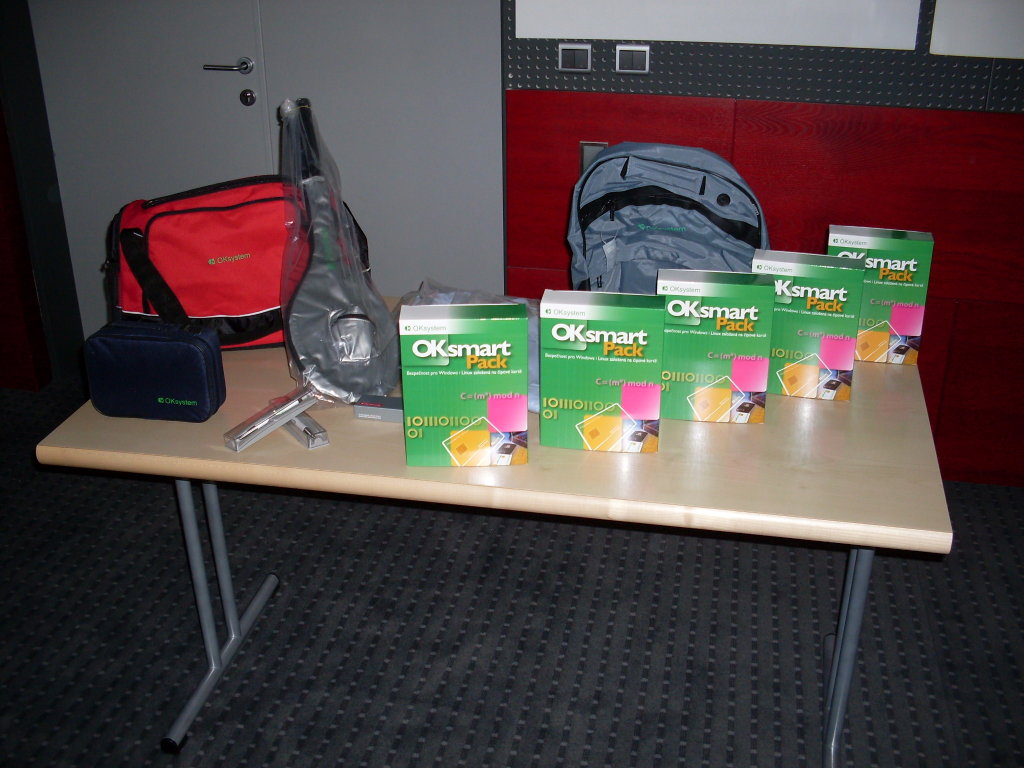
Potom proběhlo losování zúčastněných, kteří vyplnili anketu. Ve hře bylo pět čipovek a několik dalších dárků.
Rozloučení, možnost ptát se ještě chvíli přednášejících a konec.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 26.5.2009 17:46
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Vedle "normálního" čipu a kryptografického koprocesoru do ní nacpali ještě pořádný kus flashky a spustili na ní webserver. V plánu je také podpora USB kvůli nutnosti rychlé komunikace s okolím.Prichazi cas opravdu malickych a rychle dostupnych linuxovych masinek

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
