Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
ADABAS je obsahem balíčku ADABAS D 12.0 (Personal Edition for Linux) v distribuci SuSE. Příklady budou použity konkrétně z distribuce SuSE 7.3. Samotnou databázi ADABAS představuje balíček adabas12, na který se dají pověsit další dva: ada12docen - tento představuje dokumentaci k ADABASu (vřele doporučuji nainstalovat také) a ada12mydb, což je demo databáze. Další odstavec, protože se týká popisu běžné instalace, může nezačátečník přeskočit.
Instalace zabere asi 160MB a můžeme ji provést např. přes YaST2 control
centrum (k tomu budete potřebovat rootovské oprávnění). V sekci Software
vyberte Instalovat/odebrat balíky. Přes tlačítko Hledat se vám zobrazí
mezi jinými i výše uvedené balíčky, které si můžete vybrat. Po stisku OK
po vás bude instalátor chtít CD5 z distribuce, kde jsou balíčky uloženy, a
po proběhnutí instalace se můžete podívat na první stránku dokumentace
$ADR/adabas/aad/v1200/eng/html/0_index.htm (pokud jste ovšem
zvolili i ada12docen). ADABAS se tedy naistaluje do
$ADR/adabas adresáře (v podstatě je jedná o HOME adresář
uživatele adabas - odpovídá za administraci databáze) s jeho pracovním
podadresářem aad a licenčním common. Je vhodné
vytvořit pro tohoto uživatele home adresář v /home a přes
linky přistupovat k výše uvedenému adresáři (není to ale nutné - pouze to
zpřehlední konta uživatelů). Adresář aad se dělí na datový a
"výkonný" v1200, kde najdete všechny ovládací soubory k
ADABASu. Pokud nebudete při administraci pracovat s uživatelem adabas,
přidejte do seznamu proměnných v prostředí vašeho správce databáze
DBROOT=$ADR/adabas/aad/v1200.
Tímto jsme naistalovali ADABAS jako takový a můžeme se vrhnout na vytvoření (a zároveň konfiguraci) naší nové testovací databáze. Musíme počítat s tím, že samotná databáze spolyká také nějaké místo a diagnostické soubory (pokud nepočítáme backupy) zaberou cca 3MB na disku. Pro ADABAS je nutné minimální místo 12MB na disku - je to dáno systémovými tabulkami, které obstarávají běh databáze. Takže počítejme pro náš jednoduchý příklad databáze s místem na disku cca 20MB.
Databáze je určena jménem SERVERDB, což představuje jméno databáze,
kterou chceme vytvořit. ADABAS obsahuje nástroje, kterými můžeme databázi
administrovat (v $ADR/adabas/aad/v1200/bin), můžeme použít
xcontrol nebo adcontrol (grafická podoba xcontrol s málo věcmi navíc). My
použijeme xcontrol: po spuštění se nám interaktivně zobrazuje menu s
dotazy na controluser, password a serverdb. Defaultně je jméno controluser
"control". Pokud databáze ještě neexistuje (a naše ještě ne), zapíšeme do
SERVERDB název nové databáze, například TEST. Po potvrzení nadefinujeme na
další obrazovce uživatele pro nově vzniklou databázi. Další obrazovkou
definujeme základní vlastnosti pro běh databáze. Podrobnější informace
naleznete v dokumentaci, nám postačí ponechat defaultní hodnoty, jen u
MAXUSERTASKS změňte hodnotu na 3 z důvodu licenční politiky. Další
vlastnosti se mohou také ponechat defaultní, až se dostaneme k zadání
DEVSPACE.
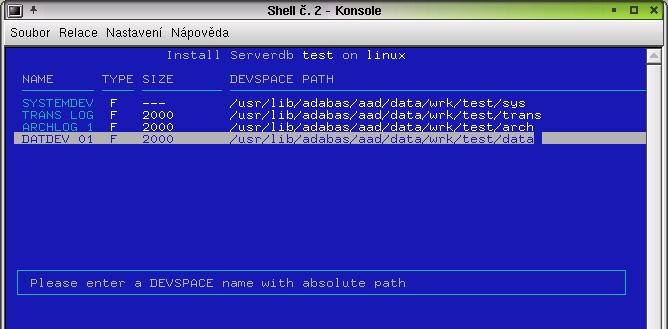
V této části konfigurace se definuje místo na disku, kam se budou ukládat data databáze. Nejedná se jenom o samotná uživatelská data, ale i o systémová, transakční a archivační. Přitom se může použít souborový systém stávající (nastavení F), či RAW. Pro naši potřebu použijeme souborový systém a nadefinujeme soubory s absolutní cestou do existujících adresářů s předpokládanými velikostmi (u velikostí se definují 4k stránky, minimum u TRANSLOGu je 500 a u ARCHLOGu 1500).
V případě, že během života běhu databáze zjistíte, že vám nedostačuje místo v databázi - databáze spadne na nedostatečně velké nadefinované velikosti filů - v konfiguraci je možno je měnit a přidat další. Samozřejmě na disku, kam definujete cestu, místo musí být.
Poté jenom potvrdíte úmysl vytvořit novou databázi a sledujete jednotlivé fáze vytváření (o průběhu tvorby systémových tabulek, diagnostiky, definování a samotném startu databáze vás xcontrol informuje).
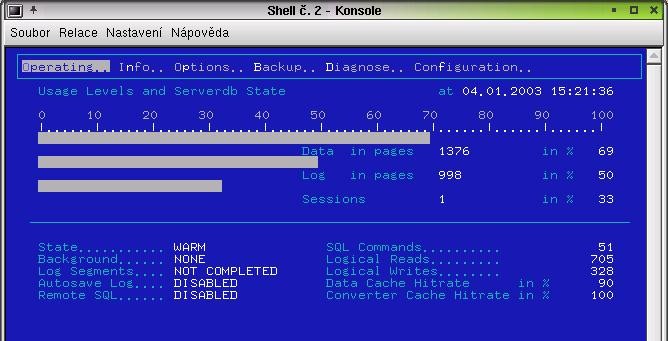
V případě nějaké chyby se můžete vrátit (listujete nezvykle F7 dozadu a F5 dopředu) a podle protokolu chybu opravit. Je možné, že zde se "zaseknete" a databáze se vám nebude chtít rozjet. Příčin může být několik, ale než začnete s nějakou hloubkovou analýzou, zkontrolujte si práva v adresářích, kde chcete databázi vytvořit. Také není vhodné databázi vytvářet jako root. Po úspěšném vytvoření a nastartování vaší nové databáze se dostanete do řídící obrazovky databáze. Zde jsou online informace o právě běžící databázi jako zaplnění daty, logy, uživateli. Vaši databázi zde můžete také nahazovat, shazovat, backupovat, obnovovat, konfigurovat, diagnostikovat.
Příště se podíváme na administraci a na něco malého s daty.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
