Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Můžete namítnout: „Bezpečnost je jen marketingová bublina komerčních společností, aby vytáhly co nejvíce peněz z klientů.“ nebo naopak „Nikdy nemůžeme být dobře ochráněni, nejlépe je všechno zakázat!“, což jsou krajní meze známého faktu, bezpečnost IT je špatně měřitelná a rizika v poslední době stále hůře identifikovatelná. Naproti tomu snahy útočníků jednoznačně vedou k cíleným a skrytým útokům a k finančnímu profitu.
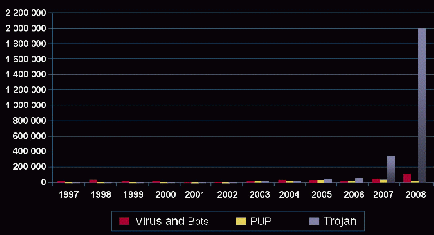
Obrázek dokazuje, že od roku 2007 se změnilo mnohé:
Jak to tedy je? Pokud klapky z našich očí sejmeme, reálně vidíme, že hrozba existuje a také chápeme, že informatika by nám měla co nejlépe sloužit a nikoliv nás při práci omezovat a brzdit.
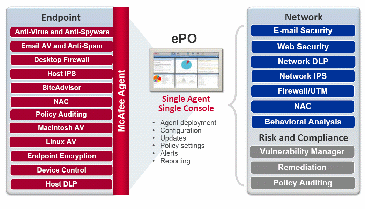
Pojďme se tedy podívat na účinné ochrany proti novým způsobům útoků a jaké úspory může, pro IT a celou organizaci, přinést nový komplexní imunitní systém McAfee spojující Network Security a System Security. McAfee Inc. po úspěšných akvizicích v uplynulých letech dnes představuje totiž největšího světového hráče v oblasti IT bezpečnosti s nabídkou komplexních ochran od desktopů, přes ochrany před únikem informací, IPS až po perimetr. K dispozici je tak skutečný imunitní systém. Definujme si požadavky na moderní bezpečnostní koncepci organizace tak, aby poskytovaná imunita byla skutečně účinná. Začneme od perimetru.
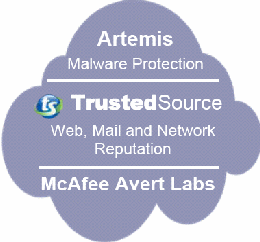
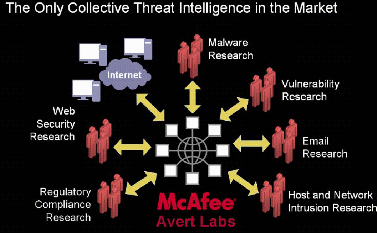
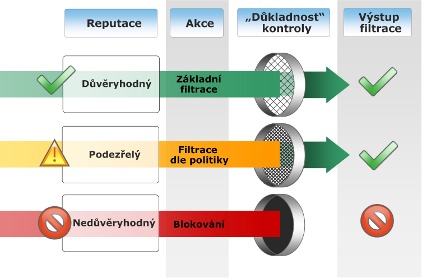
1. Identifikace útočníků je účinnější než snaha postihnout každý útok. Ano opravdu, i v Internetu je identifikace útočníků možná. McAfee provozuje nejkomplexnější systém globálních reputací TrustedSource.org, disponuje detekční technologií Artemis a jako bezpečnostní specialista, provozuje výzkumné laboratoře AVERT s více než 300 zaměstnanci se středisky na všech kontinentech.
2. Firewally - Účinné už není provoz zkontrolovat a propustit, ale zprostředkovat jeho předání bezpečnostními proxy. Opět na současné scéně Enterprise fw unikátní přístup reflektující nové hrozby skryté v aktivních kódech a cílený způsob šíření. McAfee Enterprise firewall (Sidewinder)
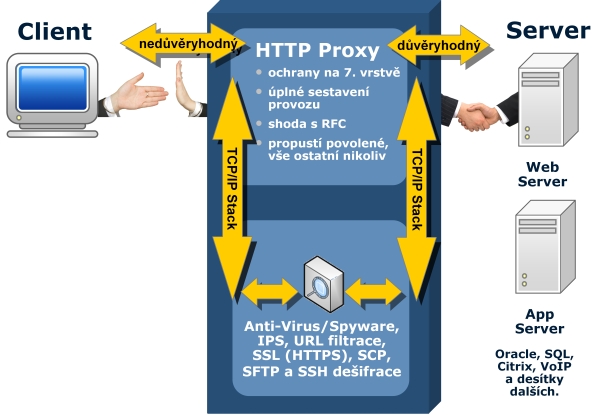 pracuje na principu aplikačních proxy bran. Díky této technologii neexistuje žádné přímé spojení mezi nedůvěryhodným prostředím (Internetem, extraktem, apod) a chráněnými segmenty sítí (DMZ, interní servery, datacentra, aj.). Proxy fw vždy terminuje provoz z neznáma, zkontroluje obsah, zda obsahuje pouze co má a sama proxy (interní proxy) naváže komunikaci dovnitř na důvěryhodný segment. Navíc je vše propojeno na systémy globálních reputací a výzkumné laboratoře AVERT, tak aby postihlo nejnovější typy útoků a disponuje i možností omezit pravidla dle politik GeoIP. Bezpečnostní brána v 7 modelových řadách navíc dokáže ochránit kritické služby infrastruktury jako je DNS, FTP a SMTP tím, že na vlastní zabezpečené platformě provozuje tyto servery.
3. WEB. Už dávno neplatí co je šifrované je bezpečné. Webové proxy i firewally musí umožnit detekci nežádoucích kódů i v šifrovaném provozu. Uživatelé musí mít bezpečný přístup k potřebným zdrojům internetu, organizace ale musí zůstat chráněna jak před zavlečením nových hrozeb z webového brouzdání tak před únikem informací. Všechny tyto klíčové komponenty webové bezpečnostní brány poskytuje McAfee Web Gateway (Webwasher)
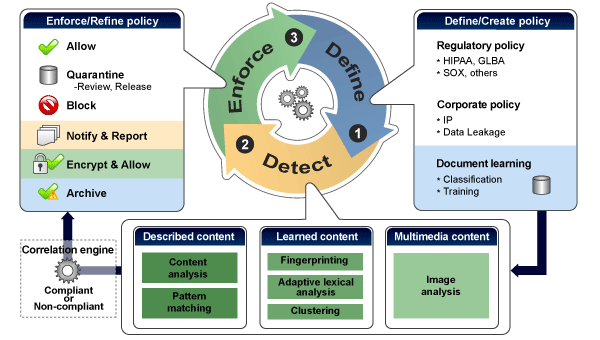
4. Emailová bezpečnost to není jen spam, je to ochrana firemních web mailů (OWA, LNWA), ochrana mail serverů a smtp serverů v DMZ a vnitřní síti a ochrana samotné email komunikace šifrováním. McAfee Email Gateway (IronMail) nabízí tyto ochrany pro kritický emailový provoz:
Na perimetru dnes článek o imunitním systému McAfee ukončíme. Bezpečnost musíme řešit ale i uvnitř sítě. V příštím dílu se tedy podíváme na řešení ochran před únikem informací (DLP), systémy prevence narušení a managementu zranitelností, ale také na koncové stanice a vynutitelnost bezpečnostních politik organizace.
Článek pro vás připravili odborníci nadnárodní společnosti COMGUARD a.s. distributora IT Security řešení pro ČR, SR a UA. COMGUARD nabízí partnerům prodejní model Value Added Distribuce s plnou odbornou podporou od certifikovaných odborníků. Prodej distribuovaných řešení je realizován přes síť partnerů v ČR, SR a Ukrajině včetně 1st level supportu pro partnery a 2nd level supportu pro koncové zákazníky v lokálním jazyce a celé škály odborných služeb včetně provozu Autorizovaného školícího střediska McAfee.
5. Bezpečnost musíme řešit nejen na perimetru ale i uvnitř sítě pomocí systémů ochran před únikem informací (DLP), systémy prevence narušení a managementu zranitelností, ale také na koncových stanicích, kde je důležitá vynutitelnost bezpečnostních politik organizace a snadná centrální správa.
6. Datová centra potřebují nejen dostupnost, ale i propustnost a bezpečnost. Kritická je schopnost detekce a prevence všech narušení při zajištění propustnosti na úrovní gigabitových nebo 10Gbps páteřích a zajištění virtuálního záplatování. Výrobci software jen velmi zřídka stíhají reakce na bezpečnostní slabiny a vzájemná nekompatibilita provozovaných systémů a existujících patchů zranitelnosti jen nahrává. Virtuální záplatování zde pak pomáhá nejen bezpečnosti, ale i dostupnosti a eliminací šíření útoků i propustnosti.
7. Centrální správa musí být skutečně centrální a obsahovat i centrální reporting a monitoring, protože jen tak lze vyhodnocovat bezpečnostní události a kontinuálně upravovat nastavenou bezpečnostní politiku.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
