Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Aktualne Porteus na USB
QWERTYS linux
Aktualne Xubuntu
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
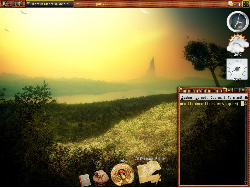
Když ho miluješ, není co řešit
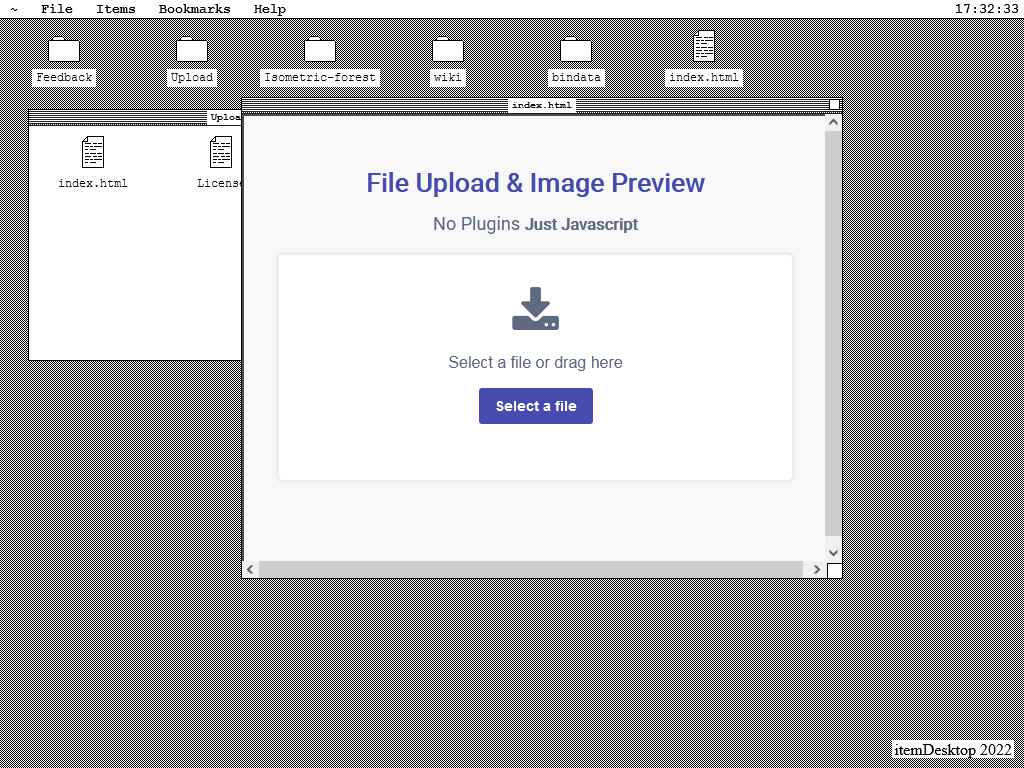
no už sa mi to stalo povinosťou raz za čas sem prispieť nejakým tým screenshotom, aktualne môj itemDesktop
Tiskni
Sdílej:


 13.1.2022 22:36
xkucf03 | skóre: 50
| blog: xkucf03
 13.1.2022 23:40
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
ato jako vydržíš takový pozadí :O :O mam uplně problém nato zavostřit voči :O :O
16.1.2022 03:45
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
je to aliasingem se nato musí kliknout :O ;D
 19.1.2022 13:54
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
 21.1.2022 11:55
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
aspoň tam nejsou takový ty rozmazaný kruhy :D
password_hash, která je na to určená. Ověření funguje tak, že klient pošle (v plaintextu) heslo a server ho ověří funkcí password_verify, která heslo znovu zahešuje a potom ověří to, že jsou heše stejné. Server potom nemusí heslo nikdy nikde ukládat přímo, stačí uložit pouze heš, ze kterého je téměř nemožné odvodit zpět heslo. A aby heslo nebylo zvenčí vidět, je spojení zabezpečeno např. TLS (tj. použitím HTTPS). Takovýto přístup je použitý i zde, na AbcLinuxu.
Jsou i jiné metody, které například eliminují nutnost heslo někam posílat, ale ty se na webu moc nepoužívají. (Pak máme ověření klientským certifikátem, one-time password, …)
Po ověření hesla je vhodné dát klientovi tzv. cookie („session ID“), která umožní ověření toho, že jde o přihlášeného uživatele, aby nebylo nutné znovu kontrolovat heslo. (Uložit heslo na klientovi a posílat ho při každé operaci možné je, ale ověření hesla je navrženo zpravidla tak aby trvalo poměrné dlouho.) Jedním z řešení je na serveru vygenerovat náhodné bajty a ty si uložit (do souboru nebo databáze). Jsou také poslány klientovi. Klient je potom posílá při každé operaci a server si ověří to, že je má zaznamenané. Odhlášení proběhne tak, že je záznam smazán ze serveru. Tento náhodný řetězec je v této chvíli víceméně heslem. Je nutné cookie ověřovat tak, aby doba porovnávání nezávisela na datech zaslaných klientem. (Můžete také použít například HMAC, ale stejně je nutné mít možnost zneplatnit uživatelovo session ID – říct klientovi, aby si smazal cookie nestačí.)
To že je systém single-user vůbec neznamená to, že nemusí probíhat žádné ověřování. I single-user systém můžete chránit heslem.
1.2.2022 19:53
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
:O :O mě jako nenapadlo žeto je nějaký uplně custom de :O :O
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

