Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Fluxbox - Gentoo Linux
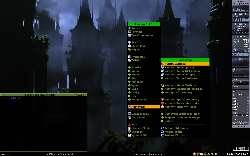
fluxbox, conky, adesklets
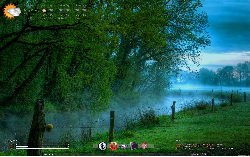
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
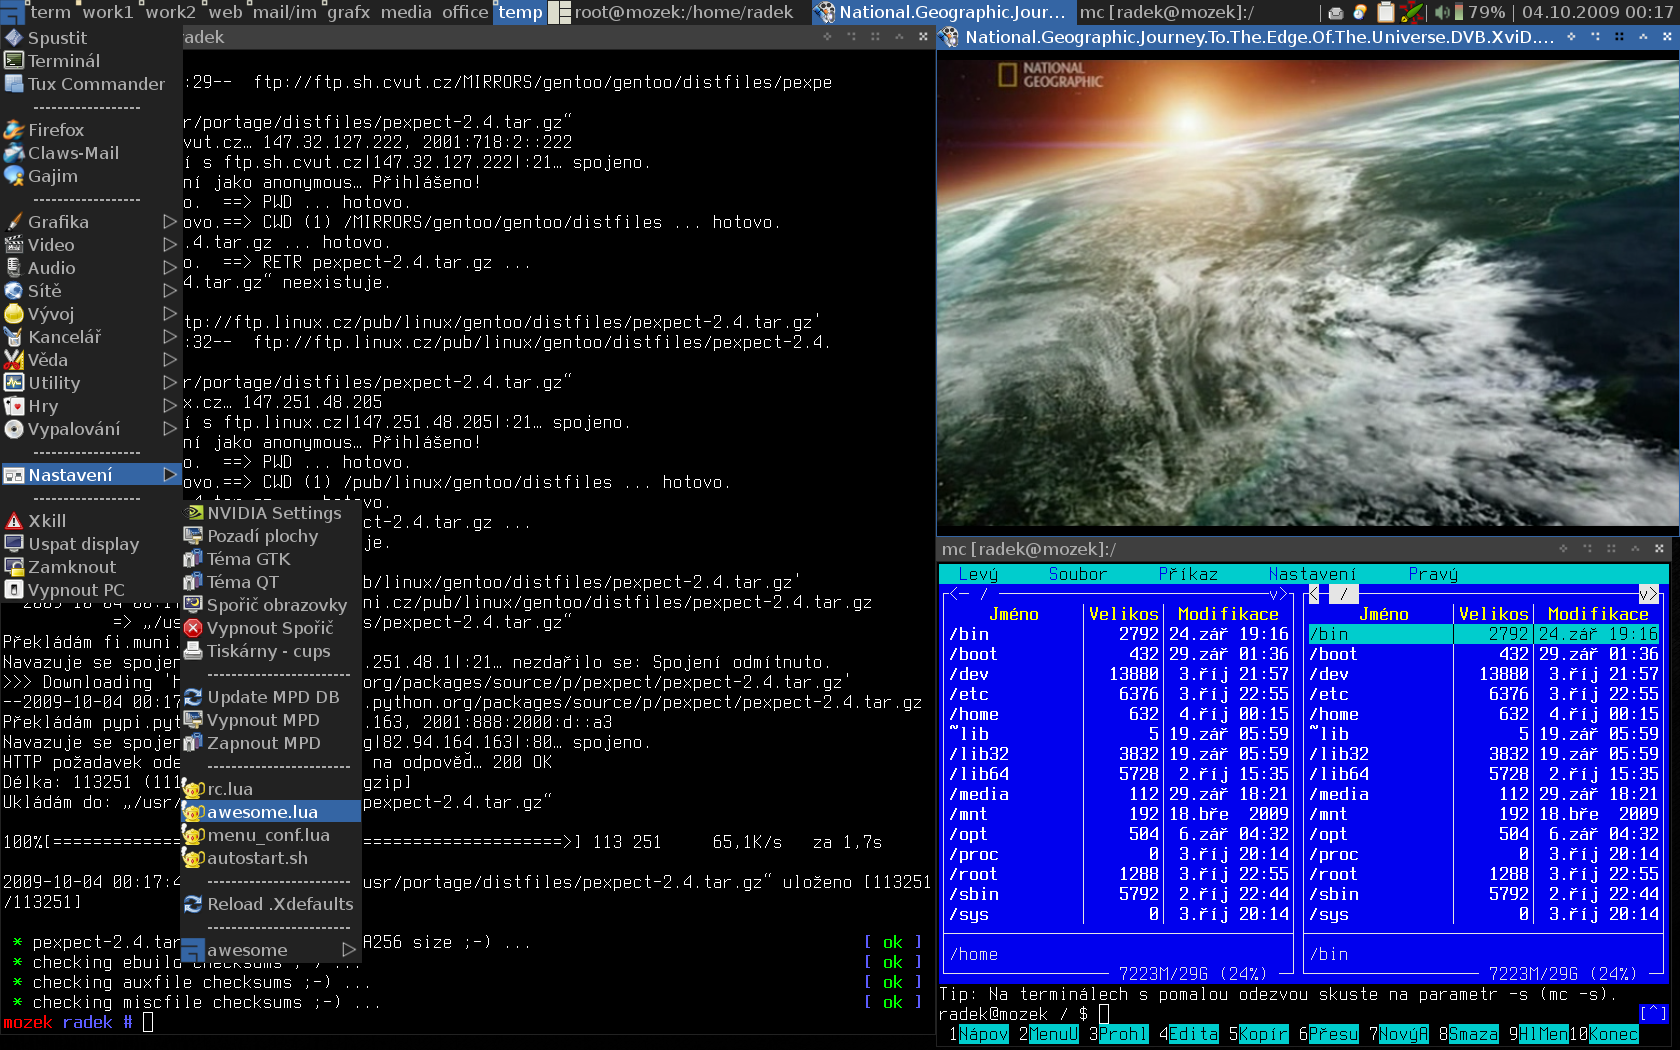
Výborně fungující awesome window manager. Po delší době používání je tiled mode nenahraditelný pomocník.
Moje upravené konfiguráky můžete stáhnout zde
Tiskni
Sdílej:


Zdravím
Prosím, jak máte vyřešené to tlačítko na vypnutí systému? Normálně přes halt / shutdown, nebo na to používáte nějakou utilitku? Díky
Awesome je perfektní věc. (Už) používám taky, a přesto, že jsem mu ze začátku moc nevěřil, nemohu si jej dnes vynachválit. Jen k dokonalé spokojenosti mi chybí dvě věci : čisté C API a možnost tvořit applety též pro plochu ( nechci používat Conky a pod...). Jinak fakt super.
Ahoj, to vypnuti mam normal pres poweroff (gentoo) - { "Vypnout PC", "/sbin/poweroff", homepath .. "/.config/awesome/themes/icons/apps/shutdown.png" }
Jinak po dlouhodobem zkouseni ruznych WM je awesome velice prijemna zmena, dela se v nem po lehkych upravach nejlepe a to jsem si prosel mnoha WM (kde1-2-3-4, gnome,xfce, openbox, fluxbox, pekwm, dwm, musca, icewm, window maker, ....).. Lua me taky moc nebere, ale co se da delat. Ono toho zase tolik potreba neni. Na netu je nekolik velice povedenych konfiguraci (koniu, anrxc, ...)., nebo zkratka sosnout me konfigy (je v nich vsechno pripravene) a pripadne si je upravit.
Díky za nakopnutí  Už mi to funguje taky (já to musel pokaždé spouštět přes konsoli a autentizovat se. už nemusím - sudo je mocnější příkaz než jsem tušil ).
Ty konfigy si určitě pro inspiraci a poučení projdu. Díky
Aha, tak ty už mám Došlo my to hned, jak jsem se dostal na tvůj blog. Dokonce tě mám v záložkách u Awesome. Když tě mám na drátě, tak díky za návod na nastavení Awesome 
Za nedlouho dam novou verzi, trochu vylepsenou..
OK.
Ještě nejsem hotový, ale jak jej budu mít kompletně nakonfigurovaný, tak sem hodím také screenshot. :-) BTW, bylo by možná dobré , kdyby jsi se zaměřil trochu i na applety. Na oficiální wiki sice nějaký popis je, ale je neúplný, takže jestli s tím máš trochu větší zkušennosti asi by se shodil trochu obsáhlejší popis.
v nove verzi konfigu bude aplet na volume a batt. jinak mam v baliku s konfigurakama i knihovnu vicious, kterou dela anrxc a je mozne pridat dalsi - cpu, ram, hdd, mail, mpd, ....
ono neni uplne lehke psat univerzalni konfig s apletama, protoze kazdej ma jinej system - nekdo ma baterku nekdo ne, nastaveni zvuku (MASTER/PCM) a tak dale ...
tak ja zabalim to co mam hotovo a vrazim to na net, jdu na to ...
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 4.10.2009 18:39
 5.10.2009 12:47