Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
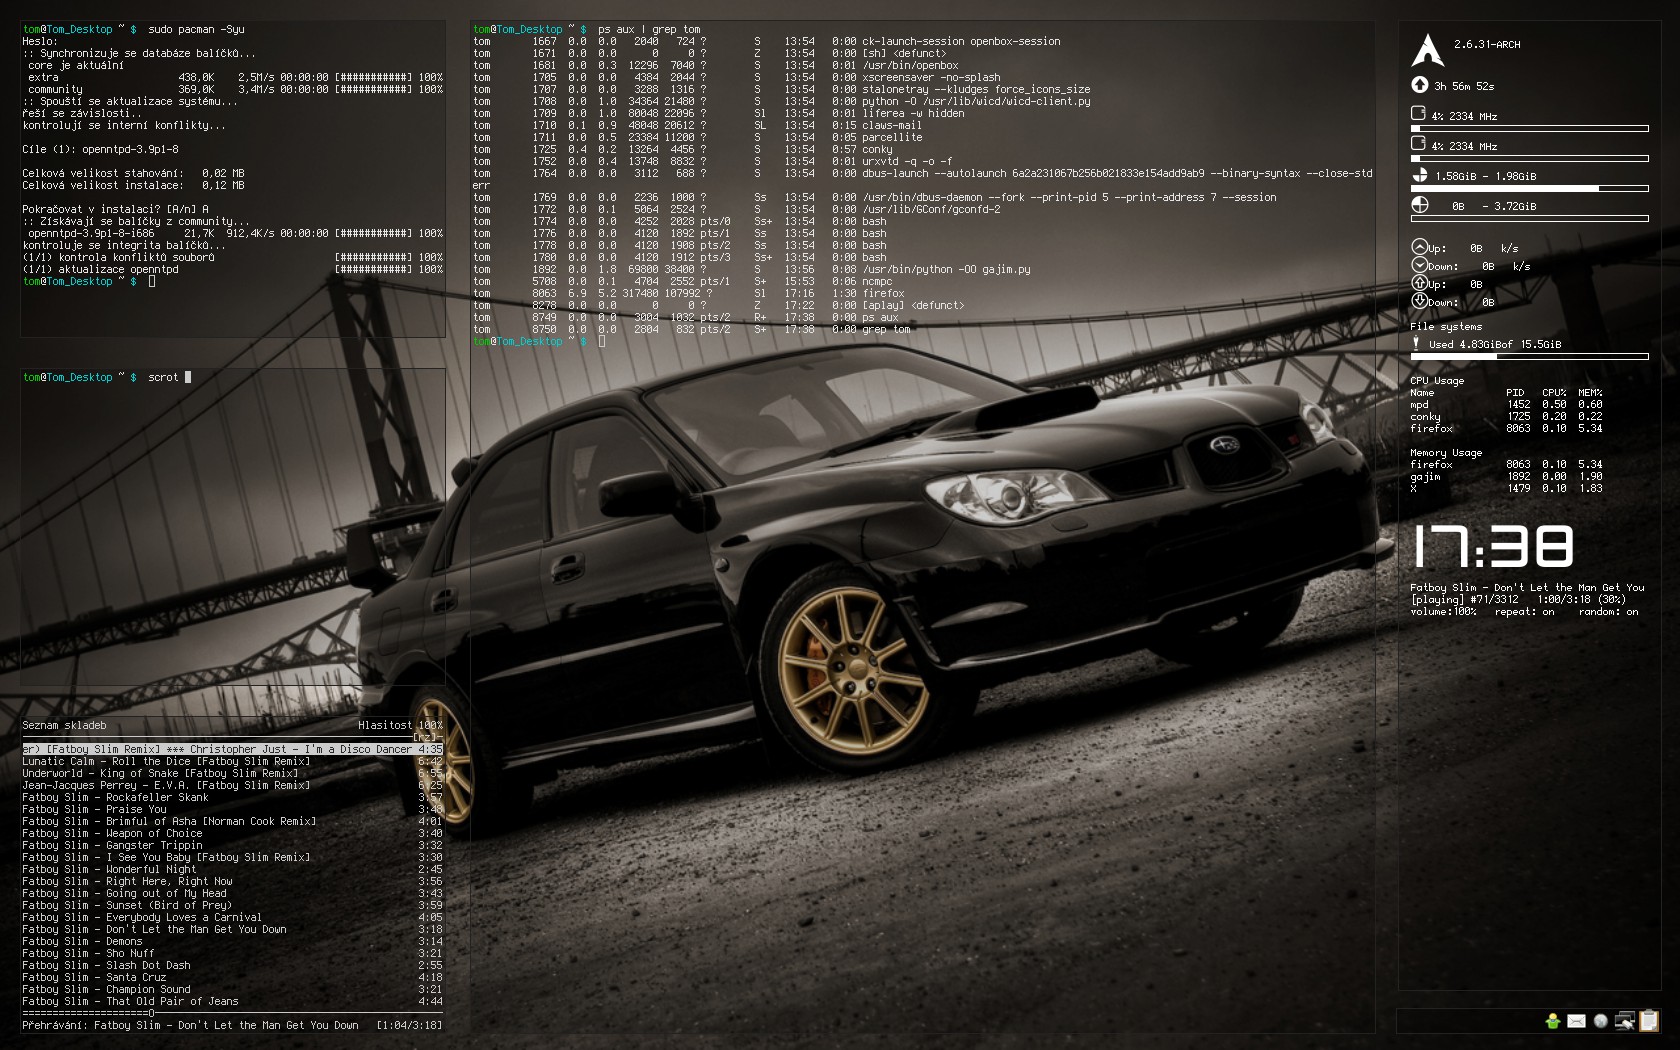
openbox + conky + stalonetray + urxvt
Tiskni
Sdílej:


 28.10.2009 17:57
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko

 28.10.2009 21:13
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
28.10.2009 21:40
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
28.10.2009 20:55
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
Přehrávač je ncmpc, kterým ovládám mpd. Jinak to urxvt mám nastavený přes konfiguráky. V .config/openbox/rc.xml mám toto
<application name="urxvt">
  <focus>yes</focus>
  <desktop>all</desktop>
  <decor>no</decor>
  <skip_pager>yes</skip_pager>
  <skip_taskbar>yes</skip_taskbar>
  <layer>below</layer>
</application>
a v .Xdefaults mám pro nastavení písma, průhlednosti atd. toto
urxvt*transparent:      true
urxvt*tintColor:        black
urxvt*shading:          80
urxvt*font:             xft:Terminus:pixelsize=12
urxvt*termName:         rxvt
urxvt*background:       #000000
urxvt*foreground:       #ffffff
urxvt*scrollBar:        false
Xft*dpi:                96
Xft*antialias:          true
Xft*hinting:            full
a potom v .config/openbox/autostart.sh je spouštím s parametrem geometry kterej určuje jejich polohu, např.
urxvtc -geometry 65x30+20+20
28.10.2009 23:05
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
29.10.2009 17:04
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
29.10.2009 18:11
FrostyX | skóre: 27
| blog: Frostyho_blog
| Olomouc
 29.10.2009 19:22
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
Tuhle základní funkci podporuje můj wm v základu. Menu mohu vyvolat i klikem na okraj obrazovky, takže nepotřebuji volné mezery, jak bylo výše zmiňováno v případě OB.
Používám Pekwm. Jako nevýhodu Pekwm oproti OB vidím méně aktivnější vývoj a opravování bugů, protože na tom dělá jeden nebo dva lidé, a nejsou pro něj grafické nástroje, jako je obconf atd.
Včera jsem zkoušel přiblížit OB nastavením blíže k Pekwm, ale daleko jsem se nedostal a vzdal jsem to.
 29.10.2009 20:45
asfethan | skóre: 10
| blog: asfalatum
| Bratislava
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 28.10.2009 19:09
 29.10.2009 07:18