Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
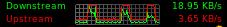
 Mám tento problém (MDV 2008.1) integr. 1GB Lan na desce Asus M2NPV-VM Každopádně se mi toto děje kdekoliv jinde s Linuxem...tedy konkrétně Mandrivou. No prostě nezdá se mi že by takto měla fungovat síťovka na nové síti (samosebou CAT.6) Gigové 3COM Switche za nějakých 100 000,- atd atd... Takže předpokládám že i když by měla být Mandriva hodně User Friendly asi jsem někde něco přehlídl a nenastavil. Zajímavostí je že když se podíváte na obrázek, který přikládám a uvidíte tu hrůzu tak když jsem při této hrůze zapl VirtualBox s Widlema a v nich zapl kopírování běželo to plnou rychlostí jako kdyby tam byla 100/Mbit Síťovka což předpokládám je normální emulace ve VirtualBoxu. Až tak by mě to nepřekvapilo, kdyby se při tomto kopírování ve stejnou chvíli nezvýšila rychlost přenosu v samotné Mandrivě jako by se najednou s těma Widlema předháněla No fakt nerozumím tomu.
 16.6.2008 12:57
stybla | skóre: 29
| Praha
16.6.2008 16:10
stybla | skóre: 29
| Praha
eth3: network connection up using port A

    speed:           1000

    autonegotiation: yes

    duplex mode:     full

    ...
eth0      Link encap:Ethernet  HWadr 00:1A:92:59:8A:9D
          inet adr:192.168.1.165  Všesměr:192.168.1.255 Maska:255.255.255.0
          inet6-adr: fe80::21a:92ff:fe59:8a9d/64 Rozsah:Linka
          AKTIVOVÁNO VŠESMĚROVÉ_VYSÍLÁNÍ BĚŽÍ MULTICAST  MTU:1500  Metrika:1
          RX packets:298834 errors:0 dropped:0 overruns:0 frame:0
          TX packets:186430 errors:0 dropped:0 overruns:0 carrier:0
          kolizí:0 délka odchozí fronty:1000
          RX bytes:113519602 (108.2 MiB)  TX bytes:24317496 (23.1 MiB)
          Přerušení:16 Vstupně/Výstupní port:0x8000

lo        Link encap:Místní smyčka
          inet adr:127.0.0.1 Maska:255.0.0.0
          inet6-adr: ::1/128 Rozsah:Počítač
          AKTIVOVÁNO SMYČKA BĚŽÍ  MTU:16436  Metrika:1
          RX packets:1634 errors:0 dropped:0 overruns:0 frame:0
          TX packets:1634 errors:0 dropped:0 overruns:0 carrier:0
          kolizí:0 délka odchozí fronty:0
          RX bytes:323759 (316.1 KiB)  TX bytes:323759 (316.1 KiB)
 16.6.2008 18:03
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
large readwrite = yes
ja som to zmenil na "no". Inak teda odporucam nainstalovat na obe masiny utilitu netcat a tlacit data cez nu z /dev/zero na /dev/null.
large readwrite není mám to tam někam dopsat? Nebo je to jinde? Děkuji
 24.6.2008 17:15
DjAARA | skóre: 32
| Praha|Náklo|Olomouc
# cat \etc\samba\smb.conf
cat: etcsambasmb.conf: No such file or directory
Nějak se vám převrátily lomítka
 .
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz