Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Dobrý večer,
pomocí cp -avx jsem zkopíroval celý obsah kořenového adresáře, kde sídlí Archlinux (x86_64), na jednu primární jednotku externího pevného disku (jedná se o rámeček, ve kterém je klasický SATA 3,5" pevný disk). Do adresáře /boot je připojena samostatná jednotka, takže jsem musel tento adresář (jeho obsah) zkopírovat zvlášť. (Na externím pevném disku jsem nevytvořil zvlášť jednotku pro /boot.)
Upravil jsem fstab, mkinitcpio.conf, menu.lst na externím pevném disku. Vygeneroval jsem kernel26.img pomocí mkinitcpio a nainstaloval grub do MBR externího pevného disku.
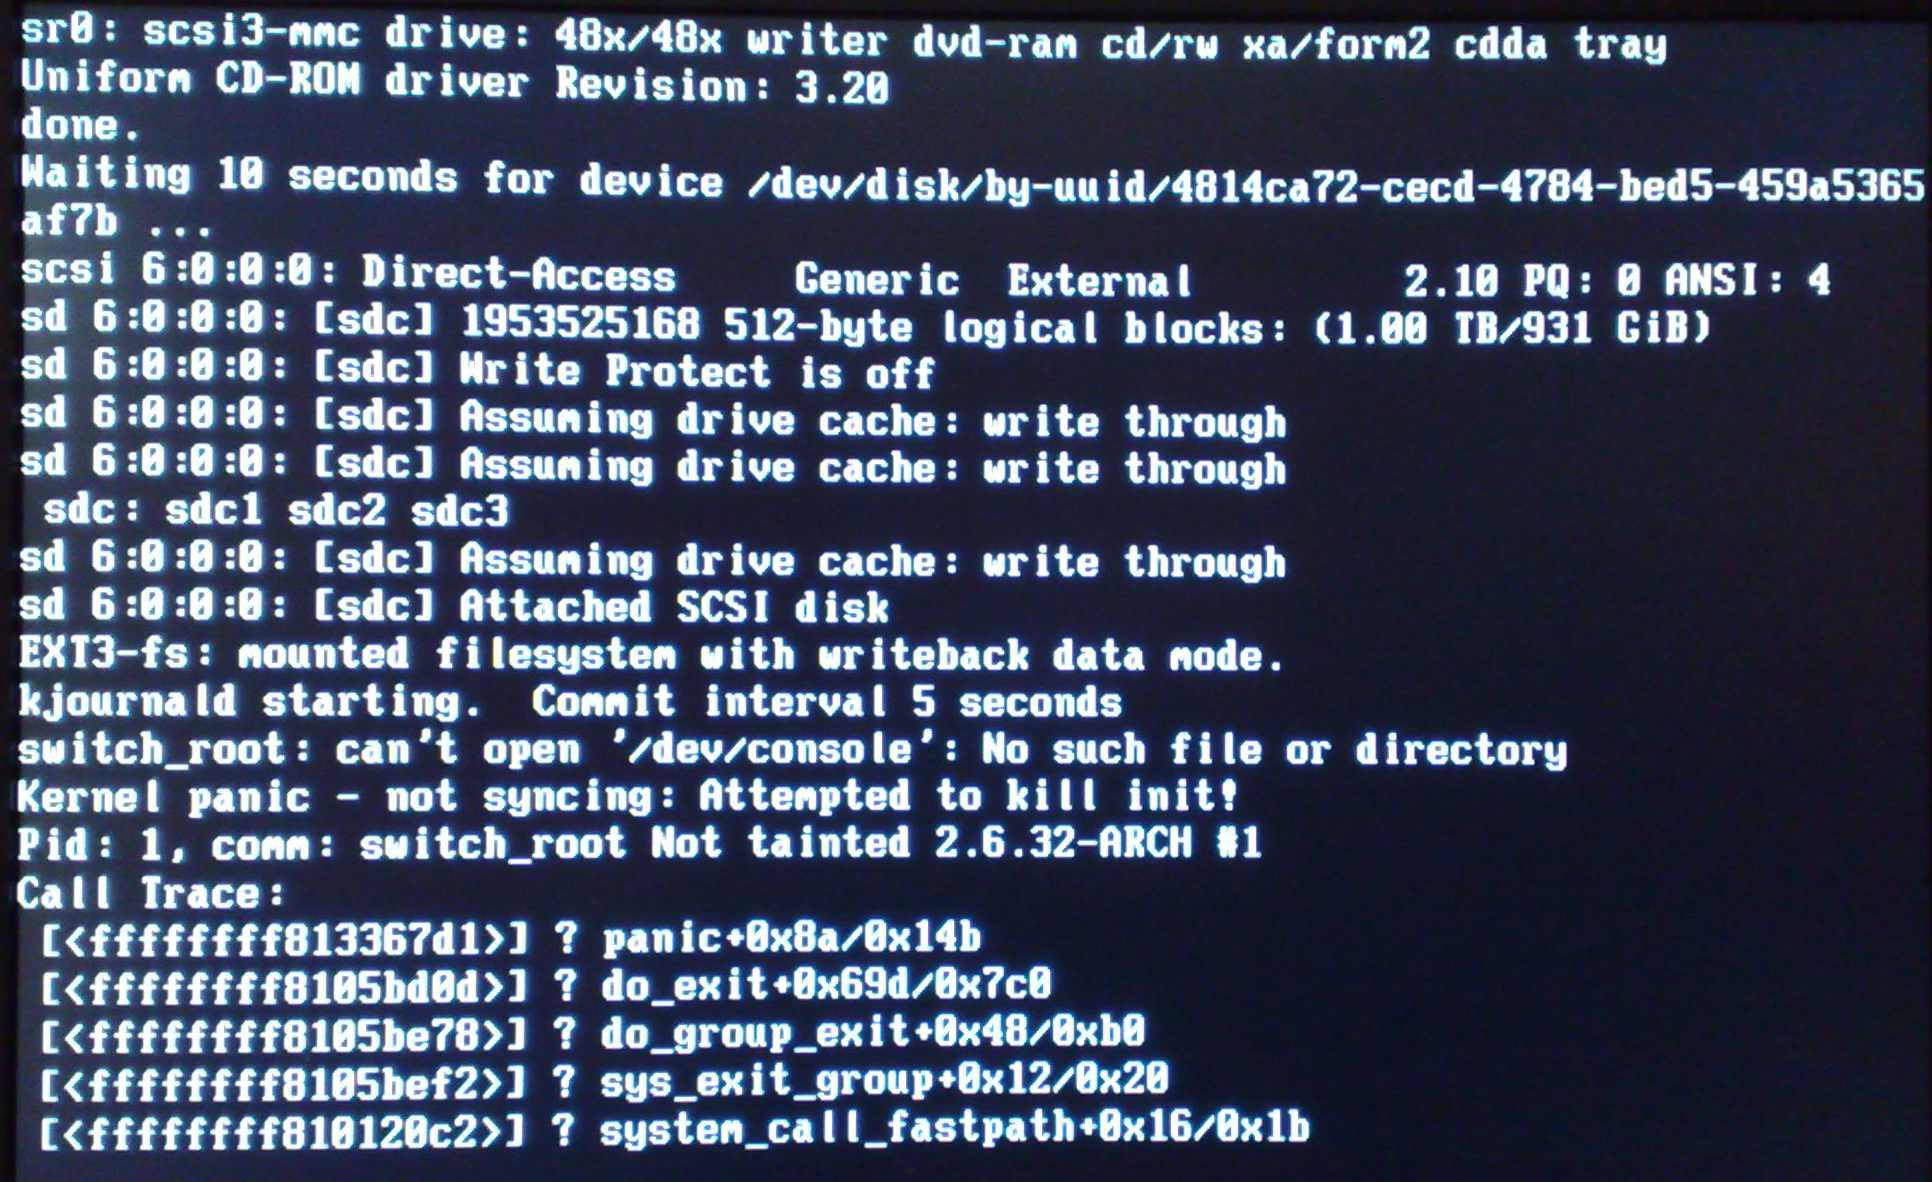
Když se ale pokouším nastartovat Archlinux z toho externího pevného disku, tak bootování skončí s chybou (viz příloha). Do přílohy jsem dal i fstab, mkinitcpio.conf a menu.lst; které se nacházejí na externím pevném disku.
Poznámka: Používám systém souborů ext3.
Předem děkuju za odpovědi. Informace dle potřeby doplním.
Řešení dotazu:
Myslím si, že obsah adresáře /dev zabezpečuje udev. Takže by se /dev/console mělo vytvořit automaticky.
Kořen jsem zkopíroval s parametrem -x, --one-file-system, takže logicky se obash adresáře /dev nezkopíroval.
Jinak když normálně nastartuju Archlinux z interních pevných disků (mám dva v softwarovém RAIDu level 1), tak mount mj. ukazuje:
udev on /dev type tmpfs (rw,nosuid,relatime,size=10240k,mode=755)
Zkusím to. Zatím děkuju.
Děkuju moc!  Natvrdo jsem zkopíroval obsah adresáře
/dev na ten externí disk a jede to! (Tohle mě vůbec nanapadlo.)
 25.2.2010 22:40
Nicky726 | skóre: 56
| blog: Nicky726
25.2.2010 22:42
Nicky726 | skóre: 56
| blog: Nicky726
Speciální háčky a jaderné moduly tam jsou, viz připojený konfigurační soubor mkinitcpio.conf.
Co se týká druhé otázky, tak jsem trochu bezradný. Mám v PC dva interní pevné disky SATA — /dev/sda a /dev/sdb. Musím podat vysvětlení: /dev/sda má kapacitu 750 GB, /dev/sdb 320 GB. /dev/sdb je rozdělen následovně:
Výpis fdisk -l /dev/sdb:

Zařízení Zavádět   Začátek       Konec    Bloky    Id  Systém
/dev/sdb1   *           1          24      192748+  fd  Linux RAID samorozpoznatelný
/dev/sdb2              25         632     4883760   fd  Linux RAID samorozpoznatelný
/dev/sdb3             633       38913   307492132+  fd  Linux RAID samorozpoznatelný
/dev/sda má první tři oddíly stejně veliké jako /dev/sdb. Pro jistotu podávám výpis fdisk -l /dev/sda:
Zařízení Zavádět   Začátek       Konec    Bloky    Id  Systém
/dev/sda1   *           1          24      192748+  fd  Linux RAID samorozpoznatelný
/dev/sda2              25         632     4883760   fd  Linux RAID samorozpoznatelný
/dev/sda3             633       38913   307492132+  fd  Linux RAID samorozpoznatelný
/dev/sda4           38914       91201   420003360   83  Linux
Takže 1. oddíl na /dev/sdb je "spárován" s 1. oddílem na /dev/sda v softwarovém RAIDu level 1. To samé platí pro 2. a třetí oddíl. Pro jistotu připojuju /etc/mdadm.conf.
V rámci /dev/md3 jsem vytvořil (lvm2) skupinu array a v rámci této skupiny "jednotku" root.
A proto nevím, zda vůbec a jak lze dd použít.
26.2.2010 11:07
Nicky726 | skóre: 56
| blog: Nicky726
Už jsem to vyřešil i přes jenom "obyčejné" cp (viz výše). Děkuju za snahu mi pomoct. (Postup mám uveden v blogu, viz Kterak jsem Archlinux na externí pevný disk zkopíroval.)
Jenom mě napadla ještě taková věc: Všechny operace (kopírování...) jsem prováděl v režimu eSATA (ten rámeček má jak USB, tak i eSATA). Ale bootuju Archlinux přes USB, protože v BIOSu ten pevnej disk, pokud je připojenej přes eSATA, nevidím.
Nemohlo to zapříčinit tyhle problémy?
mknod -m 600 /mnt/arch/dev/console c 5 1

mknod -m 666 /mnt/arch/dev/null c 1 3
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz