Po osmi letech od vydání verze 2.0 byla vydána nová major verze 3.0 multiplatformního editoru tagů MusicBrainz Picard (Wikipedie). Přehled novinek, vylepšení a oprav v changelogu.
Mezinárodní federace hudebního průmyslu (International Federation of the Phonographic Industry) navrhla Evropské komisi zařazení populárního open-source nástroje yt-dlp na evropský seznam 'padělků a pirátství' (EU Counterfeit and Piracy Watch List) pro rok 2027 (plné znění žádosti IFPI). IFPI ve svém podání označuje tento aktivně vyvíjený a o rozličné funkce bohatší fork youtube-dl za 'závažný problém' pro hudební průmysl, v
… více »Byla vydána nová verze 7.4 linuxové distribuce Parrot OS (Wikipedie). Jedná se o linuxovou distribuci založenou na Debianu a zaměřenou na penetrační testování, digitální forenzní analýzu, reverzní inženýrství, hacking, anonymitu nebo kryptografii. Přehled novinek v příspěvku na blogu.
Dnes startuje desátý ročník oblíbené kyberbezpečnostní soutěže The Catch organizované Forenzní laboratoří CESNETu. Letos zavede soutěžící do světa národních výzkumných a vzdělávacích sítí (NREN). Čekají na vás tematické úlohy založené na principu Capture the Flag (CTF), hledání ukrytých flagů i zajímavé ceny. Otestujte své schopnosti a vyrazte na lov flagů.
Byly zpracovány a na YouTube zveřejněny videozáznamy z konference LinuxDays 2026.
Německý startup Aleph Alpha k příležitosti výročí sjednocení Německa zveřejnil open-weight jazykový model Kolibri, vyvíjený s ohledem na unijní pojetí autorského práva, ochranu osobních údajů GDPR a nařízení EU o umělé inteligenci, jehož 'Kodexu správné praxe' je Aleph Alpha signatářem. Výsledkem tohoto přístupu je transparentnější technologie, kterou například budou moci využívat evropské veřejné instituce, ovšem za cenu
… více »Nvidia zveřejnila návrh nové bezpečnostní platformy pro nasazování AI agentů. Jedná se o nasazení AI za použití OpenShell a Sentry, dvou oddělených bezpečnostních vrstev, v nichž může Sentry monitorovat a vyhodnocovat chování AI v OpenShellu tak, že ho v krajním případě až vypne. Mělo by to zabránit dalším únikům AI ze sandboxu.
Přímý přenos (YouTube) z konference LinuxDays 2026, jež probíhá tento víkend v Praze v prostorách FIT ČVUT. Na programu je spousta zajímavých přednášek.
Byla vydána nová verze 0.17.0 programovacího jazyka Zig (Codeberg, Wikipedie). Přispělo 206 vývojářů. Přehled novinek v poznámkách k vydání.
Open-source projekt OpenDLSS-NR je 'bitově přesná reimplementace' neuronové rendrovací sítě DLSS 5 od společnosti NVIDIA, jenže pro grafické API Vulkan (DLSS slouží k vylepšování klasickým způsobem vyrendrovaných snímků pomocí lokálních modelů umělé inteligence, a to v reálném čase). Projekt není nijak spojen se společností NVIDIA, je pouze pro OS Windows a natrénované váhy modelu si uživatelé musí obstarat sami. Zdrojový kód je k dispozici na GitHubu, pod licencí MIT s výjimkou pro komponenty třetích stran.
52 54 00 12 34 56 DA AA DB 4D 99 1F 08 00 45 00 01 7D 80 3C 40 00 40 06 61 13
AC 14 00 01 AC 14 00 02 B6 FB 01 BD 97 07 6E 61 63 B4 0A A9 80 18 01 4E DD 6B
00 00 01 01 08 0A 00 6A D1 BD 00 00 09 29 00 00 01 45 FF 53 4D 42 2F 00 00 00
00 18 01 20 00 00 00 00 00 00 00 00 00 00 00 00 00 08 27 AD 01 08 10 6C 0E FF
00 00 00 04 40 CC 00 00 00 FF FF FF FF 08 00 06 01 00 00 06 01 3F 00 00 00 00
00 06 01 1B 63 49 13 B4 E6 59 13 A4 E6 71 A9 EB 69 F9 BC 31 21 28 98 B7 DE 1B
43 F5 EA 90 A5 8E A6 4F 14 8C 74 C2 74 83 49 CC 10 B3 DE AE AA DC 49 E6 96 B7
E5 4E 2B 90 5A 22 A2 1B 63 4E D4 8C C3 77 0E 85 49 CC 29 E4 DC 1D 15 B3 DE 1B
9A 2C E9 E6 96 6F 80 73 03 8C B6 09 43 E4 E0 73 43 8C EE BD 10 01 49 CC D0 B7
DC 19 15 B7 E1 71 41 3D 7E 46 BC 31 B7 DA 6A 22 33 EF 36 08 75 19 43 5C 00 2E
00 2E 00 5C 00 2E 00 2E 00 5C 00 41 00 48 00 52 00 50 00 51 00 4F 00 55 00 08
04 02 00 E2 16 E2 6F 4F 49 54 49 27 F7 E1 6F 50 44 52 43 43 44 4B 43 59 41 48
55 41 42 43 56 53 42 42 4F 54 43 41 46 46 47 43 57 42 4A 44 58 4B 46 56 42 4F
59 57 53 43 4D FD F9 9F 93 99 98 91 98 EB 62 4B 46 47 54 53 52 4C 50 41 54 00
00 00 00 7D 03 00 00 02 00 00 00 00 00 00 00 02 00 00 00 5C 00 00 00 01 10 00
00 00 00 00 00
A chci ho prevest na pcap soubor, abych ho mohl zobrazit ve wiresharku. Prevedl jsem ho tedy na tento format, kteremu by mel text2pcap rozumnet:
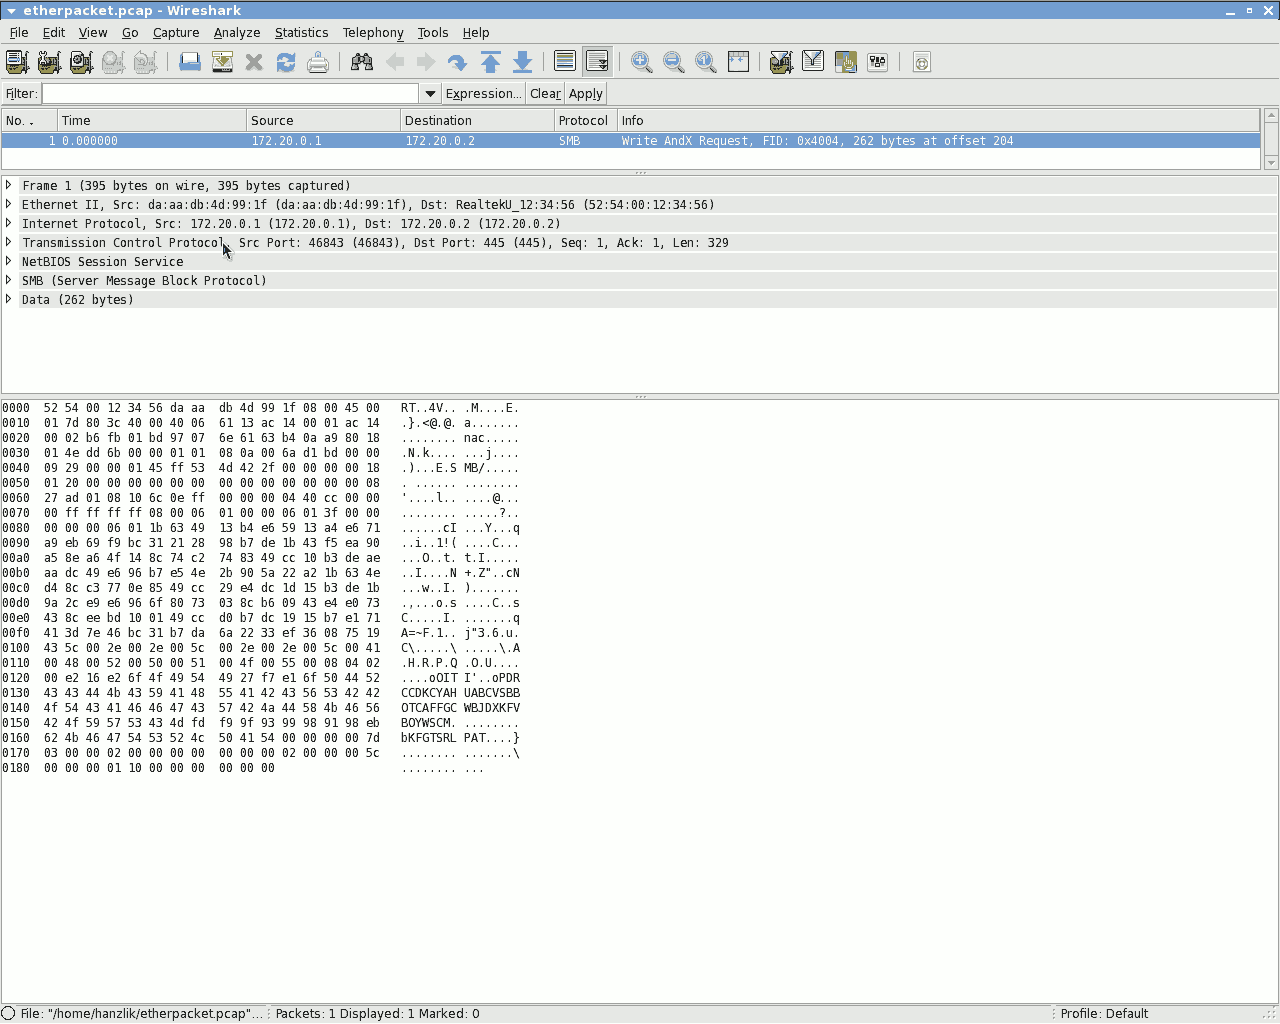
000000 52 54 00 12 34 56 DA AA DB 4D 99 1F 08 00 45 00 01 7D 80 3C 40 00 40 06 61 13 AC 14 00 01 AC 14 00 02 B6 FB 01 BD 97 07 6E 61 63 B4 0A A9 80 18 01 4E DD 6B00 00 01 01 08 0A 00 6A D1 BD 00 00 09 29 00 00 01 45 FF 53 4D 42 2F 00 00 00 00 18 01 20 00 00 00 00 00 00 00 00 00 00 00 00 00 08 27 AD 01 08 10 6C 0E FF 00 00 00 04 40 CC 00 00 00 FF FF FF FF 08 00 06 01 00 00 06 01 3F 00 00 00 00 00 06 01 1B 63 49 13 B4 E6 59 13 A4 E6 71 A9 EB 69 F9 BC 31 21 28 98 B7 DE 1B 43 F5 EA 90 A5 8E A6 4F 14 8C 74 C2 74 83 49 CC 10 B3 DE AE AA DC 49 E6 96 B7 E5 4E 2B 90 5A 22 A2 1B 63 4E D4 8C C3 77 0E 85 49 CC 29 E4 DC 1D 15 B3 DE 1B 9A 2C E9 E6 96 6F 80 73 03 8C B6 09 43 E4 E0 73 43 8C EE BD 10 01 49 CC D0 B7 DC 19 15 B7 E1 71 41 3D 7E 46 BC 31 B7 DA 6A 22 33 EF 36 08 75 19 43 5C 00 2E 00 2E 00 5C 00 2E 00 2E 00 5C 00 41 00 48 00 52 00 50 00 51 00 4F 00 55 00 08 04 02 00 E2 16 E2 6F 4F 49 54 49 27 F7 E1 6F 50 44 52 43 43 44 4B 43 59 41 48 55 41 42 43 56 53 42 42 4F 54 43 41 46 46 47 43 57 42 4A 44 58 4B 46 56 42 4F 59 57 53 43 4D FD F9 9F 93 99 98 91 98 EB 62 4B 46 47 54 53 52 4C 50 41 54 00 00 00 00 7D 03 00 00 02 00 00 00 00 00 00 00 02 00 00 00 5C 00 00 00 01 10 00 00 00 00 00 00Vysledny pcap soubor jsem otevrel ve wiresharku avsak vypada nejak poskozene i kdyz si jsem jisty, za paket mam odchytnuty cely. Ve wiresharku to vypada takto: http://img682.imageshack.us/img682/6445/wireshark.png Udelal jsem nekde behem prevodu chybu?
Řešení dotazu:
awk 'BEGIN{printf "000000"}{printf " %s",$0}END{printf "\n"}'
$ cat packet.txt
000000 52 54 00 12 34 56 DA AA DB 4D 99 1F 08 00 45 00 01 7D 80 3C 40 00 40 06 61 13 AC 14 00 01 AC 14 00 02 B6 FB 01 BD 97 07 6E 61 63 B4 0A A9 80 18 01 4E DD 6B00 00 01 01 08 0A 00 6A D1 BD 00 00 09 29 00 00 01 45 FF 53 4D 42 2F 00 00 00 00 18 01 20 00 00 00 00 00 00 00 00 00 00 00 00 00 08 27 AD 01 08 10 6C 0E FF 00 00 00 04 40 CC 00 00 00 FF FF FF FF 08 00 06 01 00 00 06 01 3F 00 00 00 00 00 06 01 1B 63 49 13 B4 E6 59 13 A4 E6 71 A9 EB 69 F9 BC 31 21 28 98 B7 DE 1B 43 F5 EA 90 A5 8E A6 4F 14 8C 74 C2 74 83 49 CC 10 B3 DE AE AA DC 49 E6 96 B7 E5 4E 2B 90 5A 22 A2 1B 63 4E D4 8C C3 77 0E 85 49 CC 29 E4 DC 1D 15 B3 DE 1B 9A 2C E9 E6 96 6F 80 73 03 8C B6 09 43 E4 E0 73 43 8C EE BD 10 01 49 CC D0 B7 DC 19 15 B7 E1 71 41 3D 7E 46 BC 31 B7 DA 6A 22 33 EF 36 08 75 19 43 5C 00 2E 00 2E 00 5C 00 2E 00 2E 00 5C 00 41 00 48 00 52 00 50 00 51 00 4F 00 55 00 08 04 02 00 E2 16 E2 6F 4F 49 54 49 27 F7 E1 6F 50 44 52 43 43 44 4B 43 59 41 48 55 41 42 43 56 53 42 42 4F 54 43 41 46 46 47 43 57 42 4A 44 58 4B 46 56 42 4F 59 57 53 43 4D FD F9 9F 93 99 98 91 98 EB 62 4B 46 47 54 53 52 4C 50 41 54 00 00 00 00 7D 03 00 00 02 00 00 00 00 00 00 00 02 00 00 00 5C 00 00 00 01 10 00 00 00 00 00 00

$ text2pcap packet.txt packet.bin
Input from: packet.txt
Output to: packet.bin
Wrote packet of 51 bytes at 0
Read 1 potential packet, wrote 1 packet
$
Soubor packet.bin jsem predhodil memu wiresharku (1.2.2) a znovu vidim jen ten defekt. Prikladam soubor packet.bin, muzete ho prosim zkusit a napsat mi, zda ho take vidite poskozeny, ci v poradku? Dekuji
 6.4.2010 23:56
Vašek Lorenc | skóre: 27
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz