Programovací jazyk Python byl vydán v nové major verzi 3.15.0. Podrobný přehled novinek v aktualizované dokumentaci.
BIGWORDS.PAGE je open-source webová aplikace, která po otevření odkazu v prohlížeči vykreslí přes celou obrazovku jednoduché informační sdělení. Zpráva i její nastavení jsou uložené v části URL za znakem #, například odkaz https://bigwords.page/#abclinuxu zobrazí jako velký bílý nápis 'abclinuxu' na černém pozadí. Obsah odkazu lze upravovat i vestavěným editorem, ten umožňuje nastavovat formátování a vizuální efekty textu, časovače, QR kódy a obrázky. Zdrojový kód je dostupný pod licencí MIT na GitHubu.
V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Zaznam pro uzivatele vypada asi takhle:
ahoj   Auth-Type := Local, Cleartext-Password == "svete"
       Service-Type = Framed-User,
       Framed-Protocol = PPP,
       Framed-IP-Address = 192.168.123.10
       Framed-IP-Netmask = 255.255.255.0,
       Framed-Routing = Broadcast-Listen,
       Framed-Compression = Van-Jacobsen-TCP-IP
Vsechno funguje, nyni bych ale potreboval vytvorit i sit bez zabezpeceni.
Predstavuju si to nasledovne: Uzivatel se pripoji k siti bez jakehokoliv zabezpeceni (wifi i pres kabel). Automaticky dostane IP a bude pripojeny. Firewall mu povoli pouze port 80 a vsechny http pozadavky presmeruje na firewall, kde bude navod na pripojeni k radiusu.
Jedine, co jsem nasel je ChilliSpot,ale to se mi nelibi.
Jedine reseni, ktere mne napadlo, je pouzit 2 wifi site (nebo virtual ap). Jednu bez zabezpeceni a druhou zabezpecenou.
Neda se to udelat nejak snadneji? Tedy na jedne siti?
Dekuji za rady.
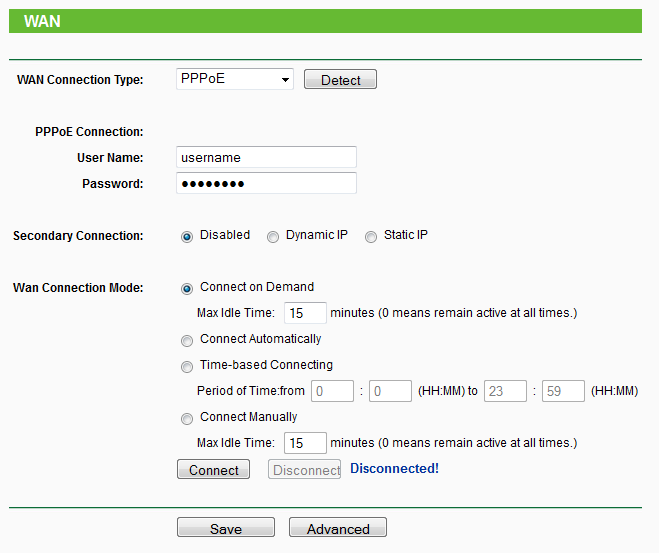
To je prave problem. Abych mohl pouzit 2 SSID, musim mit 2 WiFi karty, nebo to nastavit softwarove na 1 karte. Na to ale zase musim neco, co to podporuje. Treba tahle krasna krabicka TP-LINK TL-WR741ND za 525Kc to urcite umet nebude
- v pripade WLAN, pouzit vysielace (APcka),ktore zvladaju viacero SSID (a tym padom maju podporu VLAN). Navzajom sa lisia v sposobe autentifikacie a kazdy SSID je mapovany na samostatnu VLANu teda samostatnu podsiet
 Pak by bylo reseni koupit drahou krabicku, nebo do levne narvat OpenWrt (asi to tak skonci).
Tomu jsem se prave chtel vyhnout, ale koukam, ze to asi nebude mozne
- Pochopitelne potrebujete switche, ktore to podporuju.
 Umi to take fungovat jako radius klient pres kabel? Jako napr. TL-WR741ND (priloha)?
Enable VLAN - Check this box and then you can change the VLANID of each SSID. If you want to configure the Guest and Internal networks on VLAN, the switch you are using must support VLAN. As a prerequisite step, configure a port on the switch for handling VLAN tagged packets as described in the IEEE802.1Q standard, and enable this field.
VLANID (1-4) - Provide a number between 1 and 4095 for VLAN. This will cause the device to send packets with VLAN tags. The switch connecting with the device must support VLAN IEEE802.1Q frames. The wireless stations connecting to the SSID of a specified VLANID can communicate with the PC connecting to the port with the same VLANID on the Switch.
---------------
Jeste mne napadlo, kdybych do nejake podobne krabicky dal OpenWrt a na 1 karte vytvoril 2 SSID. Nestacilo by jenom nastavit kazde jinou sitovou adresu?
Krabicka by se pres kabel pripojila na server a overila se pres radius, to by ji umoznilo pouzivat rozsah 192.168.0.0 - 192.168.255.255 (/16). (A kdyby nekdo na kabel pripojil vlastni krabicku, tak by mu nefungovala.)
1. SSID by dostalo 192.168.0.0  - 192.168.15.255 (/20) - bez zabezpeceni
2. SSID by dostalo 192.168.16.0 - 192.168.31.255 (/20) - zabezpecene radiusem
Firewall v OpenWrt krabicce by poresil pristup z 1. SSID, tedy presmerovani vseho na port 80 na serveru. 2. SSID by fungovalo jako normalni WPA enterprise radius AP.
Takhle by to asi melo fungovat, ale je s tim moc prace
Krabička má více radiových přijímačů a může na více kanálech vysílat současně.Na to jsou potreba i 2 anteny.
Netuším jestli OpenWRT má tak hlubokou podporu HW v této či jiné konkrétní krabičce.To by melo zaviset na typu WiFi v pouzite krabicce. U Atherosu by snad nemel byt problem. Takhle nejak se to dela v OpenWrt:
config wifi-device  wl0
    option type     broadcom
    option channel  5

config wifi-iface
    option device   wl0
    option network  lan
    option mode     ap
    option ssid     "AP - encrypted"
    option encryption psk2
    option key      "h4tr5ht46sh546etrh"

config wifi-iface
    option device   wl0
    option network  wifi
    option mode     ap
    option ssid     "AP - shared"
    option encryption none
V principu nejsou potřeba. Tak jako v přijímací televizní anténě je zachyceno mnoho kanálu, které pak se šíří kabelem a výběr a naladění kanálu je až na úrovni přijímače, i do vysílací antény mohu poslat signál více vysílačů. Potřebuji samozřejmě nějaký slučovač, který umožní začlenit signál vysílače do antény tak aby neovlivnoval jiné vysílače. Ale asi konstrukce je nepodstatný detail. V té konfiguraci ale máte specifikaciKrabička má více radiových přijímačů a může na více kanálech vysílat současně.Na to jsou potreba i 2 anteny.
channel na úrovni celeho device. Spíše bych čekal, že jednotlivé SSID budou vysílat na různých kanálech aby se méně rušily.
 20.12.2011 12:44
randy | skóre: 21
| Hviezdoslavov
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz