Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Řešení dotazu:
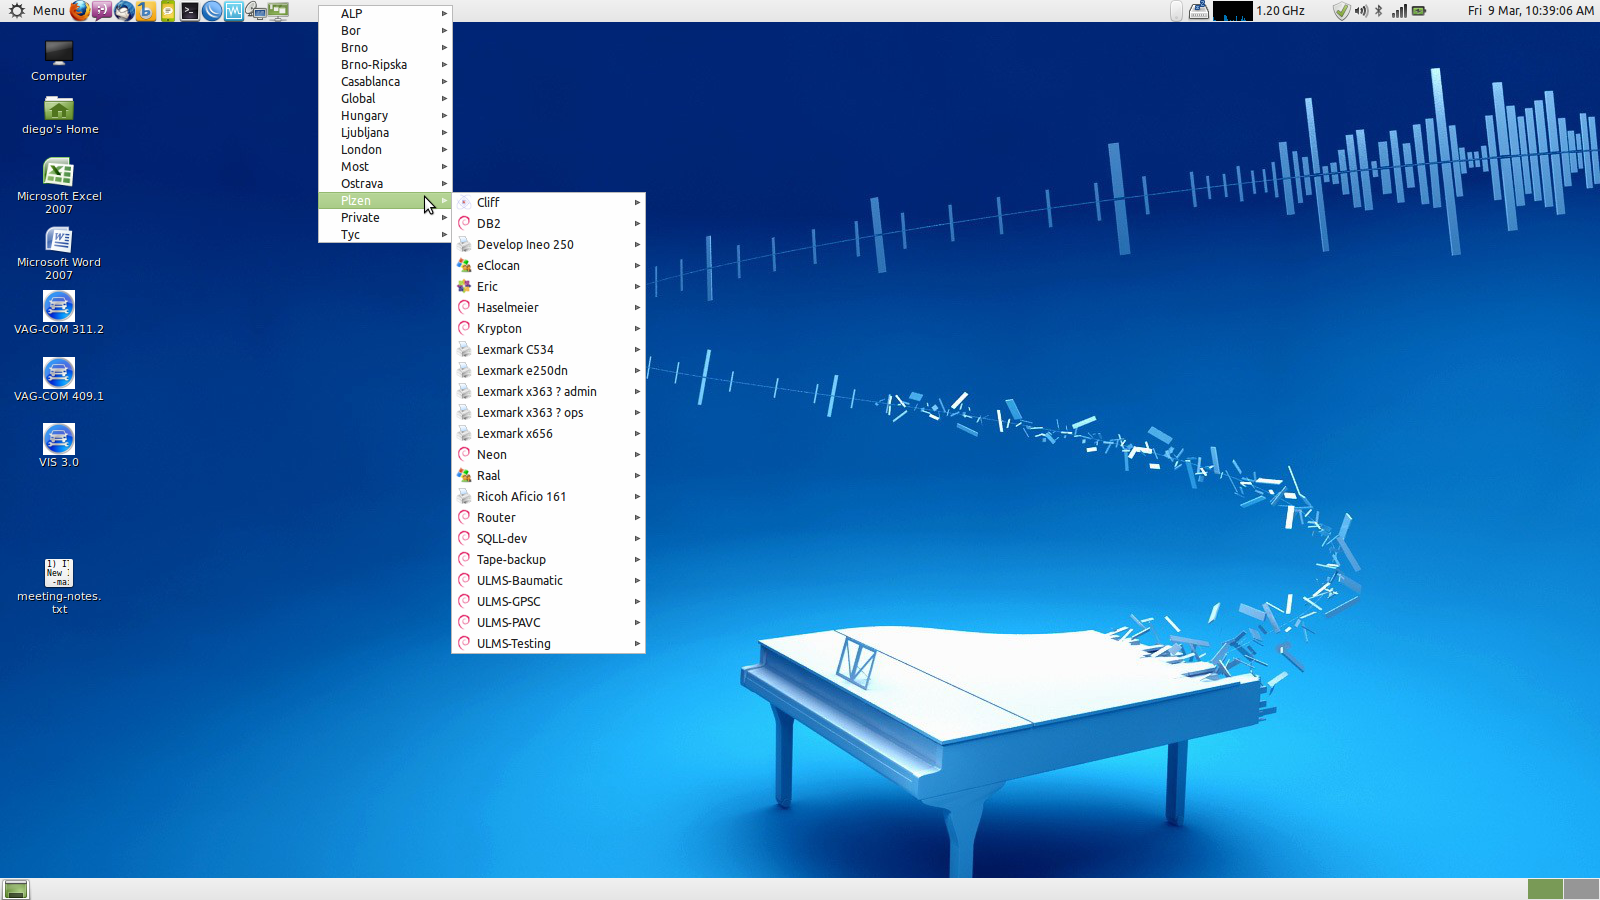
# ssh aaa@bbb.cc. Jen bych to měl rád něčím obalené.
Z mého pohledu není potřeba obalovat vůbec, stačí mi dokonfigurovat si zkratky pomocí .ssh/config. Opravdu netuším, co víc, bych s tím ještě řešil.+1 Případně člověk může použít záložky v KDE (Konsole), ale zatím jsem neměl tu potřebu. Naopak užitečné mi přijde si něčím obalit sshfs – typicky si člověk připojuje server někam do
/mnt/sshfs/example.com – a je otrava psát:
sshfs example.com:/ /mnt/sshfs/example.comkdyž stačí napsat
moje-zkratka example.com
 7.3.2012 07:47
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog
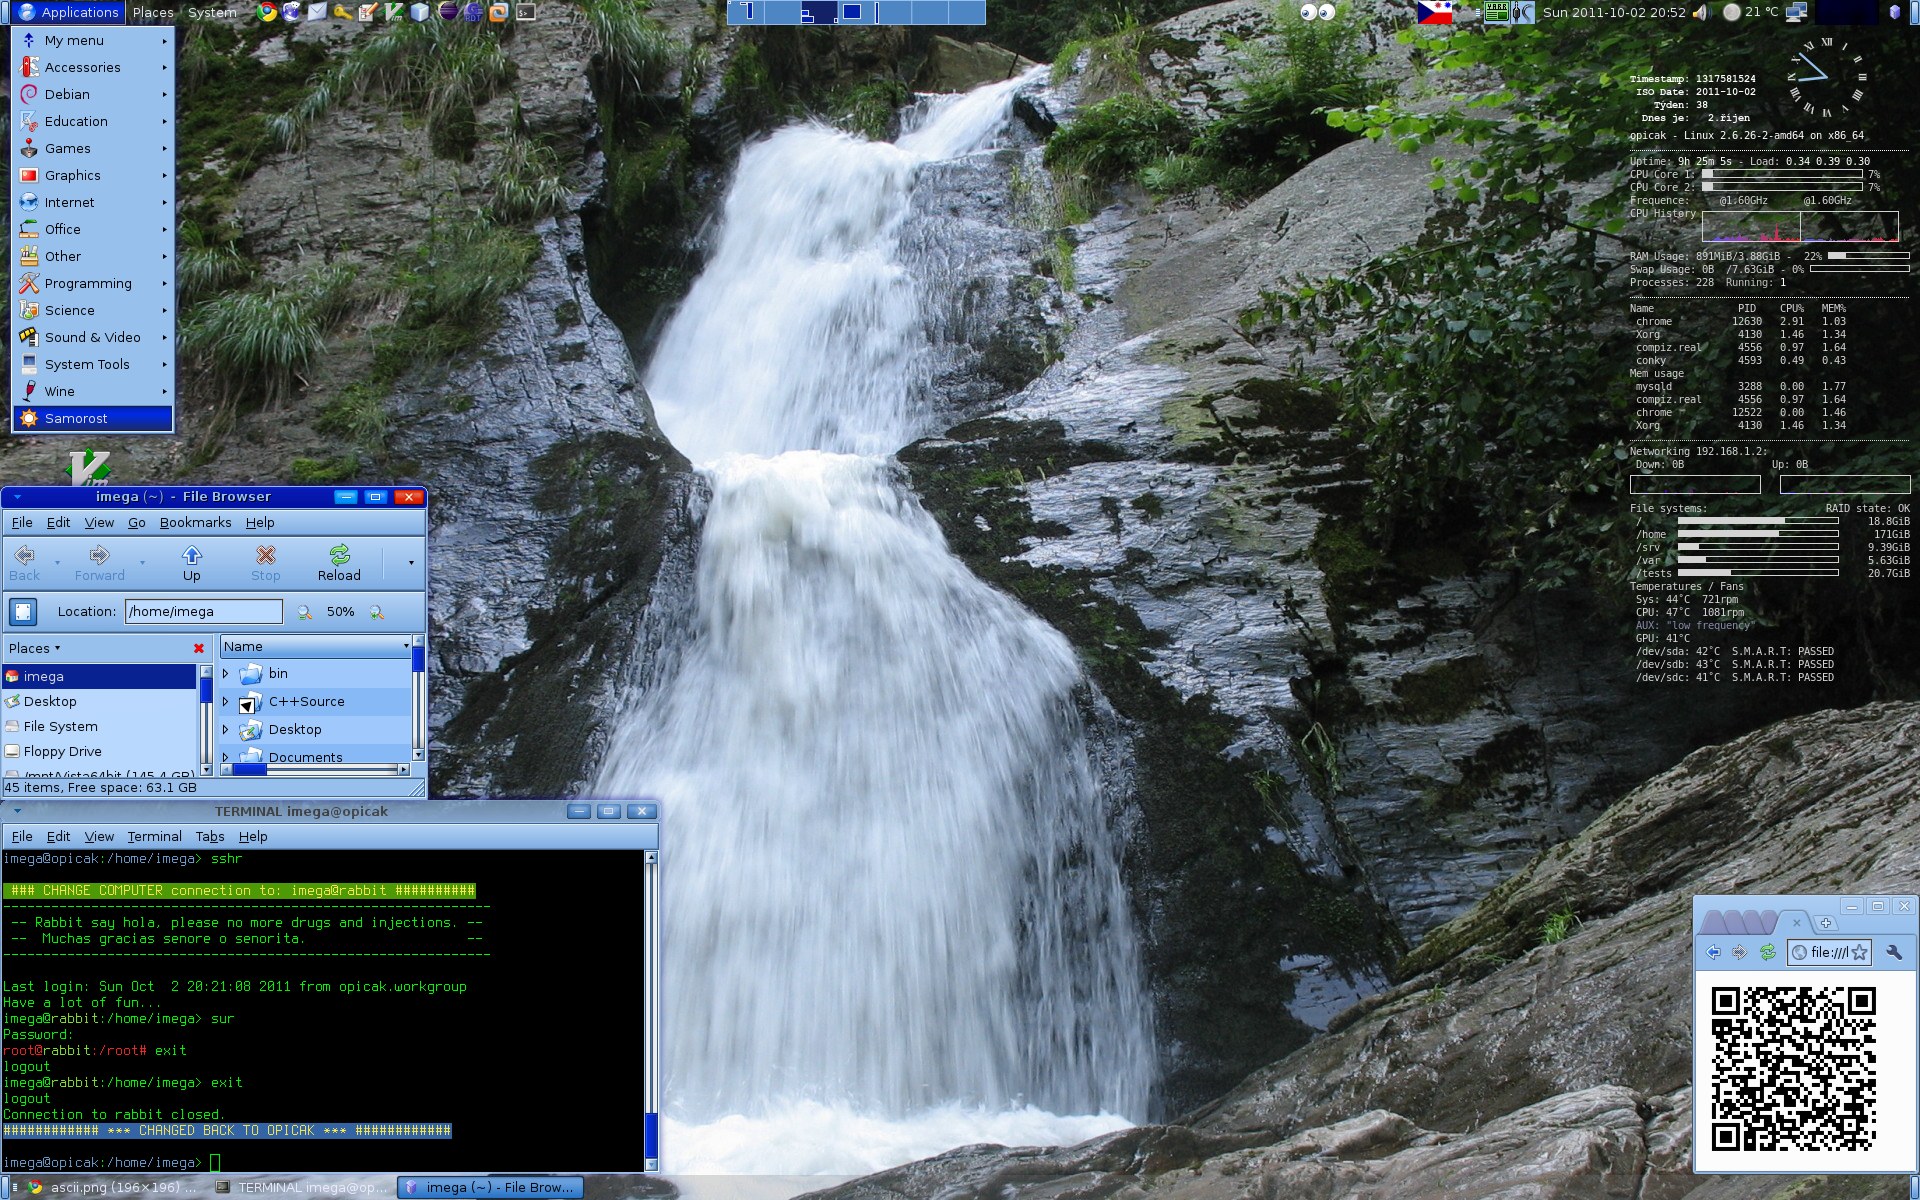
ssh<nazev-serveru> a pak jen napíšu ssh<pismeno> + <tab> a vyberu si. A mám to tak proto, že měním i title terminálů (když měním taby nebo mám jednotlivé terminály tak jsou snáze identifikovatelné ve window manageru) a dělám barevné oddělovací řádky (kuk vlevo dole), takže když jedu šoupákem jasně vím kde se co dělo (a když můžu tak měním i barvu PS1 dle důležitosti, ale to už je věc cílového serveru). ssh na[TAB] → ssh nazev-serveruaniž bych si na to musel psát skripty (stačí si přidat servery do
.ssh/config) a o nastavení názvu záložky/okna se postará Konsole.
o nastavení názvu záložky/okna se postará Konsole.Hmm, funguje to doopravdy spolehlivě? Konsoli teda nemám, používám xterm (a předtím urxvt, co se choval imho stejně) a nastaví se mi to jenom někdy... v praxi to pak vypadá tam, že se někam naconnectím, změní se title, spojení zavřu, naconnectím jinam a title se nezmění. A to co je v těch titlech po pár dnech provozu je úplně mimo realitu :D ale nikdy mě to zatím nenaštvalo tak, abych to nějak hlouběji řešil :)
#!/bin/bash
SERVER=$(basename $0)
ssh ${SERVER:4}
Na ten mám pak v cestě různé odkazy typu ssh-user@server.example.com, ssh-root@server.example.com atd.
su.
echo "ssh david@abcserver" > ssh/abcserver
echo "ssh david@000server" > ssh/000server
vsemu sem dal chmod 700 a upravil sem cestu aby kdyz pustim gnome-terminal stacilo zadat napr. 0 >tab< >enter< po prihlaseni se zmeni zahlavni gnome-terminalu na user@server pochopitelne je nakopirovani ssh klice na pokud mozno vsechny servery, pripadne je potreba upravit to ssh o -i ciziklic.pub pod widlema sem pouzival http://puttysm.sourceforge.net/ tam sem to mel nastaveny jako Win + 1 -> server1, Win +2 -> server2, akorat to sem nemusel lezt na takovou hromadu serveru jako lezu ted :(
gnome-terminal -e "ssh root@server"
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 7.3.2012 01:03
 9.3.2012 21:34

 9.3.2012 10:46