Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
port    9066
proto   udp
dev     tun

server  10.8.0.0        255.255.255.0
topology subnet

push "dhcp-option DNS 10.8.0.6"
push "dhcp-option DNS 10.8.0.3"
push "route 10.0.0.0 255.255.255.0"

ifconfig-pool-persist ipp.txt

user    nobody
group   nobody

ca      ca.crt
cert    server.crt
key     server.key  # This file should be kept secret
dh      dh2048.pem

max-clients 10
keepalive 10 120
status openvpn-status.log

comp-lzo
client-to-client
persist-key
persist-tun
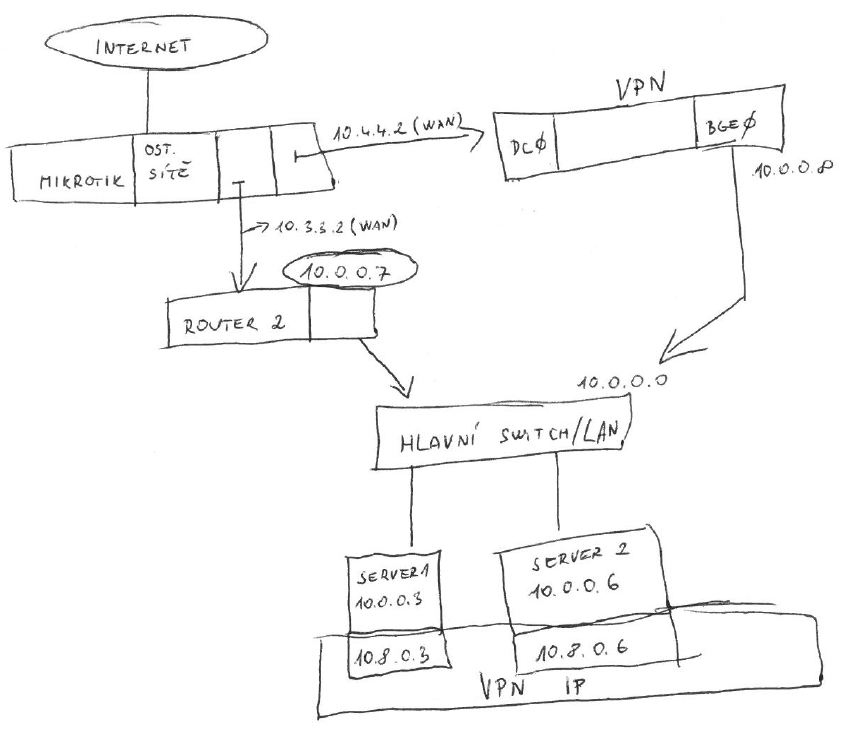
tcpdump icmp na všech počítačích a všech jejich síťovkách vedle sebe. Pak hezky uvidíš, kam pingy dorazí a odkud se nevrátí. Také bys tam měl vidět ICMP redirect, který default gateway pošle LAN počítačům, aby komunikovali napřímo s VPN serverem a ne přes default gw.
root@VPN:~ # netstat -rn
Routing tables

Internet:
Destination        Gateway            Flags      Netif Expire
default            10.0.0.7           UGS        bge0
10.0.0.0/24        link#1             U          bge0
10.0.0.8           link#1             UHS         lo0
10.4.4.0/24        link#2             U           dc0
10.4.4.2           link#2             UHS         lo0
10.8.0.0/24        10.8.0.1           UGS        tun0
10.8.0.1           link#4             UHS         lo0
10.8.0.2           link#4             UH         tun0
127.0.0.1          link#3             UH          lo0
Zkoušel jsem na VPN serveru "route add 10.0.0.0/24 10.8.0.1", ale něco mám nejspis spatne:
route: writing to routing socket: File exists
add net 10.0.0.0: gateway 10.8.0.1 fib 0: route already in table
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 10.12.2015 12:37