Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).
Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Řešení dotazu:
 3.4.2016 16:35
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
mynetworks = 127.0.0.0/8 [::ffff:127.0.0.0]/104 [::1]/128
3.4.2016 20:24
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
 Tak jen stručně - MX záznam slouží pro příjem pošty, nemusí existovat (pokud ti někdo z netu chce poslat e-mail do domény, co nemá MX, ptá se na A záznam a ten snad nějaký máš). A do
mynetworks přidej na konec IP adresu, ze které se budeš k SMTP serveru připojovat (veřejnou, připojuješ-li se do netu nebo lokální, máš-li server ve své LAN). Mělo by to jet, pokud tě třeba neblokuje firewall ISP (často blokují port 25 svým zákazníkům do Internetu) nebo firewall na serveru...
alebo ešte ma napadlo v configu mynetworks, má tam byť aj moja ipPodle toho, jak máš nastavená oprávnění. Pokud máš SMTP autentizaci, tak nemusí. Když to rozbiješ, staneš se open-relay a cizí lidé přes tebe začnou rozesílat spam.
ako to má vyzerať keď ju tam chcem pridať?Co třeba ji tam dopsat stejně, jako jsou tam ty předchozí tři?
3.4.2016 21:11
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
user@vps:~# telnet mx1.seznam.cz 25
Trying 77.75.78.42...
Connected to mx1.seznam.cz.
Escape character is '^]'.
220 2.0.0 Seznam SMTP server waiting for your HELO/EHLO
quit
221 2.0.0 Thanks for your visit, have a nice day.
Connection closed by foreign host.
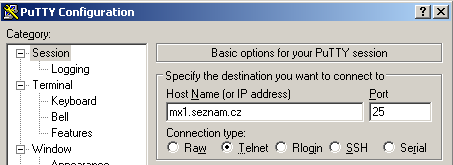
Pokud máš starší Windows, můžeš z příkazové řádky zkusit telnet jako v linuxu. Pokud máš novější Windows, které nemají telnet, můžeš zkusit Putty, viz příloha. Pokud se pozdrav od Seznamu neobjeví a končí to timeoutem, je to blokováno a v tom případě to musíš řešit s ISP, co ti to blokuje.
netstat -tlpn
traceroute -Tp 80
tcpdump
netstat -tlpn
traceroute -Tp 25
tcpdump
Active Internet connections (only servers)
Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name
tcp        0      0 127.0.0.1:587           0.0.0.0:*               LISTEN      1823/sendmail: MTA:
tcp        0      0 0.0.0.0:80              0.0.0.0:*               LISTEN      1927/apache2
tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      1595/sshd
tcp        0      0 127.0.0.1:25            0.0.0.0:*               LISTEN      1823/sendmail: MTA:
tcp6       0      0 :::22                   :::*                    LISTEN      1595/sshd
tcpdump tam je len ssh spojenie somnou
Active Internet connections (only servers)
Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name
tcp        0      0 127.0.0.1:587           0.0.0.0:*               LISTEN      1823/sendmail: MTA:
tcp        0      0 0.0.0.0:80              0.0.0.0:*               LISTEN      1927/apache2
tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      1595/sshd
tcp        0      0 127.0.0.1:25            0.0.0.0:*               LISTEN      1823/sendmail: MTA:
tcp6       0      0 :::22                   :::*                    LISTEN      1595/sshd
3.4.2016 21:50
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
inet_interfaces = all
# See /usr/share/postfix/main.cf.dist for a commented, more complete version


# Debian specific:  Specifying a file name will cause the first
# line of that file to be used as the name.  The Debian default
# is /etc/mailname.

smtpd_banner = $myhostname ESMTP $mail_name (Debian/GNU)
biff = no

# appending .domain is the MUA's job.
append_dot_mydomain = no

# Uncomment the next line to generate "delayed mail" warnings
#delay_warning_time = 4h

readme_directory = no

# TLS parameters
smtpd_tls_cert_file=/etc/ssl/certs/ssl-cert-snakeoil.pem
smtpd_tls_key_file=/etc/ssl/private/ssl-cert-snakeoil.key
smtpd_use_tls=yes
smtpd_tls_session_cache_database = btree:${data_directory}/smtpd_scache
smtp_tls_session_cache_database = btree:${data_directory}/smtp_scache

# See /usr/share/doc/postfix/TLS_README.gz in the postfix-doc package for
# information on enabling SSL in the smtp client.

myhostname = moja.domena
mydomain = $myhostname
myorigin = $myhostname
alias_maps = hash:/etc/aliases
alias_database = hash:/etc/aliases
myorigin = /etc/mailname
mydestination = $myhostname, $mydomain, mail.$mydomain, localhost
relayhost =
mynetworks = 127.0.0.0/8 [::ffff:127.0.0.0]/104 [::1]/128 mojaip
mailbox_command = procmail -a "$EXTENSION"
mailbox_size_limit = 0
recipient_delimiter = +
inet_interfaces = all
je tu niekde chyba?
 5.4.2016 16:01
Max | skóre: 73
| blog: Max_Devaine
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 3.4.2016 16:19
 3.4.2016 22:01