Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
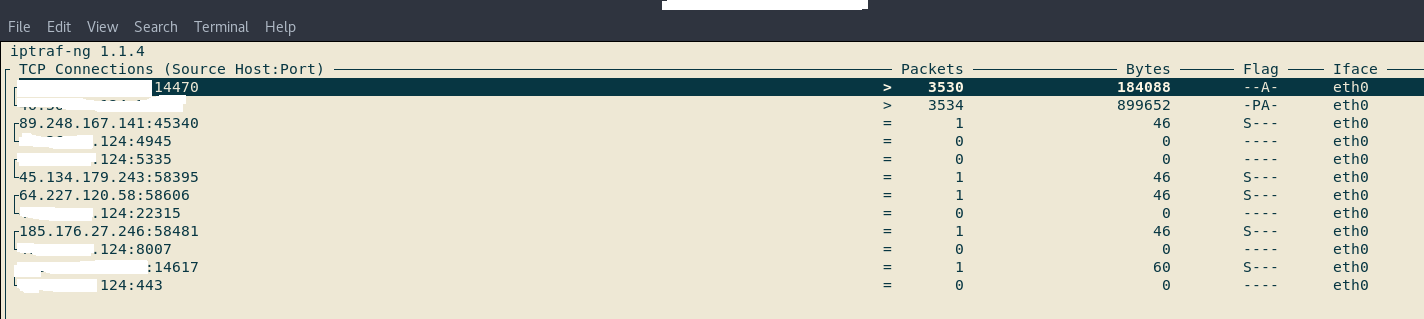
TCP Connections      Packets       Bytes     Flag

ip:port                    = 1                 46         S---
mojeip                     = 0                0          ----
Řešení dotazu:
 30.4.2020 02:14
Jendа | skóre: 78
| blog: Jenda
| JO70FB
cca. na 7-12 % je NetworkManagerOsobně nevidím důvod mít u staticky nastaveného serveru network manager.
ale tato podezřelá spojení stále probíhala. Je to vůbec možné ?Tipnu si, že to povoluje libovolná odchozí spojení a samozřejmě RELATED,ESTABLISHED.
Nebo jenom čtu špatně ty výstupy a ukazuje mi to i packety, které "litaji kolem" meho interfacu z toho virt. prostredi providera ?Ano, to je také možné. Zjistíš to podle toho, že se podíváš na zdrojové a cílové adresy těch paketů…
30.4.2020 22:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
mam vypnutou i odpoved na pingJo, takové stroje mám nejradši.
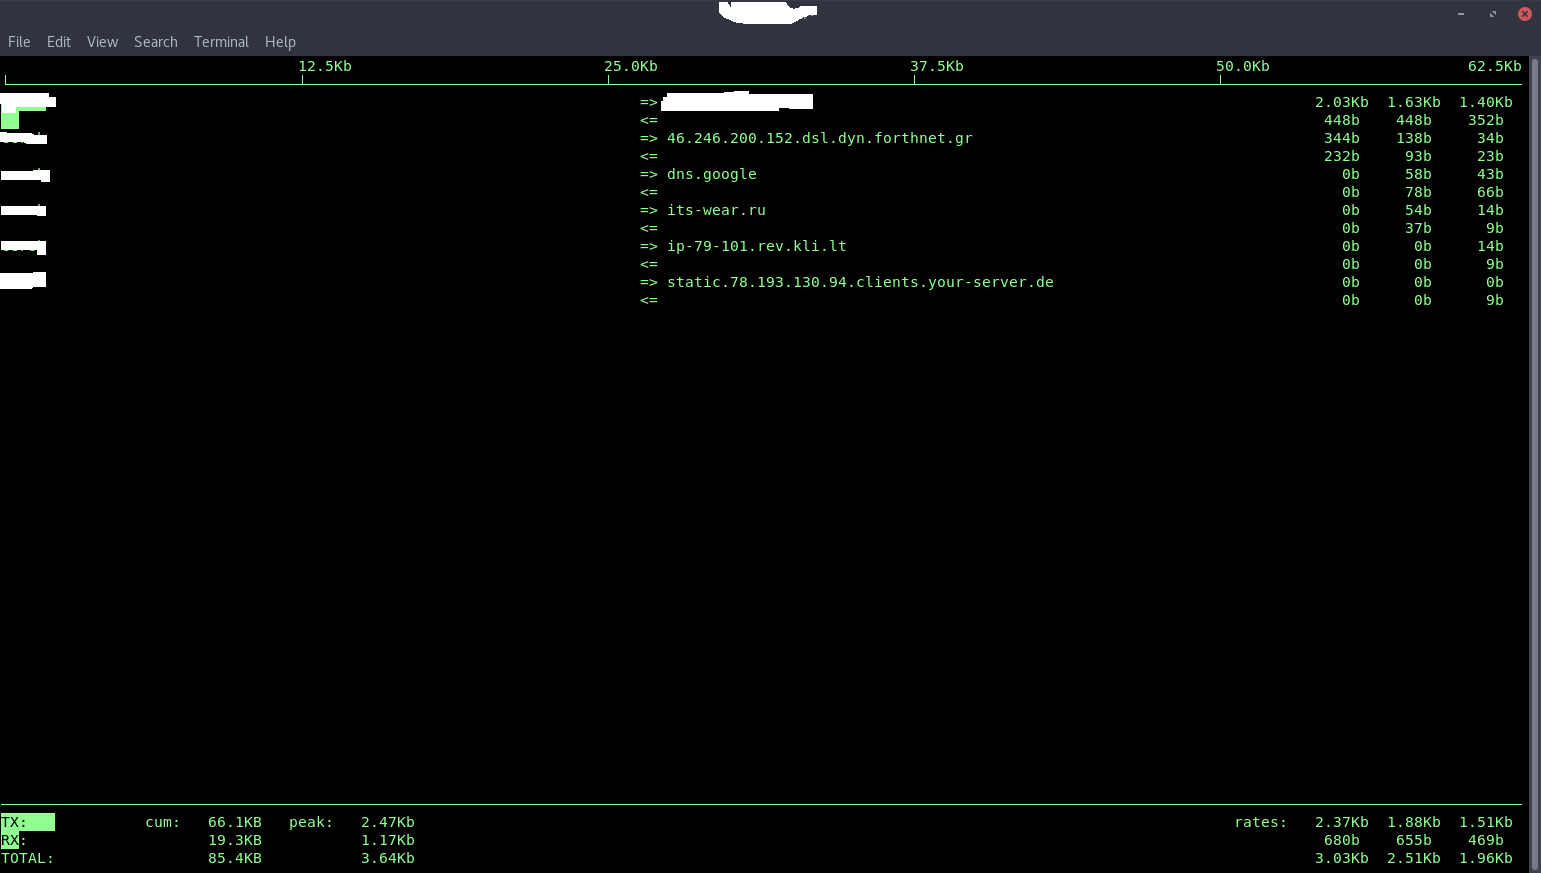
Hlavně mi trochu nejde do hlavy ten vystup z iftop. Pokud tomu dobre rozumím, tak jsou to odchozí spojení z mého serveru ?Ne, iftop jenom říká kolik bajtů na který stroj proteklo. I když se někdo zkusí třeba připojit na zavřený port a ty mu pošleš RST, tak to tam AFAIK bude.
A zase podle iptraf to ma flag: S--- to je ping ?No vzhledem k tomu, že tam je port, tak to ping bude těžko.
30.4.2020 22:53
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Takze vystup z tcpdump.
Raději soubor, který tcpdump vytvoří, když použijete parametr "-w", na terminálu toho defaultně až tak moc vidět není.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz