Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Dobry den, v pripade tohoto vypisu:
route -n
Kernel IP routing table
Destination     Gateway         Genmask         Flags Metric Ref    Use Iface
192.168.0.0     0.0.0.0         255.255.255.0   U     0      0        0 wlan0
0.0.0.0         192.168.0.1     0.0.0.0         UG    0      0        0 wlan0
Chapu, ze druhy radek znamena "veskery provoz smeruj na 192.168.0.1 a ten si s tim uz dal poradi". Co prosim ale znamena ten prvni radek? Je tam vubec nutny? Co by se stalo kdyby tam nebyl?
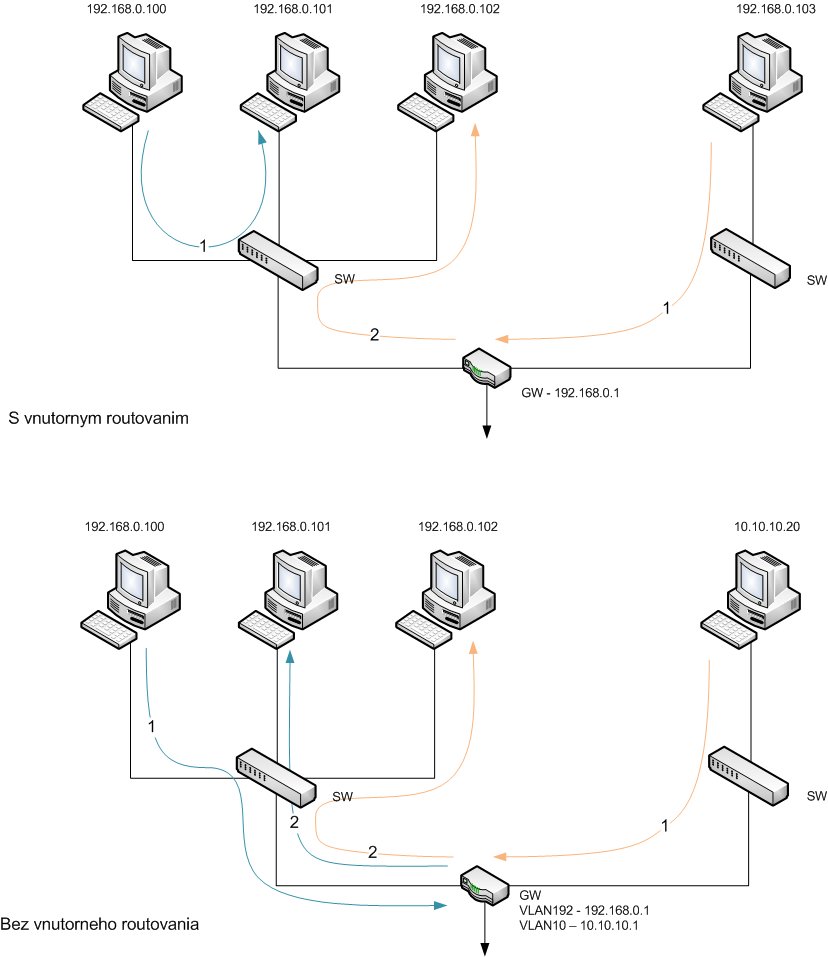
Představ si ten router vevnitř jako dvě cásti. První je switch, který preposílá packtety v rámci lokální sítě, tam kam patří. To toho jsou připojeny lokální počítače.
A druhou část jako něco, co má IP adresu (192.168.0.1) a to všechno, co na to přijde posílá nějak do venkovní sítě (dělá NAT). Takže to co potřebuješ posílat do vnitřní sítě, tak přes tuhle část jít nemá.
Takhle zjednodušeně to tedy chápu já.
Ok, tak jste me teda presvedcili a poucili:)
Kazdpopadne ale porad nechapu, proc je jako destination toho pravidla pro lokalni sit uvedeno 0.0.0.0 ?
 3.10.2009 18:56
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
Jednou jsem měl na PC špatně nastavenu masku sítě a divil se, proč se na některé servery v lokální síti dostanu a na některé ne. Problém byl v tom, že na některé servery šla komunikace přes bránu, kde bylo pravidlo, že v rámci lokální sítě routovat nemá
 3.10.2009 15:56
xxx | skóre: 42
| blog: Na Kafíčko
No ono kdyz mas jeden interface, tak vlastne neni co resit, ze. Proste mam jedn iface, tak vsechno sypu na nej. Takze se skutecne muze zdat, ze nejaka smerovaci tabulka je v tomhle pripade nesmysl.
Zkuste si ale predstavit, ze tech interfacu mate vic. To pak najednou zacnou vsechny ty radky davat smysl.
No ono kdyz mas jeden interface, tak vlastne neni co resit, ze. Proste mam jedn iface, tak vsechno sypu na nej.Routování neřeší jen kudy (které rozhraní), ale také kam (následující zařízení). A to má význam i u jednoho rozhraní, sice ne pro IP vrstvu, ale pro nižší vrstvu – pro adresáty ve své síti musím zjistit ethernetovou adresu cílového počítače, pro ostatní zjišťuji ethernetovu adresu brány.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz