Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Cloudflare zjistil, že některé odpovědi modelu GLM-5.3 obsahovaly části dat z předchozích požadavků jiných zákazníků. Příčinou byla kombinace chybné konfigurace a chyby v inference enginu SGLang. Model podporoval kontextové okno 1 048 576 tokenů, ale GPU KV cache pool měl kapacitu pouze 681 280 tokenů. Při překročení kapacity docházelo k nesprávnému zpracování odmítnutého požadavku. Decode část systému následně pracovala se starými
… více »Vývojáři Knot Resolver vysvětlují, jak změnili rozhodování o tom, které DNS záznamy ponechat v cache a které odstranit. Článek obsahuje skutečná měření: devět hodin DNS provozu při 2 000 QPS, srovnání cache o velikosti 25 MB a 40 GB a také porovnání s BIND 9, kromě algoritmů obsahuje konkrétní doporučení pro konfiguraci a diagnostiku.
Největší kryptoměnová burza světa Binance se stala terčem útoku, při kterém podvodníci odcizili během několika minut kryptoměny v hodnotě přibližně 6,3 miliardy dolarů. Jedná se o největší kryptoměnovou krádež v historii, přibližně čtyřikrát větší než loňský útok na burzu Bybit. Binance se podařilo ve spolupráci s partnery zmrazit aspoň aktiva v hodnotě zhruba 3 miliard dolarů a slíbila, že veškeré ztráty pokryje z vlastních prostředků.
Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Do základního systému NetBSD -current byl přidán nový editor atto jako alternativa k editorům vi a xedit.
Společnost System76 představila kompaktní 11litrový Thelio Prime Desktop. S procesorem AMD Ryzen 9000. S Pop!_OS 24.04 LTS s desktopovým prostředím COSMIC nebo Ubuntu 24.04 LTS.
Mam v Arduinu nasledujici program:
/* ARDUINO.pde */

#include <EEPROM.h>
#define VELIKOST_EEPROM    511

int led = 13;

/* -------------------------------------------------------------- */
void setup(void)
{
 Serial.begin(9600);

 pinMode(led, OUTPUT);
 digitalWrite(led, LOW);
}

/* -------------------------------------------------------------- */
void loop(void) {
  char nacteno = ' ';
  if (Serial.available() > 0) {
    nacteno = cti();

  switch (nacteno) {
  case 'B': // blikat LED
    digitalWrite(led, HIGH);
    delay(1000); //  [ms]
    digitalWrite(led, LOW);
    delay(1000);
    Serial.print("OK\n");
    break;

  case 'S':  // smazat EEPROM
    EEPROMsmazat();
    Serial.print("OK\n");
    break;

  case 'U':  // nahrat EEPROM z PC
    EEPROMulozit();
    Serial.print("OK\n");
    break;

  default:
    Serial.print("?\n");
    break;
  }
 }
}
/* -------------------------------------------------------------- */
char cti(void) {
  while( !Serial.available() );
  return Serial.read();
}
/* -------------------------------------------------------------- */
void EEPROMsmazat() {
  for (int i = 0; i < VELIKOST_EEPROM; i++)
    EEPROM.write(i, 0);
}
/* -------------------------------------------------------------- */
void EEPROMulozit() {
  EEPROMsmazat();
  char temp;

  for (int i = 0; i < VELIKOST_EEPROM; i++)
  {
    temp = cti();
    EEPROM.write(i, temp);
  }
}
/* -------------------------------------------------------------- */
Pres seriovy port tam poslu znak a podle toho se vykona prislusna akce.
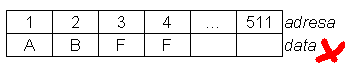
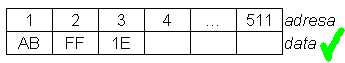
Kdyz ale potrebuju nahrat data z PC do EEPROM, tak se to ulozi spatne. (obrazky v priloze) Kdyz z PC poslu FF (255) tak se to neulozi na adresu 0, ale na adresy 0 a 1 na kazdou jedno F.
Daji se ty znaky nejak spojit do jednoho retezce a ulozit na jednu adresu?
 30.7.2011 16:59
Pavel Stárek | skóre: 43
| blog: Tady bloguju já :-)
| Kolín
30.7.2011 18:21
Pavel Stárek | skóre: 43
| blog: Tady bloguju já :-)
| Kolín
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz