V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Strands Decider 2B je malý open-source model s 2 miliardami parametrů, určený k rychlé klasifikaci vstupů a rozhodování mezi možnostmi, generující odpovědi ve stylu modelu Jev. Strands dosáhl přibližně 72% shody s Jevem na veřejné testovací sadě JevBench (tento benchmark pochopitleně nepředstavuje přímé srovnání s modelem Jev). Zdrojové kódy jsou k dispozici na GitHubu pod licencí Apache-2.0, váhy modelu na Hugging Face.
Ve věku 90 let zemřela americká softwarová inženýrka Margaret Hamiltonová, která vedla tým, jenž vyvíjel letový software pro program Apollo amerického Národního úřadu pro letectví a vesmír (NASA).
Dobrý den,
chtěl bych se zeptat na radu zkušenějších programátorů.
Něco na úvod o mé problematice - snažím se udělat internetový obchod a dostal jsem se do poslední fáze, kterou tvoří zapsání záznamů (produktů) z košíku do databáze.
Vypisování řeším pomocí pole a session a potřeboval bych poradit s cyklem, který by prošel všechny zakoupené záznamy a zapsal je do databáze.
Tento obchod nepůjde do ostrého provozu, proto není potřeba se zabývat zabezpečením jako je sql injection apod.
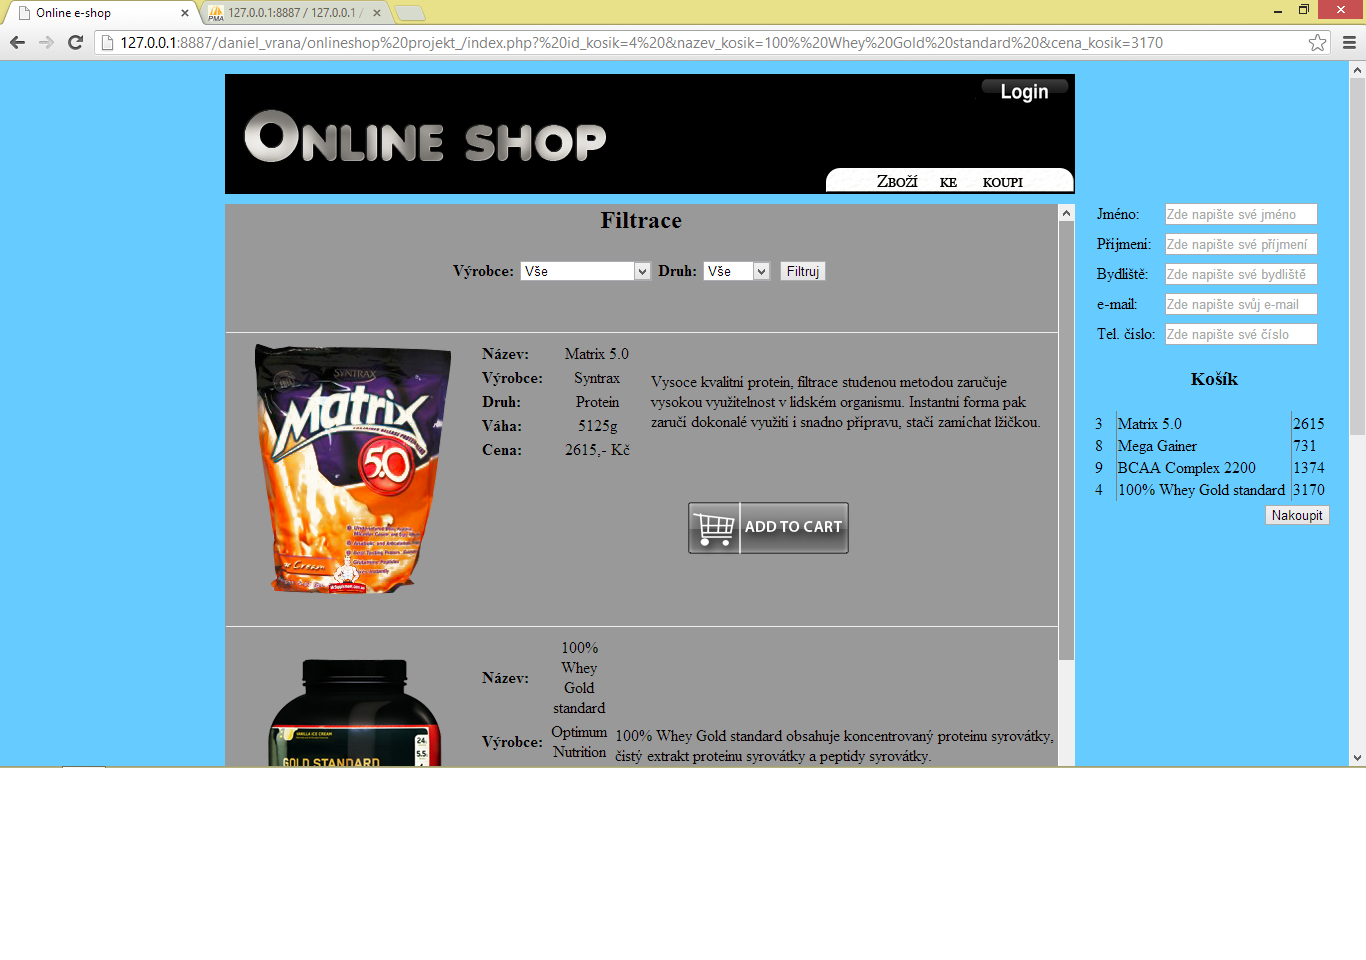
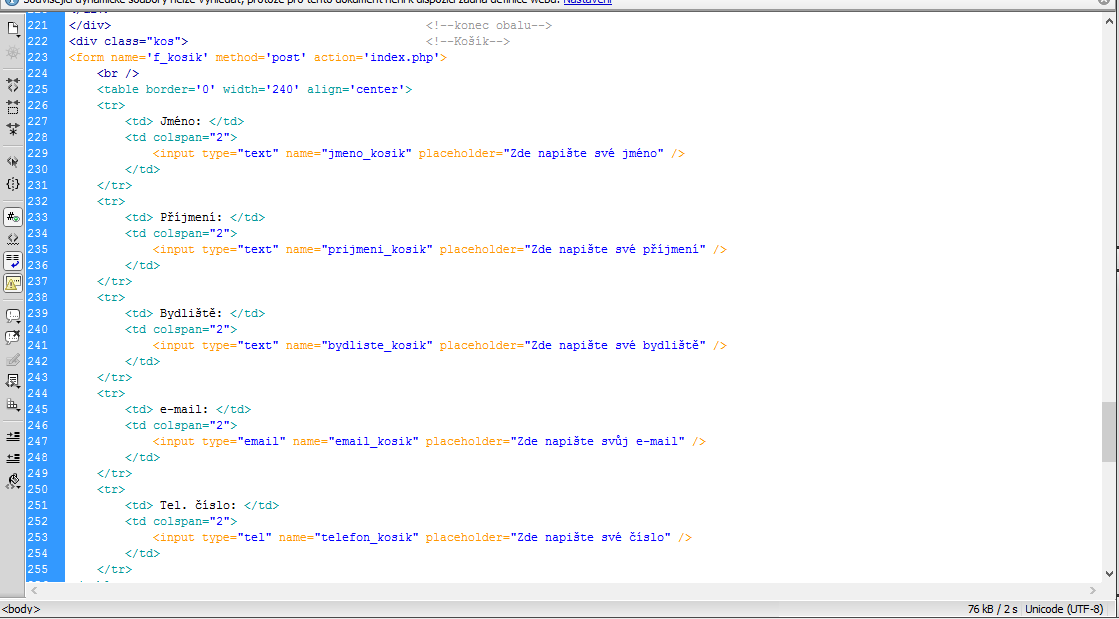
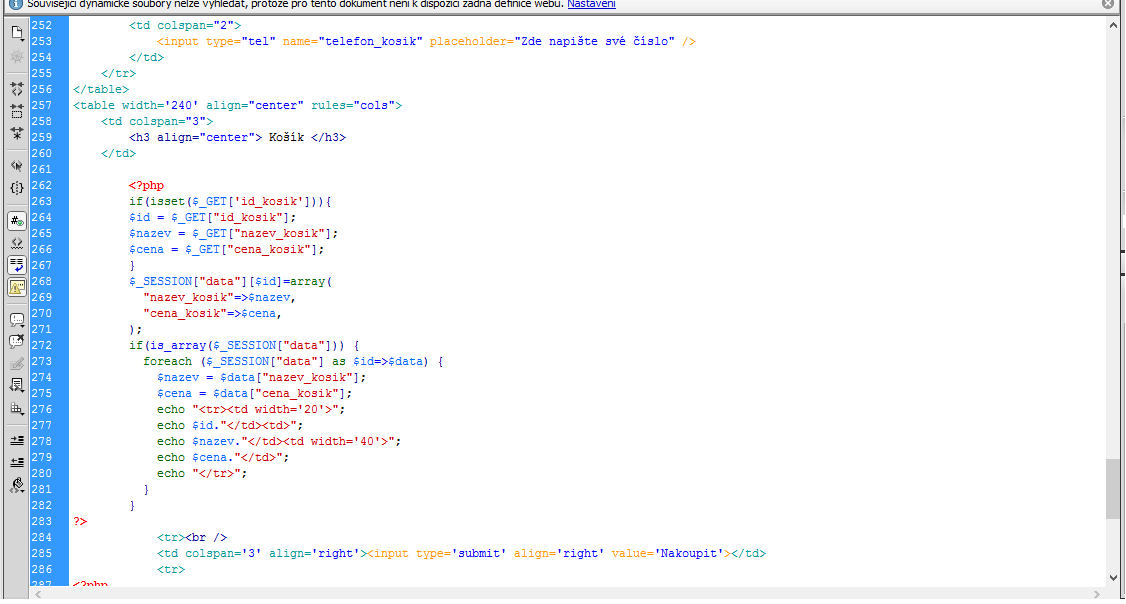
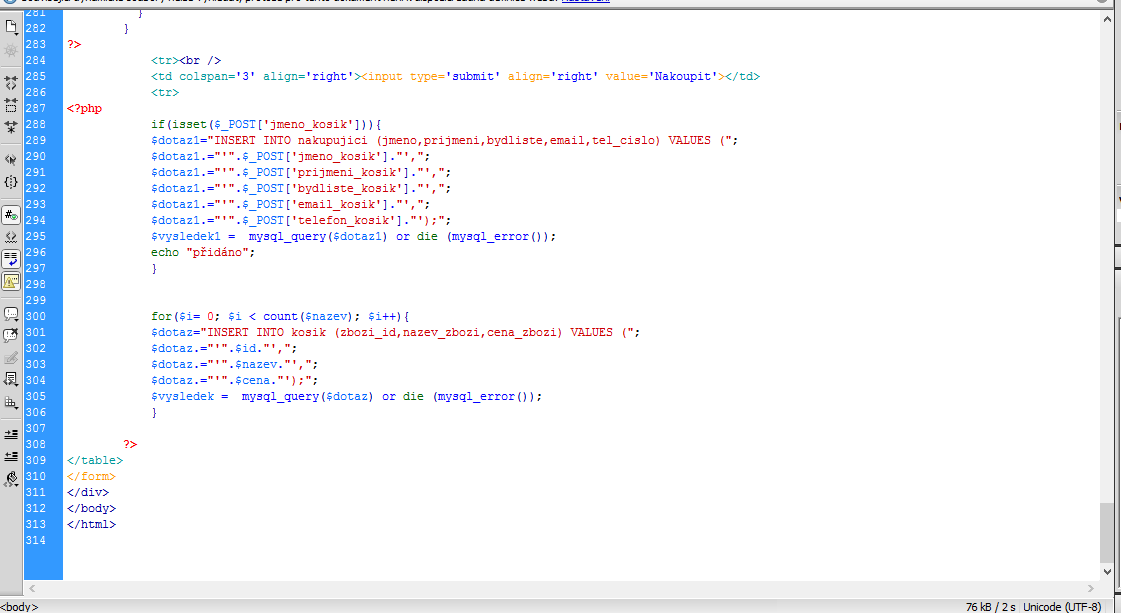
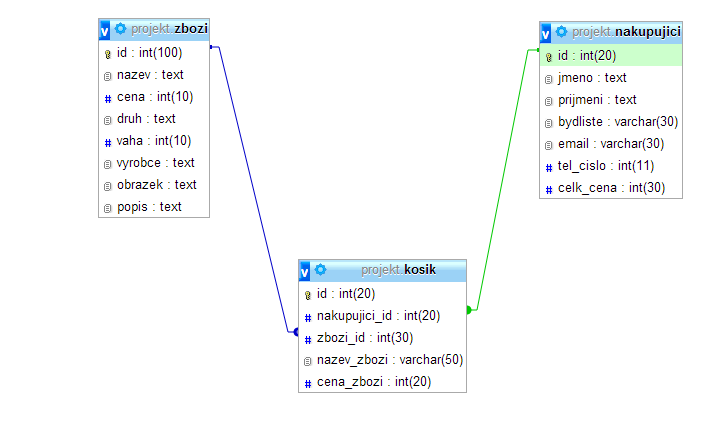
Pro lepší pochopení příkládám screenshoty (Návrh tabulek, hl. stránka a screenshot kódu pro lepší zobrazení)
Vzhled webové stránky s nákupem - http://2imgs.com/2i/i/51add260/b9d58ed187be42f29810afdb884b5ca2/115e1c36e5.f.png
Návrh tabulek - http://2imgs.com/2i/i/51add2e2/b40d7c96fe11b51d123e6b56fe605aeb/eea1e3c91a.f.png
Část kódu-
http://2imgs.com/2i/i/51add318/2635afae9fb269957231f9cbbc8dd500/ffb0f2d80b.f.png
http://2imgs.com/2i/i/51add322/31275a004b304afc7822a7d1f92627cd/cc83c1eb38.f.png
http://2imgs.com/2i/i/51add328/53faf384a0fc6a3ef0585ae9f066e6b3/dd92d0fa29.f.png
Pokud by někdo měl čas a ochotu pomoci, byl bych mu neskutečně vděčný, jelikož je to poslední část.
Děkuji,
Daniel!
if(isset($_GET['id_kosik'])){
$id = $_GET["id_kosik"];
$nazev = $_GET["nazev_kosik"];
$cena = $_GET["cena_kosik"];
}
$_SESSION["data"][$id]=array(
"nazev_kosik"=>$nazev,
"cena_kosik"=>$cena,
);
if(is_array($_SESSION["data"])) {
foreach ($_SESSION["data"] as $id=>$data) {
$nazev = $data["nazev_kosik"];
$cena = $data["cena_kosik"];
echo "";
echo $id." ";
echo $nazev." ";
echo $cena." ";
echo "
mysql, kdyby alespoň mysqli, kde by už i Prepared Statements lze použít hezky.Je poměrně zajímavé tohle všechno číst. Studuji 3.ročník SŠ oboru IT a způsob, který mi je zde vytýkán je zároveň i způsob, jakým mě to ve škole naučili.
V podstatě jsem se ještě nedozvěděl žádnou radu, jak pokračovat. je mi zde vytýkána bezpečnost, ale o tu v tomhle případě nejde, protože se to nikde používat nebude.
Původní otázka je - jak zapsat ten nákup kterýje vypisován do pole do databáze.
Mám tam sice cyklus, který by záznamy v poli měl projít, ale nefunguje správně.
auto_increment, tak asi ti jde o toto (nakupujici_id):
$sqlq="INSERT INTO nakupujici (jmeno,prijmeni,bydliste,email,tel_cislo) VALUES…";
mysql_query($sqlq)…
//získani id posledního vloženého záznamu, nesmí být použit mysql_pconnect() pro připojení
$nakupujici_id=mysql_insert_id();
for($i= 0; $i < count($nazev); $i++){
  $sql="INSERT INTO kosik (nakupujici_id,zbozi_id,nazev_zbozi,cena_zbozi) VALUES ('${nakupujici_id}',…";
  mysql_query($sqlq)…
  …
}
 4.6.2013 20:23
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
Mohl bych se zeptat kam chodis na skolu?
4.6.2013 19:31
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
fuk to neni, jde o to proc takovyto kod vubec psat? Pokud se hodlate neco naucit, tak prave to ze to delate spatne a to jak by jste to mel delat by melo byt dulezite. Pokud jde o nejaky skolni projekt, tak by za neco takoveho meli dat nula bodu, takze opet ma smysl to resit a neni to fuk.
Celkove bych se zamyslel, jestli to cele nesmazat a nezacit znovu, a treba zkusit pouzit nejaky framework. Osobne mohu doporucit napriklad Nette.
4.6.2013 19:38
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
Co se tyce navrhu, tak minimalne si myslim ze nazev_zbozi v kosiku je zbytecnej, kdyz uz tam je id na zbozi, a naopak mi tam chyby pocet kusu nakoupeneho zbozi
4.6.2013 20:17
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)
Ok co se tyce kodu, tak:
for($i= 0; $i < count($nazev); $i++){
    $dotaz="INSERT INTO kosik (zbozi_id,nazev_zbozi,cena_zbozi) VALUES (";
    $dotaz.="'".$id."',";
    $dotaz.="'".$nazev."',";
    $dotaz.="'".$cena."');";
    $vysledek =  mysql_query($dotaz) or die (mysql_error());
}
tohle ma podle tebe delat co?
nechces tam neco jako:
foreach($_SESSION["data"] as $id=>$data){
    $nazev = $data['nazev'];
    $cena = $data['cena'];
    $dotaz="INSERT INTO kosik (zbozi_id,nazev_zbozi,cena_zbozi) VALUES (";
    $dotaz.="'$id',";
    $dotaz.="'$nazev',";
    $dotaz.="'$cena');";
    $vysledek =  mysql_query($dotaz) or die (mysql_error());
}
 5.6.2013 13:56
David Watzke | skóre: 74
| blog: Blog...
| Praha
$dotaz="INSERT INTO kosik (zbozi_id,nazev_zbozi,cena_zbozi) VALUES ";
$vysledek=NULL;

foreach($_SESSION["data"] as $id=>$data){
    $nazev = $data['nazev'];
    $cena = $data['cena'];

    $dotaz.="('$id', '$nazev', '$cena'),";
}

if ($dotaz[strlen($dotaz)-1] == ',') {
    $dotaz[strlen($dotaz)-1] = ')';
    $vysledek = mysql_query("$dotaz;") or die (mysql_error());
}
 , po příkazu je nastaveno na ID prvního záznamu.
Mnohokrát všem děkuji, uživatelům Kozzi a Šangala, konečně jsem se částečně posunul z místa a mohu pokračovat.
Dále pro upřesnění -
často mi zde byla vytýkáná ,,děravost" a nemožnost užití v praxi. Chci bych jen říct, že takové použití do nás učitelé vštěpují a jelikož se o programování zas tak moc nezajímám, používám to, co jsem se od nich naučil.
Ještě jednou děkuji.
 5.6.2013 19:43
okbob | skóre: 30
| blog: systemakuv_blog
| Benešov
 .
A SQL injection je nehorázná ostuda!
Ani si nedokážeš představit, jak rád bych ti ten kontakt dal. Není to poprvé, co mě bylo řečeno, že podobný kód se v praxi použít nedá. Na druhou stranu, kdyby mu podobná zpráva došla, soudě podle mého nicku a žádosti(typu) o radu bych z toho ve výsledku měl jen problémy.
Přece jen co člověk na internetu jednou napíše, to tam taky zůstane.
Z té lepší stránky si člověk udělá obrázek o výuce některých kantorů. :o)
5.6.2013 21:29
okbob | skóre: 30
| blog: systemakuv_blog
| Benešov
co databaze... se spatne navrzenou databazi muze mensi projekt stabilne fungovat, ale s deravou aplikaci moc dlouho nevydrzi
a celkove se na oborech mimo IT uci dost zajimave veci, nedavno jsem se taky podivoval nad tim, proc musi ekonomove vedet, jake kodeky se pouzivaji pro prenos zvuku a jake maji parametry
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 4.6.2013 13:52
 4.6.2013 16:36