Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Zaznam pro uzivatele vypada asi takhle:
ahoj   Auth-Type := Local, Cleartext-Password == "svete"
       Service-Type = Framed-User,
       Framed-Protocol = PPP,
       Framed-IP-Address = 192.168.123.10
       Framed-IP-Netmask = 255.255.255.0,
       Framed-Routing = Broadcast-Listen,
       Framed-Compression = Van-Jacobsen-TCP-IP
Vsechno funguje, nyni bych ale potreboval vytvorit i sit bez zabezpeceni.
Predstavuju si to nasledovne: Uzivatel se pripoji k siti bez jakehokoliv zabezpeceni (wifi i pres kabel). Automaticky dostane IP a bude pripojeny. Firewall mu povoli pouze port 80 a vsechny http pozadavky presmeruje na firewall, kde bude navod na pripojeni k radiusu.
Jedine, co jsem nasel je ChilliSpot,ale to se mi nelibi.
Jedine reseni, ktere mne napadlo, je pouzit 2 wifi site (nebo virtual ap). Jednu bez zabezpeceni a druhou zabezpecenou.
Neda se to udelat nejak snadneji? Tedy na jedne siti?
Dekuji za rady.
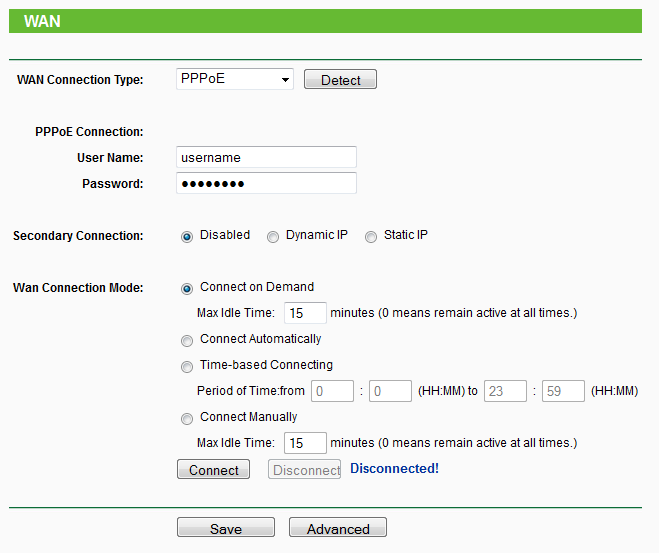
To je prave problem. Abych mohl pouzit 2 SSID, musim mit 2 WiFi karty, nebo to nastavit softwarove na 1 karte. Na to ale zase musim neco, co to podporuje. Treba tahle krasna krabicka TP-LINK TL-WR741ND za 525Kc to urcite umet nebude
- v pripade WLAN, pouzit vysielace (APcka),ktore zvladaju viacero SSID (a tym padom maju podporu VLAN). Navzajom sa lisia v sposobe autentifikacie a kazdy SSID je mapovany na samostatnu VLANu teda samostatnu podsiet
 Pak by bylo reseni koupit drahou krabicku, nebo do levne narvat OpenWrt (asi to tak skonci).
Tomu jsem se prave chtel vyhnout, ale koukam, ze to asi nebude mozne
- Pochopitelne potrebujete switche, ktore to podporuju.
 Umi to take fungovat jako radius klient pres kabel? Jako napr. TL-WR741ND (priloha)?
Enable VLAN - Check this box and then you can change the VLANID of each SSID. If you want to configure the Guest and Internal networks on VLAN, the switch you are using must support VLAN. As a prerequisite step, configure a port on the switch for handling VLAN tagged packets as described in the IEEE802.1Q standard, and enable this field.
VLANID (1-4) - Provide a number between 1 and 4095 for VLAN. This will cause the device to send packets with VLAN tags. The switch connecting with the device must support VLAN IEEE802.1Q frames. The wireless stations connecting to the SSID of a specified VLANID can communicate with the PC connecting to the port with the same VLANID on the Switch.
---------------
Jeste mne napadlo, kdybych do nejake podobne krabicky dal OpenWrt a na 1 karte vytvoril 2 SSID. Nestacilo by jenom nastavit kazde jinou sitovou adresu?
Krabicka by se pres kabel pripojila na server a overila se pres radius, to by ji umoznilo pouzivat rozsah 192.168.0.0 - 192.168.255.255 (/16). (A kdyby nekdo na kabel pripojil vlastni krabicku, tak by mu nefungovala.)
1. SSID by dostalo 192.168.0.0  - 192.168.15.255 (/20) - bez zabezpeceni
2. SSID by dostalo 192.168.16.0 - 192.168.31.255 (/20) - zabezpecene radiusem
Firewall v OpenWrt krabicce by poresil pristup z 1. SSID, tedy presmerovani vseho na port 80 na serveru. 2. SSID by fungovalo jako normalni WPA enterprise radius AP.
Takhle by to asi melo fungovat, ale je s tim moc prace
Krabička má více radiových přijímačů a může na více kanálech vysílat současně.Na to jsou potreba i 2 anteny.
Netuším jestli OpenWRT má tak hlubokou podporu HW v této či jiné konkrétní krabičce.To by melo zaviset na typu WiFi v pouzite krabicce. U Atherosu by snad nemel byt problem. Takhle nejak se to dela v OpenWrt:
config wifi-device  wl0
    option type     broadcom
    option channel  5

config wifi-iface
    option device   wl0
    option network  lan
    option mode     ap
    option ssid     "AP - encrypted"
    option encryption psk2
    option key      "h4tr5ht46sh546etrh"

config wifi-iface
    option device   wl0
    option network  wifi
    option mode     ap
    option ssid     "AP - shared"
    option encryption none
V principu nejsou potřeba. Tak jako v přijímací televizní anténě je zachyceno mnoho kanálu, které pak se šíří kabelem a výběr a naladění kanálu je až na úrovni přijímače, i do vysílací antény mohu poslat signál více vysílačů. Potřebuji samozřejmě nějaký slučovač, který umožní začlenit signál vysílače do antény tak aby neovlivnoval jiné vysílače. Ale asi konstrukce je nepodstatný detail. V té konfiguraci ale máte specifikaciKrabička má více radiových přijímačů a může na více kanálech vysílat současně.Na to jsou potreba i 2 anteny.
channel na úrovni celeho device. Spíše bych čekal, že jednotlivé SSID budou vysílat na různých kanálech aby se méně rušily.
 20.12.2011 12:44
randy | skóre: 21
| Hviezdoslavov
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz