Byla vydána verze 1.99.0 programovacího jazyka Rust (Wikipedie). Podrobnosti v poznámkách k vydání. Vyzkoušet Rust lze například na stránce Rust by Example.
Od 13. do 15. října proběhne v Praze OpenSSL Conference 2026. Na YouTube lze zhlédnout videozáznamy přednášek z loňského roku.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 2 GB varianty o 12,50 dolarů. Nově 2 GB Raspberry Pi 4 stojí 67,50 dolarů a 2 GB Raspberry Pi 5 stojí 77,50 dolarů.
OpenMandriva ROME, tj. průběžně aktualizovaná (rolling) edice linuxové distribuce OpenMandriva, byla vydána ve verzi 26.09. Vedle Flatpaku také s podporou Snapu.
Edison Design Group po více než 30 letech zveřejnil zdrojový kód svého EDG C/C++ front-endu. Ten proslul širokou podporou standardů C++ a kompatibilitou s dialekty kompilátorů od Microsoftu, GNU, Clangu, Sunu a dokonce i s prehistorickým cfrontem. EDG byl použit například v kompilátoru Intel C++ Classic, kompilátoru NVCC od firmy NVIDIA pro platformu CUDA nebo v našeptávači kódu IntelliSense v produktech společnosti Microsoft. Projekt nyní spravuje organizace The C++ Alliance a kód je dostupný pod licencí Apache 2.0, doplněnou o výjimky projektu LLVM.
Pocket Tank je malé kapesní virtuální akvárium postavené na vývojové desce ESP32-S3-Touch-AMOLED-1.8. Na dvoujádrovém mikrokontroléru ESP32-S3 s 8 MB PSRAM a 16 MB flash paměti běží jak simulace akvária, tak i malý jazykový model určující chování rybiček. Lokální model o velikosti 7,56 MB se 14 miliony parametrů vznikl destilací modelu Gemma 4 26B, tedy učitele s 26 miliardami parametrů. Kromě firmwaru pro skutečný modul s AMOLED
… více »Open-source nástroj Jevstiller vytváří (destiluje) malý lokální model, který se průběžně učí z odpovědí komerční služby Jev. Běžné dotazy vyřizuje přímo na vlastním hardware, čímž může řádově zkrátit čas odezvy a snížit provozní náklady díky menšímu využívání zpoplatněného API. Nejisté požadavky Jevstiller posílá do Jevu, rovněž průběžně kontroluje náhodná dvě procenta dotazů Jevem. Pokud se lokální model začne s Jevem rozcházet,
… více »Konference LinuxDays 2026 proběhne již tento víkend 3. a 4. října v Praze v areálu ČVUT v Dejvicích na FIT. Konference LinuxDays 2026 znamená desítky přednášek a workshopů, zástup zajímavých osobností, místo pro setkání, spoustu nových nápadů a informací a stánky řady různých projektů: Fedora, openSUSE, vpsFree.cz, Mozilla, MacGyver - bastlíři SH, OpenAlt a mnoho dalších. Vstup je volný.
Microsoft oznámil, že WSL kontejnery (WSLC) aneb linuxové kontejnery ve Windows Subsystem for Linux (WSL) jsou již obecně dostupné. Současně popsal jejich architekturu.
openSUSE Leap 16.1 vstoupil do RC fáze. Nově lze instalovat jako standardní systém (Standard) nebo jako neměnný systém s atomickými aktualizacemi (Immutable). Samostatná neměnná distribuce openSUSE Leap Micro končí.
Ahoj,
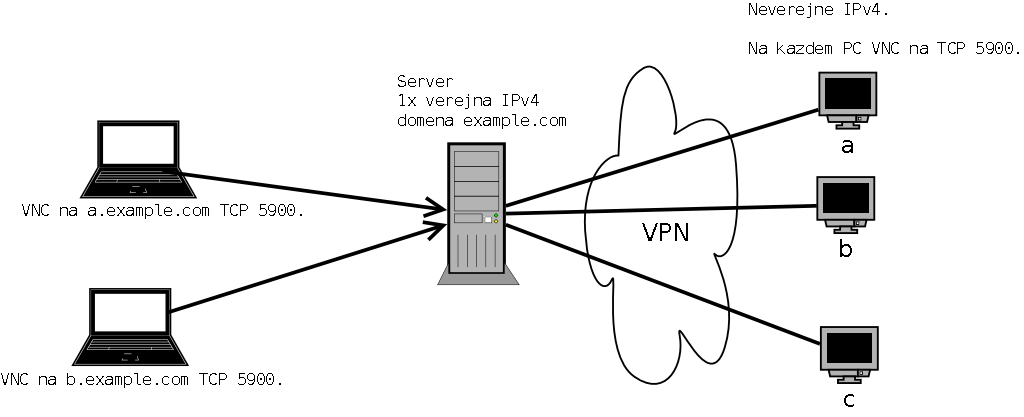
potrebuji z Internetu pristupovat na nekolik pocitacu s neverejnou IP. Mam to vyresene OpenVPN tunelem z kazdeho PC na jeden centralni server s 1x verejnou IPv4.
Kdyz pak se pak pripojuji na jednotlive "schovane" PC, davam IPserveru:cisloPortu.
Na prikladu VNC (nejde mi jen o VNC, potrebuji zpristupnit asi 10 sluzeb na kazdem PC).
PC A TCP port 5900, na server IP.AD.RE.SA:5901,
PC B TCP port 5900, na server IP.AD.RE.SA:5902...
Rad bych na klientskem PC (ze ktereho se pripojuji) neuvadel cislo portu - tedy pouzivat vzdy defaultni.
Pro webserver to resim virtualhostem:
a.example.com:80 -> PC A TCP 80,
b.example.com:80 -> PC B TCP 80...
U webserveru je to jasne. Jak ale timto zpusobem poresit sluzby jako napr. VNC, RDP, SSH, ...?
Kdybych mel pro kazdy stroj na serveru jednu verejnou IPv4, tak by nebyl problem. Bohuzel server ma jen jednu.
Jedine reseni me napadlo pomoci iptables. Zkoumat domenu cile a podle ni smerovat do VPN:
iptables -t nat -A PREROUTING -d a.example.com -p tcp -m tcp --dport 22 -j DNAT --to-destination 192.168.100.1:22
iptables -t nat -A PREROUTING -d b.example.com -p tcp -m tcp --dport 22 -j DNAT --to-destination 192.168.100.2:22
Je to dobry napad? Znate nejake lepsi reseni?
Jedine reseni me napadlo pomoci iptables. Zkoumat domenu cile a podle ni smerovat do VPN.To asi neklapne protoze k iptables (resp. kernelu) se ta domena vubec nedostane. Prichozi paket uz obsahuje jen IP adresu, ktera - hadam - je stejna pro a.example.com i b.example.com. Nemohl bys mit i ty klienty na VPN? Pak by byla prima viditelnost po privatnich adresach na ty servery a nemusel bys resit zadny NAT. Nebo samozrejme IPv6 ;)
To asi neklapne protoze k iptables (resp. kernelu) se ta domena vubec nedostane. Prichozi paket uz obsahuje jen IP adresu, ktera - hadam - je stejna pro a.example.com i b.example.com.
To prevent outgoing access to www.facebook.com, enter:
# iptables -A OUTPUT -p tcp -d 69.171.224.0/19 -j DROP
You can also use domain name, enter:
# iptables -A OUTPUT -p tcp -d www.facebook.com -j DROP
# iptables -A OUTPUT -p tcp -d facebook.com -j DROP
Nemohl bys mit i ty klienty na VPN? Pak by byla prima viditelnost po privatnich adresach na ty servery a nemusel bys resit zadny NAT. Nebo samozrejme IPv6 ;)VPN pro klienty pouzit nemuzu. A IPv6 ma dost malo lidi. Jedine pouzivat teredo

Tá doména je resolvovaná pri spustení iptables, takže v packete sa samozrejme porovnáva len IP adresa. Možno by sa to dalo parsovaním obsahu packetu, ale to samozrejme nebude fungovať pre SSH a je to v praxi nepoužiteľné riešenie... Asi by som sa pozrel na DNS SRV record - nepoužívajú to všetky služby, ale aspoň niektoré by to vyriešilo. Ja na to tiež používam IPv6 - VPN má IPv6 adresy a tam už nie je problém. A automaticky to vyrieši aj IPv6 pripojenie klientov - OpenVPN počúva na IPv4, po pripojení klient dostane IPv6 adresu.To prevent outgoing access to www.facebook.com, enter: # iptables -A OUTPUT -p tcp -d 69.171.224.0/19 -j DROP You can also use domain name, enter: # iptables -A OUTPUT -p tcp -d www.facebook.com -j DROP # iptables -A OUTPUT -p tcp -d facebook.com -j DROP
To prevent outgoing access to www.facebook.com, enter:
# iptables -A OUTPUT -p tcp -d 69.171.224.0/19 -j DROP
# iptables -A OUTPUT -p tcp -d www.facebook.com -j DROP
Tohle sice vypada jako ze iptables rozumi domenovym jmenum ale ve skutecnosti te jen chteji zmast (a dari se jim to).
iptables jen strka do jadra pravidla s filtrama. To je vsechno co dela, je to takovej sroubovak na utahovani jaderneho firewallu. -d 4.2.2.1 nebo -d a.resolvers.level3.net se do jadra dostane jen ta prelozena IP adresa, tedy 4.2.2.1. Jiste, muzes zadat domenove jmeno, ale jedine co se stane je ze iptables prikaz to prelozi na IP a strci do jadra tu IP. Takze tak.Takze v naproste vetsine pripadu bude mit server k dispozici jen zdrojovou a cilovou IP adresu a port a bude se muset rozhodnout podle toho kam ten packet poslat. Obavam se ze bez ruznych portu pro ruzne vnitrni servery se neobejdes. Pokud ti tak moc vadi ten port zadavat rucne muzes si treba v pripade SSH udelat ~/.ssh/config:
Host a.example.com
        HostName                tvuj-server.example.com
        Port                    2201

Host b.example.com
        HostName                tvuj-server.example.com
        Port                    2202
Pak muzes dat ssh a.example.com a dostanes se na tvuj-server:2201 odkud se to forwarduje na a.example.com:22. Pokud nechces mit VPN i pro klienty tak ze obavam ze nic lepsiho se vymyslet neda.
 31.1.2013 11:13
rADOn | skóre: 44
| blog: bloK
| Praha
 Proc to nejde? Iptables prece dokaze poznat domenove jmeno a podle neho pak muze delat DNAT do VPN. Jenom by prestalo fungovat ssh na ip adresu serveru. To bych prezil - stejne kazdy pouziva domenova jmena.
31.1.2013 13:04
rADOn | skóre: 44
| blog: bloK
| Praha
 iptables domenove jmeno poznat nedokaze a nemuze, protoze v hlavicce ip paketu jsou jen adresy. Kdyz zadas jmeno do pravidla, tak se zase prelozi na adresu a ta se porovnava.
 31.1.2013 14:20
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Proc to nejde? Iptables prece dokaze poznat domenove jmeno a podle neho pak muze delat DNAT do VPN.Tak si to zkusíme: jsem klient, připojil jsem se k tvému serveru (kde se dělá ten NAT) a říkám:
CONNECTCo mi odpovíš?
a.example.com XXX.XXX.XXX.1
b.example.com XXX.XXX.XXX.2
pak na tom klientovi rozbehnout preklad, ze XXX.XXX.XXX.1 s portem 5900 je ta IPv4 adresa s portem 5901, XXX.XXX.XXX.2 s portem 5900 je ta IPv4 adresa s portem 5902, etc... Potom na tom serveru s IPv4 nastavit zase rozdeleni tech sluzeb na jednotlive ovladane stanice.
*.example.com.
Do /etc/hosts dam:
a.example.com 127.10.0.1
b.example.com 127.10.0.2
a pomoci iptables udelam DNAT:
iptables -t nat -A PREROUTING -i inet0 -d 127.10.0.1 -p tcp --dport 22 -j DNAT --to-destination 192.168.100.1:22
iptables -A FORWARD -i inet0 -p tcp --dport 22 -d 192.168.100.1 -j ACCEPT

iptables -t nat -A PREROUTING -i inet0 -d 127.10.0.2 -p tcp --dport 22 -j DNAT --to-destination 192.168.100.2:22
iptables -A FORWARD -i inet0 -p tcp --dport 22 -d 192.168.100.2 -j ACCEPT
Je to realne? Muze to fungovat?
31.1.2013 23:32
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Počkej, kam že chceš dát tahle pravidla?iptables -t nat -A PREROUTING -i inet0 -d 127.10.0.1 -p tcp --dport 22 -j DNAT --to-destination 192.168.100.1:22 iptables -t nat -A PREROUTING -i inet0 -d 127.10.0.2 -p tcp --dport 22 -j DNAT --to-destination 192.168.100.2:22
Do /etc/hosts dam:

a.example.com 192.168.100.1
b.example.com 192.168.100.2

a pomoci iptables udelam DNAT:

iptables -t nat -A PREROUTING -i inet0 -d 192.168.100.1 -p tcp --dport 22 -j DNAT --to-destination IP.V4.VER.ADD:8022

iptables -t nat -A PREROUTING -i inet0 -d 192.168.100.2 -p tcp --dport 22 -j DNAT --to-destination IP.V4.VER.ADD:8023
A pak na serveru s adresou IP.V4.VER.ADD smerovat port 8022 na 192.168.100.1 port 22 a port 8023 smerovat na 192.168.100.2 port 22
31.1.2013 23:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
A hlavne prenos souboru. Umi nejaky protokol napr. FTPS, SFTP, FTP pouzit neco jako virtualhost? Jediny co me napada je WebDAV (https) ale jeho podpora je proti ostatnim nic moc.
1.2.2013 00:23
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Presne tak. Nechci zadavat port.No když ti to za to stojí, tak zkus, co napsal předřečník.
Jak s HTTPS? Da se pri pouziti SNI take nastavit virtualhost na jednom portu?Blbě, TLS by se muselo zakončovat už na té proxy/natujícím routeru.
A hlavne prenos souboru. Umi nejaky protokol napr. FTPS, SFTP, FTP pouzit neco jako virtualhost?Ne.
1.2.2013 16:55
rADOn | skóre: 44
| blog: bloK
| Praha
Presne tak. Nechci zadavat port.Ty se asi hodne nudis
 Jako cviceni sitovani je to bezvadny, ale jinak dost prasarna. Pokud se uz musis hrabat ve smerovani na klientech, tak to uz tam rovnou muzes dat taky nejakou tu vpnku.
Pokud opravdu nechces port jen _zadavat_, ssh umoznuje dat port do konfiguraku pro ruzne hosty ruzne, totez se pak aplikuje na scp. A co nejde silou, jde jeste vetsi silou pomoci shell aliasu nebo inputrc.
 1.2.2013 17:31
tomas789 | skóre: 15
| blog: big_blog
| Litomyšl
) K mizerne spolehlivosti pripojme jeste nulovou prenositelnost (nula je tu doslova, kdo podobny "trik" nezna, nemuze na to zareagovat). Jeste si dovolim poznamenat, ze tato technika lze pouzit pro vytvoreni temer nepostrehnutelnych backdoors (tady je to naopak nedocenitelny pomocnik).
 5.2.2013 14:50
pavlix | skóre: 54
| blog: pavlix
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz