Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
KaOS (Kernel Attached Operating System) je nová linuxová serverová platforma. Jedná se o základní operační systém uvnitř obrazu jádra. KaOS lze nainstalovat pomocí PXE nebo prostě výměnou jádra na stávajícím linuxovém systému. KaOS podporuje virtualizaci pomocí KVM. K dispozici je první veřejné vydání.
Tiskni
Sdílej:


 18.12.2009 18:33
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
nová linuxová serverová platformaJako early-userspace nadrátovaný k kernelu? Co je na tom nového? To jsem dělal hned poté co jsem za sebou přestal tahat kačera (v OpenWRT je k tomu přímo volba). Ale dobré, že už si toho konečně někdo všiml.
 18.12.2009 19:27
rADOn | skóre: 44
| blog: bloK
| Praha
Ale je v initramfs, stačí číst odkazovaný link 
Carbon Mountain takes advantage of a feature in the Linux 2.6 series of kernels that allows us to attach a small cpio image to the kernel. The result is a small image that is used as the initial ramdisk, and the kernel will pass off control in early user space to it.
Před asi rokem jsem si udělal podobnou hračku (má to ~6MB (+ kernel zImage ~600KB), jsou tam všechny síťové a storage moduly), busybox, NFS server, mke2fs, portmap, exportfs, vše nalinkováno s uClibc (pro pár věci byly potřeba úpravy kódu, glibc má opravdu obsolete věcí v módě  ). Bootuje to na 2GHz P4 do 300ms (od startu kernelu).
Původní účel byl postavit "lehký" PXE server, pak přišla řada i na NFS, zkusím to nějak zaktualizovat a "vydat" během dalšího roku, ovšem pochybuji, že se mi to podaří tak pěkně obalit marketingovými kecy, jak se to povedlo Carbon Mountain .
ale zavadce na jinych architekturach (embeded zarizeni?) initramdisk nemusi zvladat
Mám takový pocit, že právě na x86 to zvládá i kernel (místo bootloaderu), ale jako naschvál to ARM verze kernelu neumí (nebo donedávna neuměla).
Mimochodem - už jsem to konečně našel - podpora pro initramfs v kernelu už nějakou dobu existuje, na to netřeba "inovace" v podobě business řešení .
19.12.2009 11:42
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Celý bootloader potom může pozůstávat z pár instrukcí.
Přesně tak, byl jsem překvapen, co všechno si kernel na takovém Freerunneru dělá sám, zavaděč nemusí dokonce ani inicializovat video.
19.12.2009 15:33
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Přesně tak, byl jsem překvapen, co všechno si kernel na takovém Freerunneru dělá sám, zavaděč nemusí dokonce ani inicializovat video.Jen mě tak napadlo, že toto by byla skvělá odpověď na otázku
proč potřebujeme otevřené ovladače pro grafické adaptéry. Doporučuji se podívat co všechno musí udělat takový coreboot než vůbec může načíst payload na x86 a co uživatel nevidí. To je doslova kupa hnoje.
19.12.2009 11:50
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
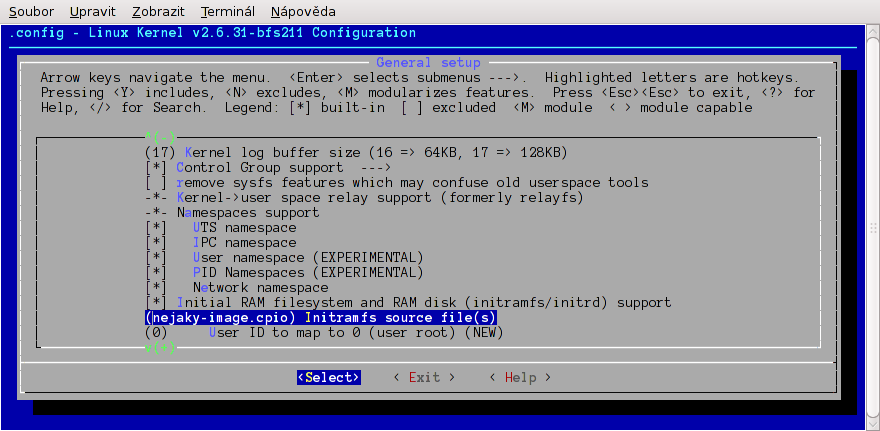
RTA, vtip je v tom ze system neni v initramdisku, ale primo v obrazu kernelu.Vždyť jo, o tom také mluvím. Viz příloha. Cpio image se zazipuje a nadrátuje se přímo obrazu toho jádra.
Na PC je to celkem putna, ale zavadce na jinych architekturach (embeded zarizeni?) initramdisk nemusi zvladat.Tam se to dělá tak, že se z obrazu jádra a initrd udělá jeden ELF image, ten většinou zavaděč umí načíst a pak se předá tím ELFem pointer na umístnění obrazu initrd a parametry jádru. Donedávna nešli ty parametry jádra do něj natvrdo nacpat (na x86 architektuře), ale teď už jde i to, takže z toho jde udělat jeden absolutně soběstačný spustitelný blok (nepočítám různé segmentování v paměti na suprových architekturách).
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz