Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
Byly odhaleny 2 podvodné certifikáty pro *.google.com vydané zprostředkujícími certifikačními autoritami patřícími pod TURKTRUST. Certifikáty byly zneužity k phishingovým útokům. Bezpečnostní záplaty aktualizující seznamy "důvěryhodných" certifikačních autorit ve webových prohlížečích jsou postupně vydávány. Více například na Krebs on Security. Nejedná se o první případ vydání podvodných certifikátů. Připomenout lze například kauzy Comodo nebo DigiNotar.
Tiskni
Sdílej:


 4.1.2013 07:47
xkucf03 | skóre: 50
| blog: xkucf03
/etc/hosts soubor oběti? Nebo to byly napadené DNS servery?
"TURKTRUST told us that based on our information, they discovered that in August 2011 they had mistakenly issued two intermediate CA certificates to organizations that should have instead received regular SSL certificates. On December 26, we pushed another Chrome metadata update to block the second mistaken CA certificate and informed the other browser vendors.”Takže ze strany TURKTRUSTu nešlo o zlý úmysl, ale jenom o hloupost...
Za prvé jsem reagoval na to, jak se v Turecku řeší spolupráce s ISP. Za druhé Türktrustu vysvětlení věřit můžete, nebo nemusíte. (Iniciátorem aféry stále byla třetí strana.) Za třetí je nanejvýš podezřelé, jak se může CA bit nastavit omylem. To totiž znamená, že autorita vedle koncových certifikátů vydává i certifikáty pro podautority, které mají stejný certifikát vydavatele. A vzhledem k tomu, že v X.509 neexistuje způsob, jak do certifikátu zakódovat certifikační politiku (například omezení na DN nebo SubjectAltName), znamená taková praxe bianco certifikát, protože útočníkovi pak stačí do TLS handshaku poslat celý řetěz důvěry.
A vzhledem k tomu, že v X.509 neexistuje způsob, jak do certifikátu zakódovat certifikační politiku (například omezení na DN nebo SubjectAltName)RFC 5280: Name Constraints?
6.1.2013 16:46
xkucf03 | skóre: 50
| blog: xkucf03
Omezení pomocí dNSName obsahuje všechny poddomény.A je to reálný problém? Potřebuješ CA, která může vydávat certifikáty jen pro xxx.example.com, ale už ne pro zzz.xxx.example.com?
4.1.2013 19:41
xkucf03 | skóre: 50
| blog: xkucf03
Trochu mi tu chybí informaceTzn. tady na Ábíčku. Předpokládám, že autor zprávičky ten článek četl a tudíž by sem mohl napsat shrnutí, co se stalo a jaký to mělo praktický dopad. A ne jen bulvární výkřik typu: „CA jsou špatné“ (na ty začínám být už pomalu alergický).
A ne jen bulvární výkřik typu: „CA jsou špatné“ (na ty začínám být už pomalu alergický).Tak ony špatné jsou a ne že ne. Špatné nebudou až tehdy, kdy se bude platnost certifikátu ověřovat i přes DNSSEC/DANE, a takovýhle "průlom" do CA útočníkovi k ničemu nebude.
 5.1.2013 19:10
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 Za aktuální stav podle mě mohou především výrobci prohlížečů a to je něco, co se s příchodem DANE moc nezmění.
Moje CA je pro mě ta nejdůvěryhodnější a rozhodně ji nepouvažuji za špatnou.Jenže to je ti bez DNSSEC plat prdný v situaci, kdy nějaká jiná CA vystaví certifikát pro tvou mašinu a podvrhne DNS. To je to, co je na PKI rozbitý. DNSSEC samo o sobě tohle zarazí, a spolu s DANE zarazí i útoky, kdy se někdo na cestě "podívá" na routování. Pro klasické CA vidím v budoucnu místo prakticky jenom u EV certifikátů nebo v podnikových prostředích - a to opět jen ve spojení s DANE.
5.1.2013 22:33
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 .
Co se stane, když jdeš poprvé na nějaký ssh server? No chce to po tobě ověřit fingerprint, pakliže jsi si neimportoval hostkey toho serveru. Takže si ověříš fingeprint. Když se změní (což může být v pořádku nebo taky útok), co udělá ssh? Rozhodně se mu to nelíbí a nepustí tě tam. A hlavně napíše, co všechno může být špatně.
Jak se v takovém případě zachová prohlížeč? V základu je tam naimportována spousta známých i neznámých root ca. Při první návštěvě https se stane co? Nic, pustí tě to. Bez ověření fingerprintu. Co se stane v případě změny crt a to klidně i od zcela jiné CA? Nic. Pustí tě to.
Doplněk Certificate Patrol se to alespoň trochu snaží napravit.
Za to když jdeš na https prohlížeči neznámé CA? Zobrazí varování jak vrata ... kde typicky není vůbec napsané, co dělat. Ono totiž kdyby si uživatel po ověření fingerprintu naimportoval třeba i ten selfigned key, tak pro bezpečnost udělá daleko více, než když slepě věří výchozím root ca.
Osobně vidím chybu jednoznačně v prohlížečích. Preferují (mizerné) výchozí CA, fakticky zabraňují udělat si vlastní (minimálně nepředkládají uživateli správný postup) CA a ještě nevarují při změně serverového crt.
Osobně vidím chybu jednoznačně v prohlížečích. Preferují (mizerné) výchozí CA, fakticky zabraňují udělat si vlastní (minimálně nepředkládají uživateli správný postup) CA a ještě nevarují při změně serverového crt.To není jen věc prohlížečů, ale všeho, co se snaží používat systémové certifikáty (viz
ca-bundle.crt). Aby je tam dodával jen správce je nereálné a když je tam dodává někdo zvenku, trpí bezpečnost. Nedokážu si představit, jak tohle bez DANE vyřešit.
 6.1.2013 09:17
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Takže si ověříš fingeprint. Když se změní (což může být v pořádku nebo taky útok), co udělá ssh? Rozhodně se mu to nelíbí a nepustí tě tam.A že oboje uživatel řeší a určitě jen nedá yes a pak neodstraní inkriminovaný řádek z known_hosts nebo rovnou nesmaže known_hosts celý.
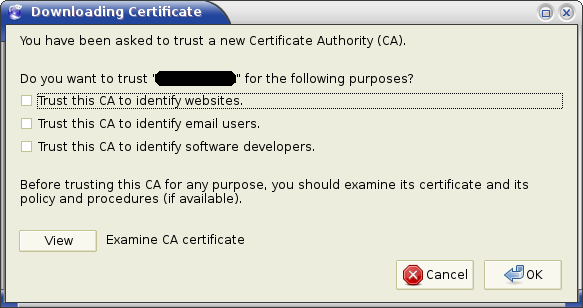
fakticky zabraňují udělat si vlastní (minimálně nepředkládají uživateli správný postup) CAJá teda když vlezu s Firefoxem na certifikát neznámé CA, tak se zobrazí až děsivě přívětivé okýnko, kde stačí zaškrtnout čekboks a kliknout na Budiž. Je to tak jednoduché, až se děsím toho, že až moje vláda začne provádět MITM na HTTPS, naprostá většina BFU najde řešení té otravné firefoxí hlášky, kde se musí asi 15x kliknout, aby se přidala výjimka. „Tady to zaškrtneš a pak ti budou všecky stránky normálně fungovat.“ Viděl jsem, jak rychle se spolužáci naučili vypínat HTTPS na Facebooku a webmailech, když nám ve škole blokli tcp/443.
a ještě nevarují při změně serverového crtPosledně když jsem tady předkládal řešení problému s CA, tak jsem byl za toto sepsut, že serverový klíč se může změnit a co pak bude chudák uživatel dělat.
6.1.2013 16:45
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
A že oboje uživatel řeší a určitě jen nedá yes a pak neodstraní inkriminovaný řádek z known_hosts nebo rovnou nesmaže known_hosts celý.
Zřejmě se naše představy o bezpečnosti poněkud rozcházejí. Bavit se o uživatelích, kteří to chtějí dělat za každou cenu nebezpečně asi nemá smysl. Co má smysl je podle mě vést uživatele k tomu, aby věděl co je potřeba udělat a proč. Nevím v jakém prostředí se pohybuješ nebo o jaké škole mluvíš, ale v mém okolí není až takový problém někomu vysvětlit co a jak. Sice to asi nechápou úplně na kost (ne každý ve škole implementoval alg. RSA), ale alespoň netápou ve tmě. Navíc mnoho uživatelů už nějaký certifikát používá (účetní pro odeslání údajů na ČSSZ například) a tak nějak vlastním způsobem chápou, o co jde. Většinou to stačí jen doladit.
6.1.2013 18:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Bavit se o uživatelích, kteří to chtějí dělat za každou cenu nebezpečně asi nemá smysl. Co má smysl je podle mě vést uživatele k tomu, aby věděl co je potřeba udělat a proč. Nevím v jakém prostředí se pohybuješ nebo o jaké škole mluvíš, ale v mém okolí není až takový problém někomu vysvětlit co a jak.Tak to máš dobré uživatele. Já jsem ještě mimo lidi z IT neviděl, aby někdo někdy řešil nějaké fingerprinty.
Navíc mnoho uživatelů už nějaký certifikát používá (účetní pro odeslání údajů na ČSSZ například) a tak nějak vlastním způsobem chápou, o co jde.Opravdu to chápou, nebo jenom vědí, že musí kliknout tady a tady? Tj. když na ně vyskočí varování, že identitu protistrany nelze ověřit, kliknou na Pokračovat nebo na Zrušit a zavolají tě? Mluvím o nic moc netechnické střední.
6.1.2013 19:37
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Já jsem ještě mimo lidi z IT neviděl, aby někdo někdy řešil nějaké fingerprinty.
A co má co člověk mimo IT dělat na ssh serveru?
Opravdu to chápou, nebo jenom vědí, že musí kliknout tady a tady? Tj. když na ně vyskočí varování, že identitu protistrany nelze ověřit, kliknou na Pokračovat nebo na Zrušit a zavolají tě?
Zrovna účetní je zvláštní tvor . Co jsem se setkal, tak stačí říct co mají dělat a oni to fakt dělají. Ať se to týče zálohování nebo i třeba toho crt pro čssz. Nevím, jak probíhá výuka / výchova účetních, ale přijde mi, že jsou zvyklí dělat věci podle pravidel. Jestli to opravdu chápou nevím, ale úplně blbí ti lidé také nejsou.
6.1.2013 19:46
Jendа | skóre: 78
| blog: Jenda
| JO70FB
A co má co člověk mimo IT dělat na ssh serveru?No zdálo se mi, že když to srovnáváš s HTTPS, tak by se ti možná líbilo, kdyby se HTTPS klienty chovaly (je to neživotné, ne?) podobně.
6.1.2013 22:18
xkucf03 | skóre: 50
| blog: xkucf03
A co má co člověk mimo IT dělat na ssh serveru?U nás lidi takhle pracovali s účetním programem – akorát to nebylo SSH, ale telnet po SSL.
ale přijde mi, že jsou zvyklí dělat věci podle pravidel. Jestli to opravdu chápou nevím, ale úplně blbí ti lidé také nejsou.
6.1.2013 16:40
xkucf03 | skóre: 50
| blog: xkucf03
To je to, co je na PKI rozbitý. DNSSEC samo o sobě tohle zarazí, a spolu s DANETo je donebevolající naivita, věřit, že to DNSSEC/DANE nějak zázračně „opraví“*
Akorát to znamená, že všichni budeme věřit jedné monopolní CA (resp. jedné pro každou TLD) a jejím registrátorům (těch jsou spousty a o jejich důvěryhodnosti bych si nedělal iluze – často bude nižší než u běžné CA).
*) ve skutečnosti ani nic rozbitého není, protože PKI funguje přesně tak, jak má – když si nějakou CA dáš do důvěryhodných (s tím, že v X.509 rozšířeních má, že může vydávat certifikáty pro libovolné domény), tak prostě certifikáty vydávat může a tvůj klientský program naváže spojení a zobrazí ikonu, že je to OK – tzn. očekávatelný a správný výsledek.
6.1.2013 16:28
xkucf03 | skóre: 50
| blog: xkucf03
Spíš bych řekl, že je chyba na straně klientských programů (nejviditelnější je to u WWW prohlížečů):
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz