Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
virt-manager na správu Virtuálnych Počítačov.Balík virt-manager slúži na správu virtuálnych počítačov bežiacich a ich komponentov pod QEMU/KVM. Jeho inštalácia si dotiahne aj Hypervízor pre platformu ktorú budeme požívať.
Inštaláciu vykonáme bežným spôsobom:golisp@WEB:~$ sudo apt install virt-managerAvšak to má jediný drobný háčik. Ihneď po inštalácii sa nemôžeme pohrať s virtuálnymi počítačmi, potrebujeme sa znova prihlásiť. Je to pretože virt-manager vyžaduje aby užívateľ ktorý bude obsluhovať farmu virtuálnych počítačov bol v pracovnej skupine
libvirt. Pozrieme sa či sme v nej po dokončení inštalácie:
golisp@WEB:~$ id
uid=1000(golisp) gid=1000(golisp) groups=1000(golisp),4(adm),24(cdrom),27(sudo),30(dip),46(plugdev),116(lpadmin),126(sambashare),129(libvirt)
Vidíme že máme priradenú skupinu číslo 129 s menom libvirt. Aby sa táto zmena aj aktivovala, tak sa musíme odhlásiť a prihlásiť. Potom to už pôjde.
golisp@WEB:~$ virt-managerTým sa nám otvorí grafické ovládanie virtuálnej farmy:
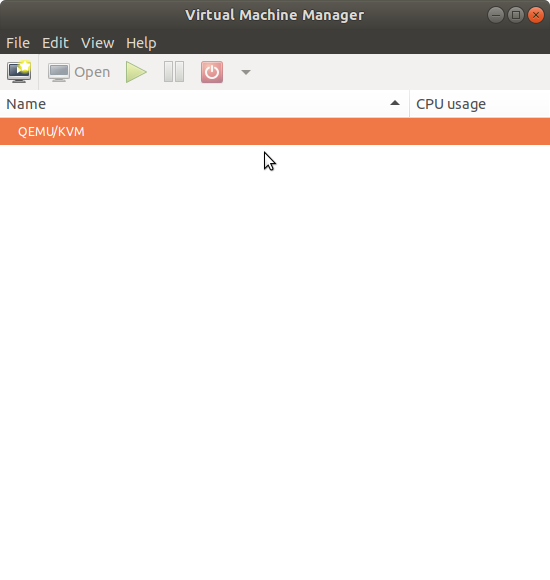
Pool v ktorom budeme mať uložené inštalačné obrazy. Najprv si teda vytvoríme priečinok na disku a presunieme doň nejaké ISO:golisp@WEB:~$ mkdir ~/VM golisp@WEB:~$ mv ~/Downloads/CentOS-8-x86_64-1905-dvd1.iso ~/VM/Potom si zadefinujeme nový pool vo farme. Klikneme si v menu na
Edit/Connection details. Tým sa nám otvorí okno s detailami pripojenia. V ňom prejdeme na tretiu záložku Storage:
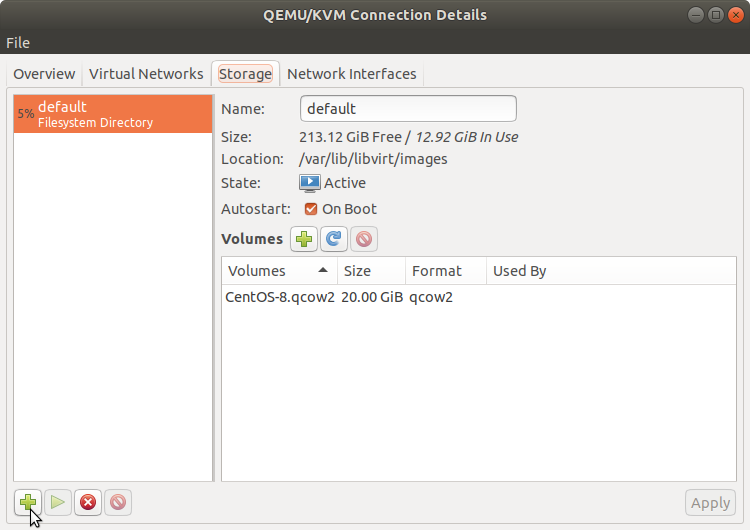
Add Pool ktorý nám otvorí sprievodcu pridaním Poolu:
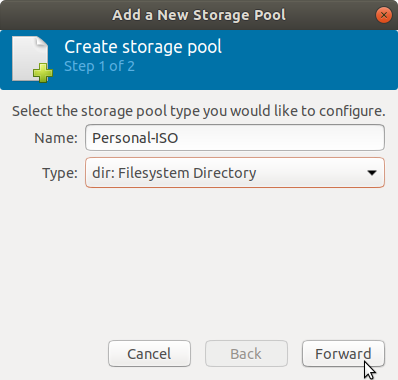
Personal-ISO, necháme vyplnený typ FileSystem Directory a potvrdíme kliknutím na tlačítko Forward. Tým sa dostaneme do druhého a záverečného kroku vytvorenia Poolu v ktorom zadáme cieľovú cestu:
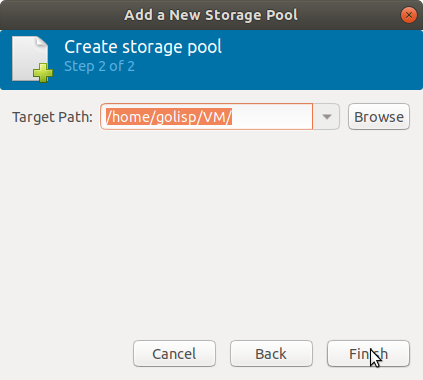
Finish.
Vo výsledku potom uvidíme obsah daného Poolu, aj s nakopírovaným ISO: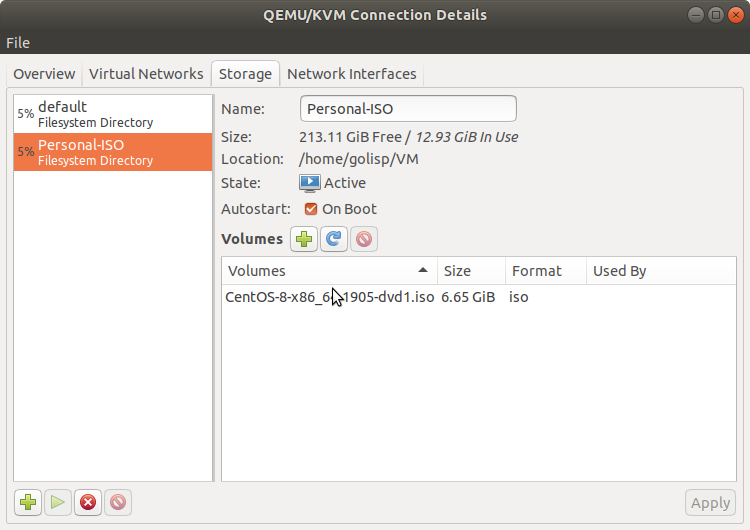
Refresh s emblémom modrej zatočenej šípky.





Tiskni
Sdílej:


 26.11.2019 14:55
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
první!!!!!!!!!!!!!!!!!!!!!!!!!!!!
26.11.2019 14:57
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
vono to fakt de sem spát i když to ještě jako neni venku :D neboj golis nikomu to nepovim bude to naše tajemství pppppšššššššššššš ;D

Guest <---> Hypervizor <---> Internet
  +------------NAT--------------^
On ten Hypervízor (Hostiteľ) robí vo východzom stave aj NAT. Inak dúfam že nemáš naraz aktívny virtualbox a virt-manager na jednom fyzickom stroji.
Hypervizor <---> Internetnebo
Guest <---> Internetale ne najednou... bohužel to teď nemám moc kdy řešit. snad zítra :(
host <-> hostitel
host -> internet
hostitel -> internet
host ma ip z rozsahu 192.168.122., pres tuto ip se dostanu do nej z hostitele.
ip addr show pre všetky sieťovky náhodou nehovorí o jednom segmente na rôznych rozhraniach?
 2.12.2019 19:02
Petr Fiedler | skóre: 35
| blog: Poradna
V Ubuntu je instalace snadná. Stačí nainstalovat virt-manager a zbytek se automaticky dotáhne. V Mintu už to tak snadné není. Tam je zapotřebí nainstalovat:
virt-manager libvirt-daemon-system qemu-kvm qemu-utils bridge-utils ebtables gir1.2-spiceclientgtk-3.0
Zdravím k3dARa 
Ihneď po inštalácii sa nemôžeme pohrať s virtuálnymi počítačmi, potrebujeme sa znova prihlásiť.Ja mam inu skusenost. Pri spusteni si vypytalo root heslo cez a la gui-sudo.
 5.12.2019 08:27
Max | skóre: 73
| blog: Max_Devaine
 5.12.2019 22:57
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


 3.12.2019 10:57