Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Vědci z MIT CSAIL představili koncept 'weight-space programming' a názorně předvedli, že pokročilé jazykové modely SI dokážou přímo číst a upravovat váhy neuronových sítí. Studie ukazuje, že modely nejen dokážou identifikovat účel sítí z pouhého nahlédnutí do jejich číselných vah, ale mohou i cíleně opravovat chyby a nedostatky, například GPT-6 Astra se změnou pouhých 0,016% vah open-weight modelu Qwen3.5-0.8B podařilo odstranit
… více »Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.

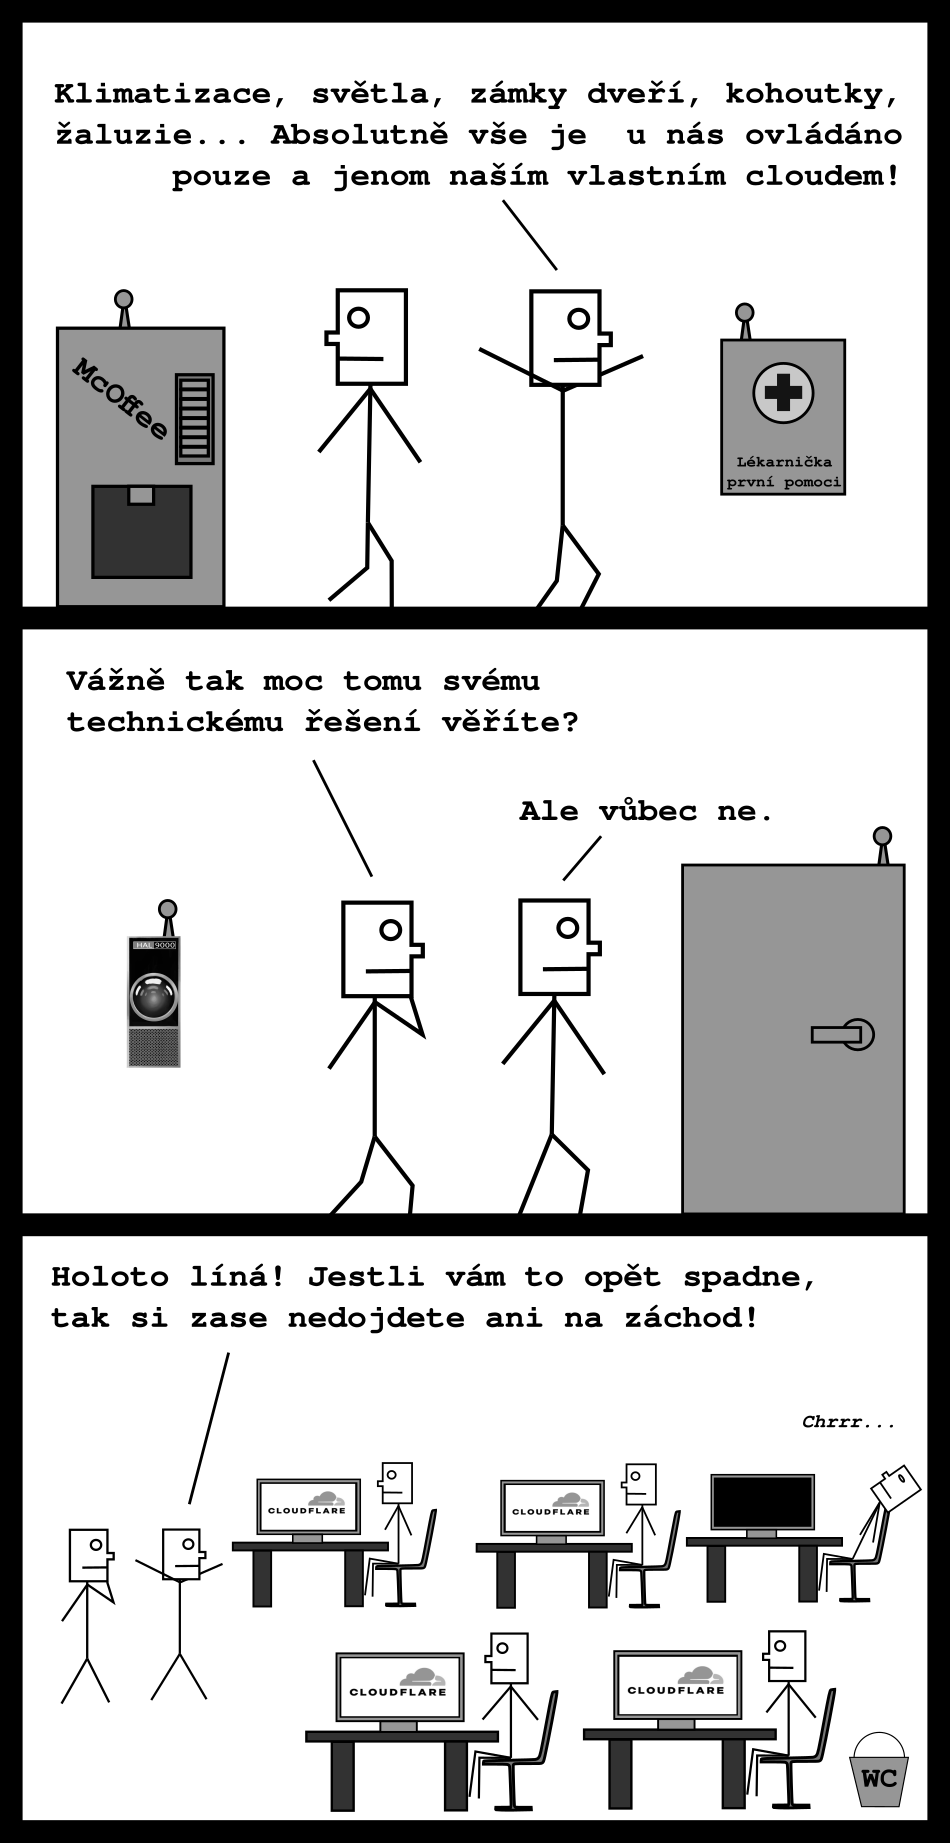
Padá Cloudflare, něco si přejte. Třeba aby to co nejrychleji znovu nahodili, nebo alespoň aby někoho vyhodili  .
Tiskni
Sdílej:


rust = 60 miliard dolarů škody.
 25.11.2025 13:24
Max | skóre: 73
| blog: Max_Devaine
26.11.2025 08:17
Max | skóre: 73
| blog: Max_Devaine
26.11.2025 08:40
Max | skóre: 73
| blog: Max_Devaine
26.11.2025 12:06
Max | skóre: 73
| blog: Max_Devaine
unwrap() je jen technický detail, ne příčina problému. Jasně, ideálně by se měl nahradit nějakým hezčím errorem / propagací erroru s lepším logováním atd., ale to by nijak nezabránilo tomu problému, že prostě tu službu nějaký proces generování konfiguráků blbě nakonfiguroval nad povolené limity, tam je ten problém.
26.11.2025 15:56
Max | skóre: 73
| blog: Max_Devaine
26.11.2025 16:11
Max | skóre: 73
| blog: Max_Devaine
26.11.2025 16:51
Max | skóre: 73
| blog: Max_Devaine
podle některých (jako králík) to bude tvoje chyba když ji napíšeš v céčkuNic takového jsem nenapsal. Ekvivalentem v C v tomto případě by byl pád na assertu. Což by taky nebylo ideální z hlediska error handlingu, ale opět to není root cause problému.
protože optimisticky předpokládat validní konfiguraci je demence největšíNic takového jsem tady nenavrhoval. Napiš co teda měl podle tebe ten program udělat, jak to měl "ustát". (A ano, já vim, že jen trolíš
 )
kdyby tam nebyl unwrap, tak minimálně propagovat chybu a reportovat, mít nějaký fallbackJaký fallback? Vysvětli.
, ale navrhoval bych, aby nějaká věc nad tou službou nebo vedle ní (nevim co maj za prostředí) držela nakešovanou předchozí konfiguraci, a když update konfigurace způsobí, že ta služba padne na hubu (jakýmkoli způsobem), tak revertne konfiguraci na předchozí stav + ohlásí problém / alerty atd. V takovým případě by tam i klidně mohl být i ten unwrap(), byť stále souhlasim, že to není správně.
ne, konfigurace ipso facto nic rozbít nemůžeSamozřejmě že může. Chybná konfigurace -> služba nenastartuje - to je to, co se stalo. Co podle tebe měla ta služba teda udělat? Nastartovat s vadnou konfigurací?
25.11.2025 10:37
Max | skóre: 73
| blog: Max_Devaine
 Víc bezpečný jazyky by při překročení maximální paměti crashli úplně stejně. Obecně kvalita vývoje a provozu na webu je tristní asi všude (chybějící testy, monitoring, přetížení lidí z důvodu podstavu, tlak na rychlost místo kvality atd.). V tom žádný jazyk nepomůže. Proč by to taky bylo jinak, když nikdo nemá reálnou zodpovědnost za chyby (pochybuju, že kvůli tomuhle incidentu cloudflare ztratí finance nebo reputaci).
25.11.2025 10:22
Max | skóre: 73
| blog: Max_Devaine
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz