Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
zase o něco více použitelnější explorer a správce úloh (nice featurka je statistika zatížení hdd a aktuální datový tok přes síťovky atd.)Raději Proces Hacker, kde vidím i síťové adresy a celé cesty při vytěžování disku. Jedu na W10 od zakoupení laptopu s funkcí ezel bez aktualizace a s použitým skriptem z netu k odinstalování některých služeb. Jediné co někdy zlobí je nevypnutelná aktualizace Windows defender, která spustí cca 3 procesy, které někdy i na několikerý pokus pomocí Process Hackeru odstřelím. Cystám se obnovit OS z disku a aktualizovat až očekávané aktualizaci na konci roku a nepouží ten skript, jako předtím, pokud to půjde čistší cestou.
Výjimkou je serverová část, kde jediné, co může do délky supportu konkurovat MS je CentOS (10 let, v případě RHEL možno si připlatit na další roky).
To myslíte vážně?
 31.7.2017 07:13
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 07:41
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 07:27
Max | skóre: 73
| blog: Max_Devaine
 .
 1.8.2017 09:21
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
 3.8.2017 12:49
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
31.7.2017 07:44
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 08:38
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 10:19
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 10:22
Max | skóre: 73
| blog: Max_Devaine
 3.8.2017 11:27
PaulosV | skóre: 10
| blog: dentoob
Zdar Maxi,
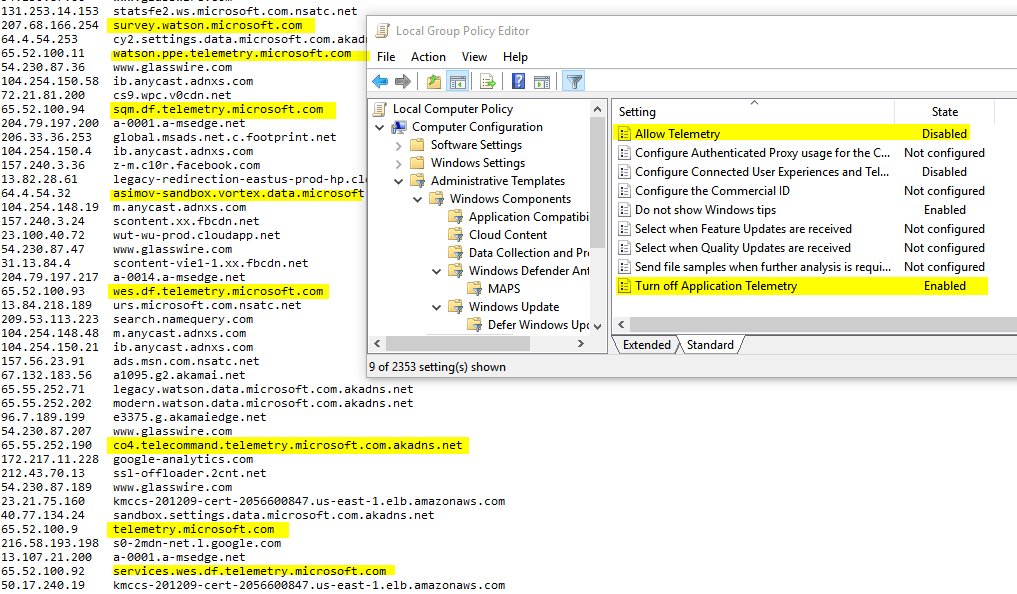
pochopil jsi to dobře, opravdu tam tehdy Mark udělal několik chyb, což sám uznal, ale zároveň se tím IMHO dobře ukázalo, že správně nastavit Group Policies není vlastně žádná sranda - když jednu věc zakážeš nastavením "Disabled" a druhou nastavením "Enabled" a předvolby "Turned off"... Vyjádřil se k tomu i na svému blogu.
Možná stojí za to zmínit, že MS sám u sebe popisuje, jak většinu komunikace se svými servery vypnout - souboru těch nastavení se říká Windows Restricted Traffic Limited Functionality Baseline. Druhá věc je, že se tím zkriplí i některé bezpečnostní funkce typu updaty TLS root CA nebo Windows Update.
3.8.2017 18:49
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 08:41
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 10:50
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 11:17
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 11:15
Max | skóre: 73
| blog: Max_Devaine
xf86-video-intel. Xka pak použijí ovladač modesetting, který funguje bezproblémově. Akcelerace Xkových grafických primitiv se provádí GLAMORem přes OpenGL. Intelí ovladač pro Xka je v katastrofálním stavu už dost dlouho a tuším, že Fedora už ho ani nebalíčkuje.
31.7.2017 15:40
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 11:24
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 20:52
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 13:34
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 15:23
Max | skóre: 73
| blog: Max_Devaine
 1.8.2017 17:10
xxx | skóre: 42
| blog: Na Kafíčko
31.7.2017 15:51
Max | skóre: 73
| blog: Max_Devaine
31.7.2017 17:31
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
31.7.2017 22:00
Max | skóre: 73
| blog: Max_Devaine
 31.7.2017 18:23
Pavel 'TIGER' Růžička | skóre: 54
31.7.2017 22:02
Max | skóre: 73
| blog: Max_Devaine
 31.7.2017 22:05
Max | skóre: 73
| blog: Max_Devaine
12.8.2017 11:51
Max | skóre: 73
| blog: Max_Devaine
 31.7.2017 19:31
Agent
| blog: Life_in_Pieces
| HC city
 31.7.2017 22:11
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
31.7.2017 22:25
Max | skóre: 73
| blog: Max_Devaine
1.8.2017 16:12
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
31.7.2017 22:50
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 1.8.2017 09:20
skunkOS | skóre: 27
| blog: Tak nějak
12.8.2017 11:48
Max | skóre: 73
| blog: Max_Devaine
1.8.2017 23:27
Agent
| blog: Life_in_Pieces
| HC city
 4.8.2017 15:48
TomasABC32 | skóre: 28
| blog: LinuxGangster
6.8.2017 17:42
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
6.8.2017 18:14
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
6.8.2017 21:09
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
6.8.2017 21:14
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
, ale tipoval bych že problém bude mít i blbá Intel GMA950) nebo pomalých grafikách (jo třeba ta GMA ); ... jelikož tam bude overhead se skládáním oken přes EGL a tím že si každá aplikace bude kreslit sama za sebe. Ekvivalent je vlastně něco jako kdyby každej proces jel ve vlastním virtuálu a nutná komunikace byla jen přes hypervizora.
Ale je to technologický pokrok to jo, bohužel to bude znamenat že budu muset vyřadit tak 90% mých současných počítačů
 .
 https://www.bleepingcomputer.com/tutorials/windows-7-recovery-environment-command-prompt/
(určitě by šlo s pár příkazy udělat počítač bootovatelný z winRW *.WIM souboru)
Klasické Windows portable aplikace tam jde spouštět.
Případně rovnou Embedded Windows.
20.8.2017 22:24
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 31.7.2017 07:46
 31.7.2017 14:52