Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více » 6.6.2014 21:10
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
6.6.2014 22:41
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
To je ještě úchylnější.Víc, než si myslíš. :-P
8.6.2014 22:00
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
9.6.2014 00:14
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot

 6.6.2014 22:50
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
6.6.2014 22:51
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
 6.6.2014 22:46
Petr Tomášek | skóre: 39
| blog: Vejšplechty
7.6.2014 14:25
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
7.6.2014 18:58
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
V hlučné kanceláři to většinou funguje tak, že se dotyčný sebere a jde někam (ven, na chodbu, na schody, prostě pryč) kde něco uslyší.Jak to udělá s pevným telefonem? Zaleze pod stůl?
Jak to dělají oni, to by mě sakra zajímalo...IMHO mají odhlučněné sluchátka na obě uši, mikrofon u huby s malou citlivostí a nějaké kabinky. V strojově hlučných prostředích se zas prej používají laringofony. Ale jestli je tomu něco rozumět, to netuším.
Mně nejvíc vytáčí, když někdo má hlučnou, rušivou melodii jako vyzvánění, flákne telefonem na stůl a odejde, načež to začne zvonit. Po nějaké chvíli se většinou zvednu abych to típl, jinak už bych to fakt oknem vyhodil.Možná jsem pochopil proč všichni do svých telefonů jakožto tovární melodie cpou nějaké melodické-harmonické ťuťu-ňuňu a že některé moje chiptuny asi nemusí být úplně nejvhodnější.
7.6.2014 19:09
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
a nějaké kabinky.Ok, I'm wrong. Co to mají za mikrofony, to by mě teda zajímalo.
 7.6.2014 13:45
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
7.6.2014 17:51
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
7.6.2014 18:10
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
na wifi to mám stejně pořád
Bingo.
7.6.2014 19:41
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
7.6.2014 19:42
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
Jaká si tvoříte vlastní vyzvánění? Z jakých skladeb vybíráte?Vybírám si z těch, co tam jsou. Vlastní vyzvánění to neumí. (Siemens A35)
Jaká si tvoříte vlastní vyzvánění? Z jakých skladeb vybíráte?Většinou je protistrana tak inteligentní, že mě vyzve a pak se představí. Vyzvánění to nemá. (Baofeng UV-5R)
Jaká si tvoříte vlastní vyzvánění? Z jakých skladeb vybíráte?Zobrazí se mi popup na obrazovce. (Blink)
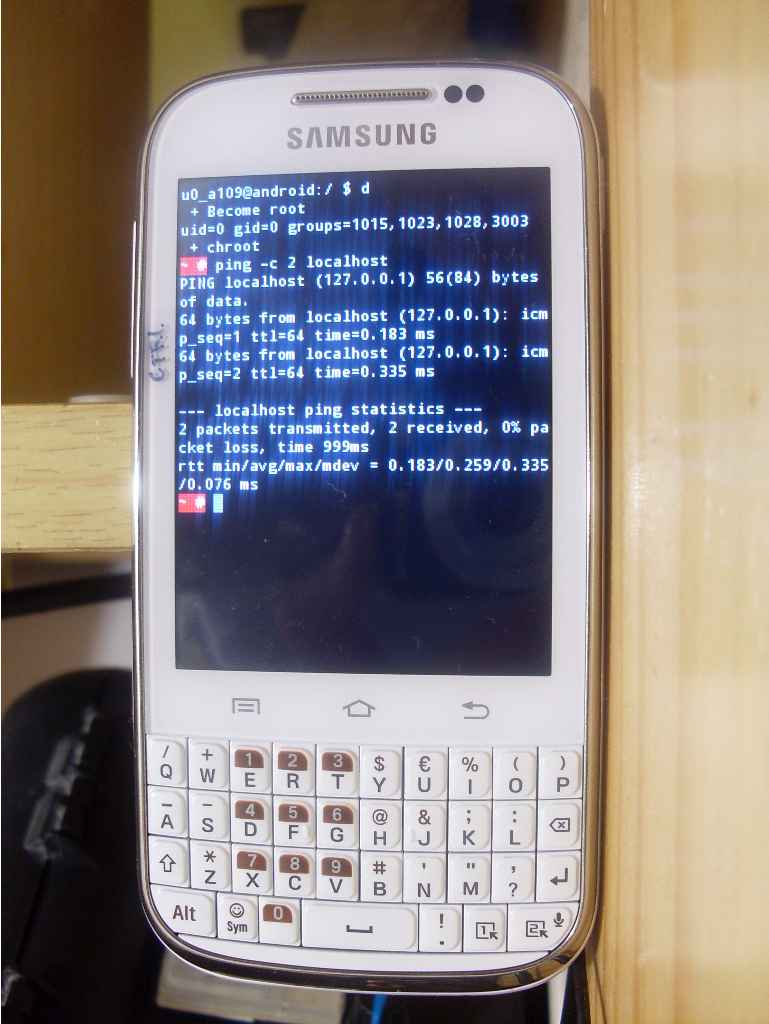
Jaká si tvoříte vlastní vyzvánění? Z jakých skladeb vybíráte?Příchozí hovory mi nefungují, ale za to umí pingnout localhost! (Samsung Galaxy Chat)
7.6.2014 12:41
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Vlastní vyzvánění to neumí.Má to integrovaný zvukový chip a mám takový neblahý pocit, že do toho šli nějak stáhnout přes kabel (tehdy za nekřesťanských 500Kč) vlastní chiptuny (min. já jeden měl).
7.6.2014 12:43
Grunt | skóre: 23
| blog: Expresivní zabručení
| Lanžhot
Většinou je protistrana tak inteligentní, že mě vyzve a pak se představí. Vyzvánění to nemá. (Baofeng UV-5R)Má Yaesu VX-8 to umí, ale stejně nechápu, k čemu je to dobré (i u smartphonu používám jen jednoduchý vyzváněcí tón, případně vibrace)...
Má Yaesu VX-8 to umí, ale stejně nechápu, k čemu je to dobréNo mně by se spíš hodilo, kdyby to po odsquelchování (na základě CTSS/DCS) drželo ještě nějakou dobu nějaký flag, abych věděl, že někdo volal…
Ovládání hlasitosti právě normálně funguje i při zamčené obrazovceMně ne. Defaultní Galaxy Chat (rootlej) s 4.1. Nabindoval jsem si /dev a čtu to normálně natvrdo přímo z /dev/input/event*. Pwnz.
 10.6.2014 10:22
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 12.6.2014 15:27
Prcek | skóre: 43
| Jindřichův Hradec / Brno
 .
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 6.6.2014 22:36
 6.6.2014 21:52
 7.6.2014 12:02
 7.6.2014 22:00
 7.6.2014 16:59
 7.6.2014 12:38
 8.6.2014 20:34
 7.6.2014 13:27
 7.6.2014 17:46
 7.6.2014 23:27
 8.6.2014 10:34