Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.

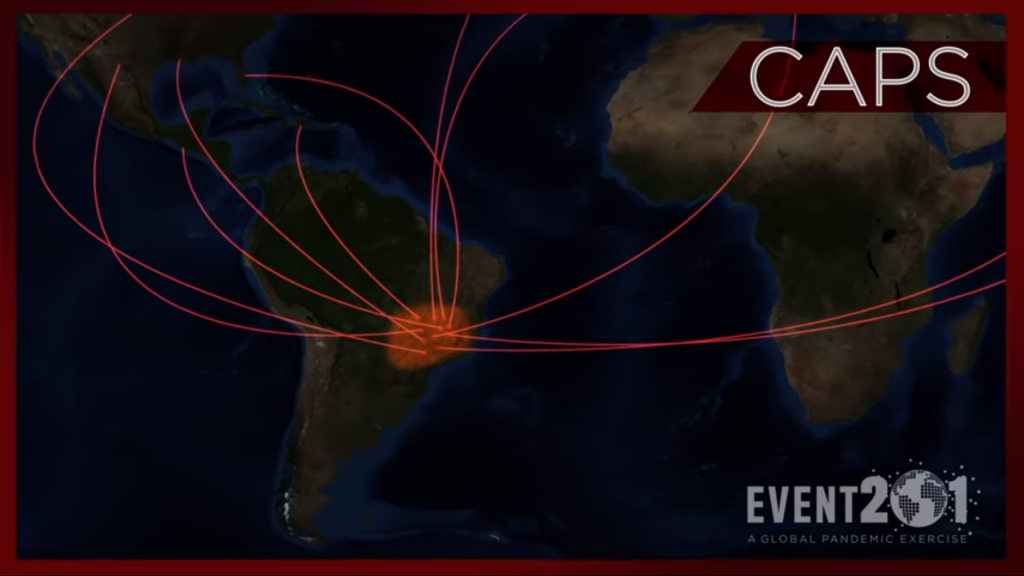
In politics, nothing happens by accident. If it happens, you bet it was planned that way. - Franklin D. RooseveltTento zápisok by sa mohol označiť aj ako voľné pokračovanie môjho predchádzajúceho blogového zápisku. Chcem tu trošku priblížiť cvičenie s názvom Udalosť 201 (Event 201) hosťovaný The Johns Hopkins Center for Health Security (univerzita na ktorej pôde (The Center for Systems Science and Engineering (CSSE) at Johns Hopkins University (JHU)) beží aj online monitorovanie rozšírenia nákazdy 2019-nCoV) v partnerskej spolupráci so Svetovým ekonomickým fórom a Nadáciou Billa a Melindy Gatesových konanej 18. októbra 2019 v New Yorku (šesť týždňov predtým, než sa novy koronavírus 2019-nCoV objavil zhodou okolností v jedinom čínskom meste vybavenom BSL-4 laboratóriom). Toto cvičenie ilustrovalo úsilie a pripravenosť na pandémiu a potrebné kroky na zmiernenie rozsiahlych hospodárskych a spoločenských dôsledkov závažnej pandémie.
Tiskni
Sdílej:


Číňané mají prd, v samostatném vývoji zrovna nevynikají. Nestíhají dělat ani testy. A je rozdíl ve standardním komerčním vývoji (zdržuje byrokracie) a ve vývoji v režimu hnědý poplach. Za tři měsíce, pokud bude pandemie a umírat tisíce lidí na západě, vakcína bude.
... které pomůže s testy na lidech. První by mohly proběhnout už v létě. Inovio dodalo, že pokud by byly první testy na lidech úspěšné, následovaly by „na konci roku“ větší testy nejlépe v místě epidemie v Číně.Inovio Pharmaceuticals v San Diegu. Až to uvidím, tak tomu uvěřím. Do té doby si nedělej marné naděje.

nebud hysterik, na zapade jeste nikdo neumrel
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
