Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Toto je rychly navod na preklad cizich slovicek pomoci google apps (Google Spredsheet a Google Script). Protoze budeme vyuzivat google apps budete samozrejme potrebovat gmail ucet.
Zacneme vytvorenim noveho dokumentu typu spreadsheet, do prvniho sloupce nasypte vase cizi (zde v navodu anglicka, ale muzou byt i v jinem jazyce viz dale) slovicka. Dale otevrete script editor pres menuTools/Script editor... a zde vlozte nasledujici kod:
function en2cs(word) {
  if (word == "")
    return "";

  var response = UrlFetchApp.fetch("http://glosbe.com/gapi/translate?from=en&dest=cs&format=json&phrase=" + word);
  var result = JSON.parse(response.getContentText());
  var meanings = [];

  if (typeof result.tuc != "object")
    throw "not found in dictionary!";

  for (i=0; i<result.tuc.length; i++)
  {
    var phrase = result.tuc[i].phrase;

    if (phrase != null && phrase.text != null)
      meanings.push(phrase.text);
  }

  // filter out duplicities
  var meanings = meanings.filter(function(itm,i,a){
    return i==a.indexOf(itm);
  });

  return meanings;
}
V kodu je pouze kod jedne funkce, kterou bude spredsheet volat pro kazde slovicko (bunku v spredsheetu), funkce ktere lze volat z bunky se nazyvaji "Custom Functions" a musi splnovat urcita kriteria, vice zde.
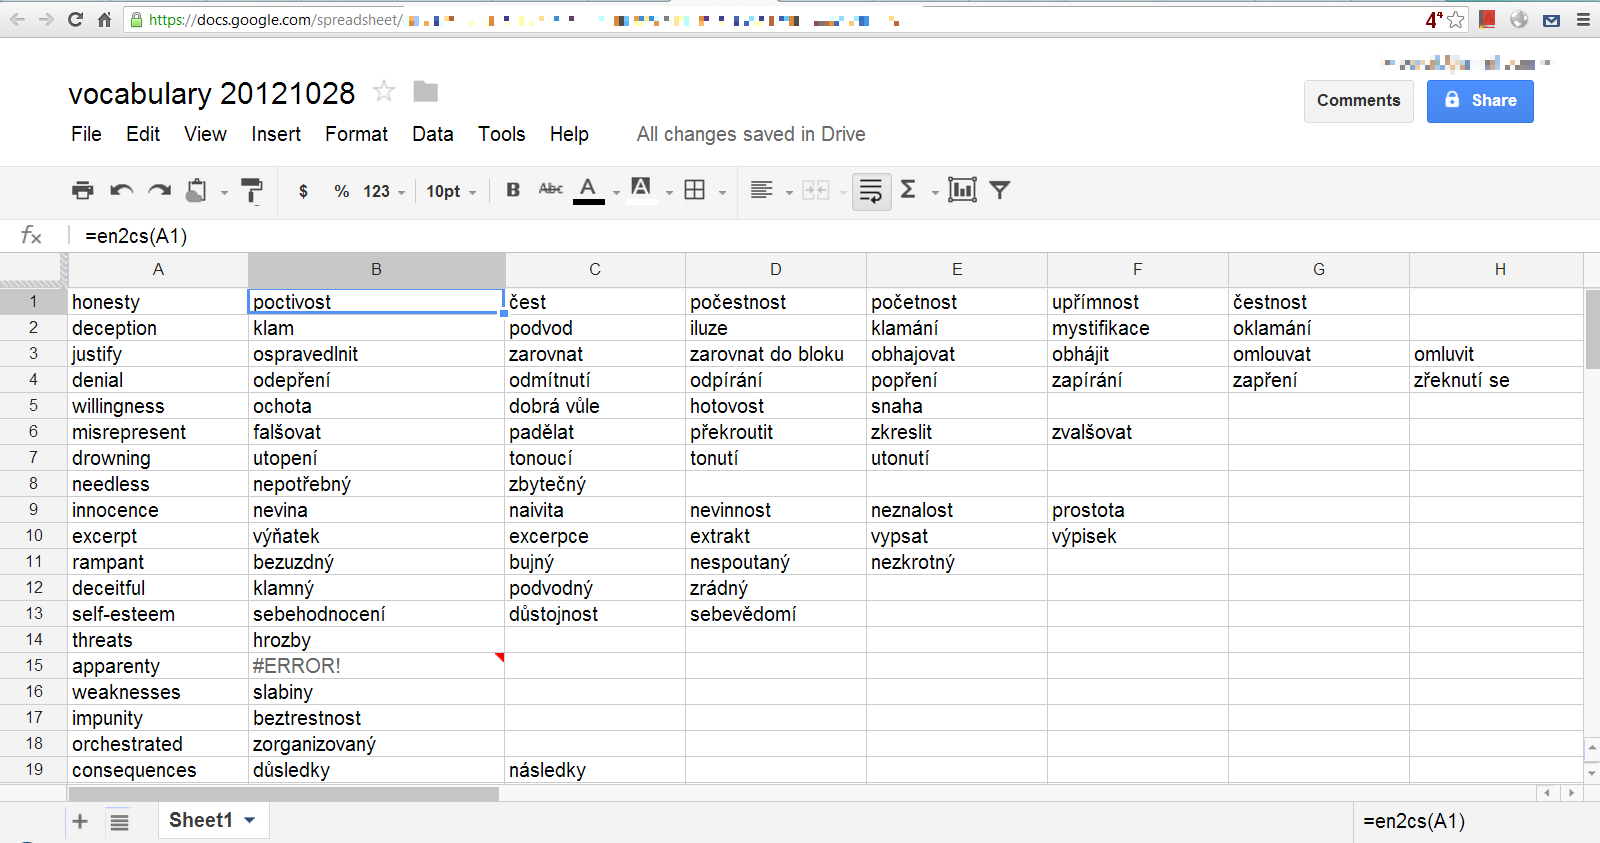
Script ulozte a vratte se do spredsheetu, do prvniho radku a druheho sloupce (vedle bunky s cizim slovickem na prvnim radku) zadejte formuli =en2cs(A1) coz neni nic jineho nez volani nasi funkce s adresou prvni bunky. Bunku roztahnete (skopirujte) na celou delku prvniho sloupce (jako v normalnim tabulkovem procesoru), tim se nam vyplni vsechny bunky nasi formuli a automaticky se zmeni parametr funkce na odpovidajici radek bunky. Po natahnuti se v polickach na okamzik objevi "Thinking..." a pote by se mely zobrazit preklady slovicek.
Kdo se v google apps orientuje a pozorne precetl kod nasi funkce en2cs(), muze namitnou ze existuje buit-in funkce GoogleTranslate to je pravda ale tato funkce vraci vzdy pouze jednu hodnotu, ovsem slovicka maji temer vzdy vice prekladu(vyznamu) coz resi nase funkce tim ze vyuziva sluzby glosbe.com a vraci vice hodnot v poli. Pokud tedy funkce volana z bunky vrati vice hodnot - pole, tak pretecou do vedlejsich bunek.
Funkce GoogleTranslate je vsak uzitecna pro preklad celych vet, ne pouze slovicek.
Glosbe.com je free multilingual slovnik a nabizi zdarma API. Pro zmenu jazyka tedy staci zmenit parametry ve volanem url.
A proc vlastne prekladat takto komplikovane kdyz muzu pouzit rovnou nejaky online translator? Vyhoda je v tom ze slovicka zustanou ulozena v google dokumentech a muzu si je opakovat. Tohle vzniklo jako potreba pri cteni knizek v anglictine, vzdy kdyz jsem narazil na slovicko, ktere jsem neznal, nasel jsem jeho vyznam ve slovniku a potom pokracoval ve cteni, bohuzel na dalsi strance kdyz se objevilo znova toto slovicko tak jsem si jeho vyznam uz nepamatoval.
Tiskni
Sdílej:


 30.10.2012 22:17
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 1.11.2012 20:41
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
