Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
 27.10.2010 14:39
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
27.10.2010 15:01
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko

CreateProcess(lpApplicationName, lpCommandLine, ...).
ze to neni funkce, ale makro, ktere se expanduje na CreateProcessA nebo CreateProcessW, bych jeste zkousl, ale za to, ze pro lpCommandLine nelze pouzit jakykoliv retezec, protoze
The Unicode version of this function, CreateProcessW, can modify the contents of this string. Therefore, this parameter cannot be a pointer to read-only memory (such as a const variable or a literal string). If this parameter is a constant string, the function may cause an access violation.
bych vrazdil. je toto ve windows normalni?!
It's not a bug, it's a feature.The Unicode version of this function,CreateProcessW, can modify the contents of this string. Therefore, this parameter cannot be a pointer to read-only memory (such as a const variable or a literal string). If this parameter is a constant string, the function may cause an access violation.

tak jste pěkný kretén (bez odpuštění).muzes mirnit svuj slovnik a prestat mluvit jak jilek!
Pokud to v zadání nebylo a vy jste to kvůli tomu neuznalv zadani byl ukazkovy priklad ve tvaru:
foo("1234"), jelikoz to neproslo ani pres ukazkove priklady, ktere byly soucasti zadani a reseni bylo postavene na zapisu do toho argumentu, tak jsem s tim fakt nemohl nic delat.
Ale my víme, že máte za zbavování se lidí prémie.[citation needed] IIRC ten clovek ten zapocet nakonec dostal.
27.10.2010 16:26
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
27.10.2010 21:02
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
 28.10.2010 18:01
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
2TB je omezení BIOSu a MBR, za to OS nemůže.Hovno. Není problém bootovat na desce s BIOSem z třeba i 400TB disku.
BIOS spoustí kód z LBA0 (neboli MBR)Kdybyste alespoň neopakoval, co jsem napsal. (Jinak těch 448b jste si teď vycucal z prstu, protože načte 512B) a některé "orpsklé" BIOSy si kontrolují MBR signaturu.
448bitechTak bitech určitě ne
.
Tahle diskuze mě fakt unavila. Nejdřív tvrdí že to nejde, protože to BIOS neumí, teď zase že je to moc složité...
Sice těch prvních pár B není tak důležitých, ale ...
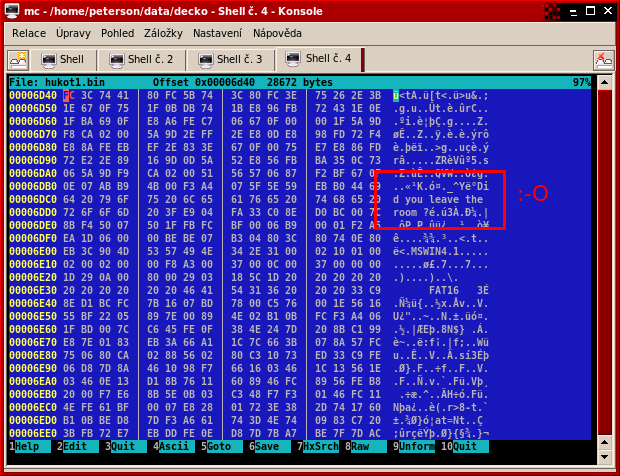
... a některé "orpsklé" BIOSy si kontrolují MBR signaturu.BIOS kašle na obsah MBR, kontroluje jen a pouze poslední dva byte, které musí být 0x55 0xAA. Cololiv, co je v prvnch 510 bytech, je BIOSu ukradené, jediné, co udělá, je zavedení obsahu sektoru do paměti od adresy 0000:7C00 (jsme v realmódu) a spuštění. Pamatuju na jeden bootovací stealth vir (ani si už nevzpomínám, jak se jmenoval), který se celý nakvartýroval do MBR a několika následných sektorů a všem programům přistupujícím k disku přes BIOS (INT 13H) podvrhával originální MBR, co byl uložen o několik sektorů dále. O zbytku stopy dokonce nestydatě tvrdil, že jsou tam jen nuly. Kód samotného viru, resp "first-stage loader" viru, zabíral v MBR celých 510B, jediné dva "nevirové" byty byla právě signatura 0x55 0xAA. Což mělo vedle šetření místem za následek i nemilý "bonus" v tom, že po nabootování z diskety či jiného disku byl postižený disk v DOSu zcela nečitelný, protože tabulka oddílů obsahovala nesmysly.
.
. Ale v pondělí jsem ve škole instaloval Slackware64 13.1 a KDE4 vypadá fakt nadupaně, bohužel na to bych potřeboval o něco lepší grafiku (a zbytek kompa ).
. Btw MBR by měl být schopen reinstalovat OS.
.
 27.10.2010 20:36
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
 27.10.2010 14:48
 27.10.2010 18:20